
Redis·重要度 92·掲載 2026/8/18 02:22
ワンポイントRDBロード時の脆弱性がRCEにつながる可能性、7.4.11で修正
Redisの公式GitHubリリースにより、バージョン7.4.11が公開されました。今回はセキュリティ専用のアップデートで、ACLのキー権限バイパスやuse-after-free、RDBロード時のメモリ破損など計5件の脆弱性が修正されています。特に不正なRDBペイロードによる問題はリモートコード実行につながる可能性があるとされ、緊急度は「SECURITY」に分類されています。

Redis·重要度 95·掲載 2026/8/18 02:22
ワンポイントRCEにつながる複数の脆弱性を修正、Redis 8.10.1が緊急リリース
Redisの公式GitHubリリースノートにより、8.10.1が緊急度「SECURITY」として公開されました。RDBロード処理やVector Sets、TLSクライアント証明書認証などに存在する複数の脆弱性が修正されており、中にはリモートコード実行につながりうるものも含まれます。Redisを運用しているすべてのユーザーに速やかなアップデートが推奨されます。

Redis·重要度 95·掲載 2026/8/18 02:21
ワンポイントRDB読み込みでRCEにつながりうる脆弱性など多数を一挙修正
Redisプロジェクトはセキュリティリリースとして8.4.6を公開しました。CVE-2026-62356を含む10件近くの脆弱性が修正されており、その中には悪意あるRDBファイルの読み込みによるリモートコード実行につながりうるものも含まれます。ACLのキー権限バイパスやVector Sets関連のメモリ破損バグも修正対象です。

Redis·重要度 95·掲載 2026/8/18 02:21
ワンポイントRCEや認証バイパスも、Redis 8.6.6は速やかな適用を
RedisプロジェクトはセキュリティパッチとしてRedis 8.6.6を公開しました。RDB読み込み処理の不備によるリモートコード実行(RCE)の可能性や、TLSクライアント証明書認証のバイパス、ACLキー権限のバイパスなど、合計10件の脆弱性が修正されています。Vector Sets機能に関する複数の問題も含まれており、該当環境では早急なアップデートが推奨されます。
Hacker News (trusted domains)·重要度 65·掲載 2026/8/18 01:22
ワンポイントClaudeの出力に透かしを導入、品質・料金は変わらず
AnthropicはClaudeが生成するテキストに、AI生成物であることを検知可能にする「透かし」を導入すると発表しました。EU AI Actへの対応が目的で、読者には見分けがつかず、追加トークンや料金増加も発生しないとしています。Google DeepMindのSynthID-Text技術を応用したもので、他の主要AI企業も同様の対応を進めています。
Docker Blog·重要度 65·掲載 2026/8/18 01:21
ワンポイントAIエージェントの誤動作で本番削除、13時間ダウンの実例
Docker Blogの新シリーズ「Coding Agent Horror Stories」で、AIコーディングエージェントの誤動作が原因で本番環境が削除され13時間の障害が発生した事例が紹介されました。同社はこうしたリスクを抑える手段として、スコープを絞ったID管理と隔離実行を特徴とする「Docker Sandboxes」を提案しています。
GitHub Changelog·重要度 72·掲載 2026/8/18 01:20
ワンポイントOAuthアプリでトークン有効期限とリフレッシュが選択可能に
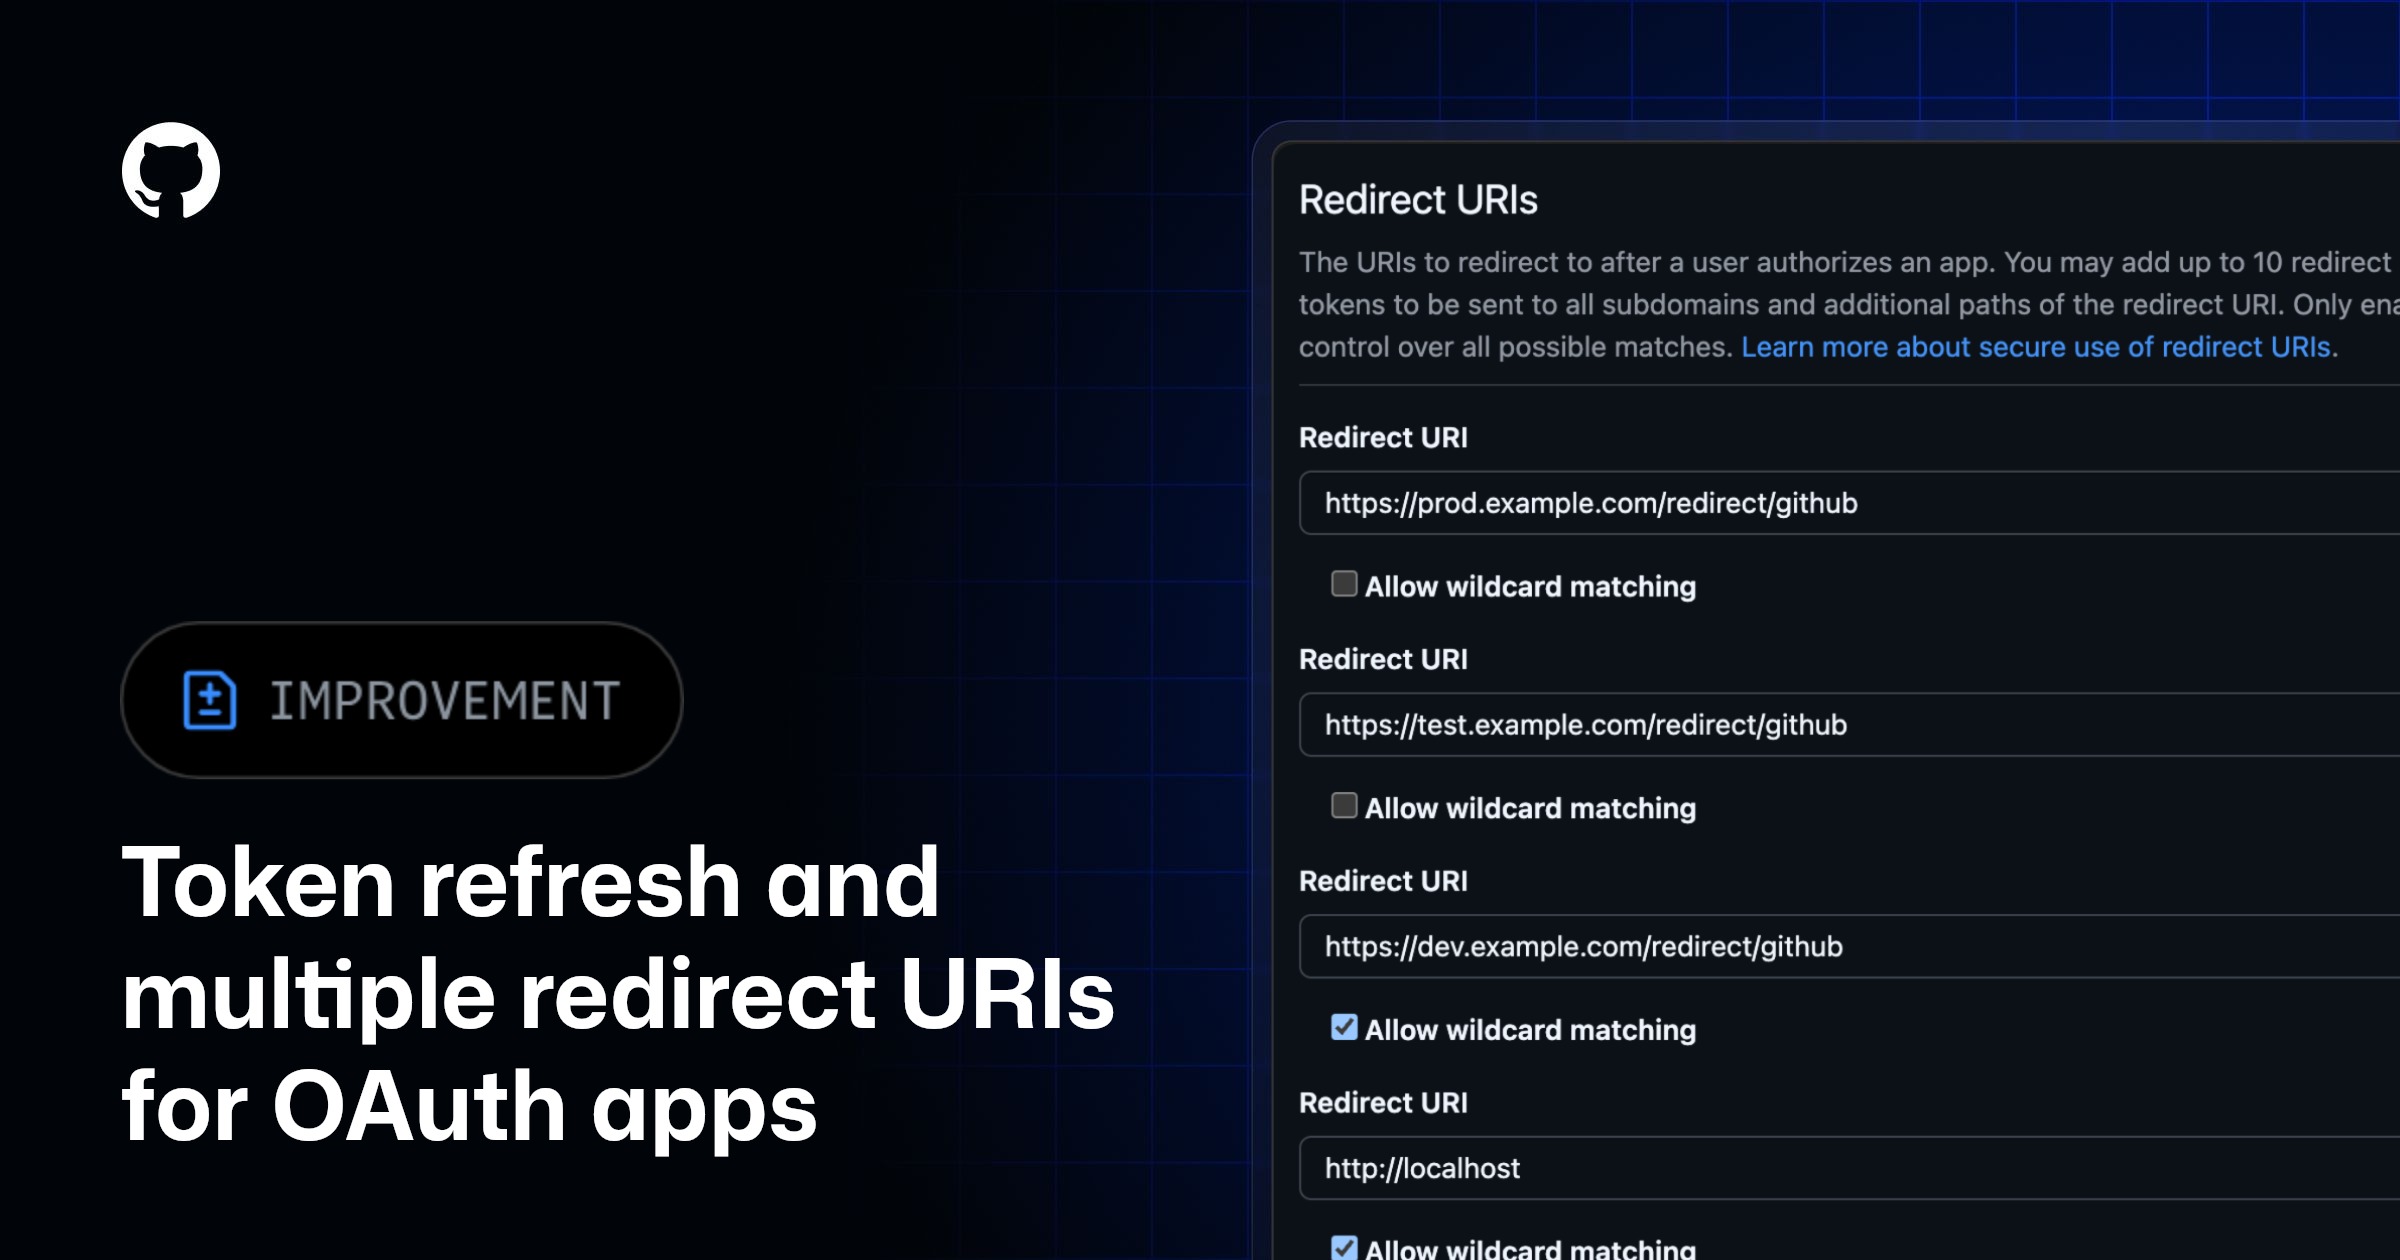
GitHubがOAuthアプリおよびGitHub Appプラットフォームに複数のアップデートを実施しました。OAuthアプリはアクセストークンの有効期限設定とリフレッシュトークンの利用をオプトインできるようになり、より安全なアプリ開発が可能になります。

GitHub Changelog·重要度 72·掲載 2026/8/8 03:53
ワンポイントGitHub Code QualityがついにGA、Team/Enterprise Cloudで利用可能に
GitHubは「GitHub Code Quality」を正式に一般提供(GA)開始したと発表しました。GitHub Enterprise CloudおよびGitHub Teamで利用可能になり、AIによるコード生成が加速する中で生じる品質面の課題に対応する機能として位置づけられています。
tech/ai news
OpenAI News·重要度 72·掲載 2026/8/8 03:53
ワンポイント長時間稼働AIモデル特有の安全リスクと対策をOpenAIが共有
OpenAIは、長時間にわたって自律的に動作するAIモデル(long-horizon models)を実際に展開してきた経験から得られた安全性に関する知見を公開しました。新たに浮上したリスクや観測された失敗事例、そして段階的な展開を通じて改善してきた安全対策について紹介しています。
tech/ai news
Next.js Blog·重要度 75·掲載 2026/8/8 03:52
ワンポイントNext.jsが7月分のセキュリティリリースを公開、詳細は今後の更新待ち
Next.jsの公式ブログにて、2026年7月20日付で「July 2026 Security Release」が公開されたことが発表されました。現時点で公式ブログに記載されている情報は非常に限られており、具体的な対象バージョンや修正内容の詳細は明示されていません。Next.jsを利用しているプロジェクトの担当者は、今後の公式情報の更新を注視することが推奨されます。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:53
ワンポイントAI利用の異常行動をユーザー・エージェント単位で即時検知
CloudflareがAI Gatewayに識別子情報を組み込んだ新機能「Identity-aware AI Gateway」をオープンベータとして公開しました。新たな「User Insights」機能により、ユーザーやAIエージェントごとの行動基準を可視化し、内部関係者リスクの発生を早期に検知できるとしています。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:52
ワンポイントAIエージェント専用の新アクセス制御構想「Agent Access Model」
Cloudflareは、AIエージェントを安全に運用するための新しいアーキテクチャ構想「Agent Access Model」を公開しました。厳格なID仲介、継続的な仲介、状態を持つ信頼という3つの要素でタスク単位のエージェントを保護する狙いですが、具体的な実装詳細は今回の記事では明らかにされていません。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:24
ワンポイントWebリクエストの半数超がAIエージェントなど機械由来に
Cloudflareは、Webへのリクエストの半数以上が人間ではなく機械によるものになったと指摘し、新たな指標「Agent Readiness」と「Answer Engine Optimization(AEO)」を紹介しました。前者はAIエージェントがサイトを発見・読み取れるかを示し、後者はAIアシスタントにどれだけ推薦されているかを追跡する考え方です。
GitLab Blog·重要度 72·掲載 2026/8/8 02:23
ワンポイント暗号化を保ったままAIコーディング支援を利用可能に
GitLabは自己管理型のGitLab Duo Self-HostedにおいてPrivatemode AIをモデルプロバイダーとして利用できるようにしました。ソースコードやプロンプトを暗号化したまま処理する機密計算(Confidential Computing)技術により、金融・医療・防衛など規制の厳しい業界でもAIコーディングエージェントを安全に導入できるようになります。GPUクラスタの自前構築や運用チームの雇用なしに、最新モデルの性能を維持できる点が特徴です。
GitLab Blog·重要度 72·掲載 2026/8/8 02:23
ワンポイントCI/CDだけでなくKubernetesやTerraformでも同じシークレットストアが使える
GitLabは「GitLab Secrets Manager」に、KubernetesのExternal Secrets Operator(ESO)、Terraform/OpenTofu、OpenBao/Vault CLI、APIからのシークレット取得をサポートしました。これにより、CI/CDだけでなくKubernetesやIaCでも同じシークレットストアを使い回せるようになります。現在はPremium/Ultimateプラン向けにパブリックベータとして無料提供中です。

Hacker News (trusted domains)·重要度 72·掲載 2026/8/8 01:55
ワンポイントAIエージェントの行動履歴まで縛れる新ポリシー言語Dogwood登場
AWSはAIエージェントのツール呼び出しを時系列で監査できる新しいオープンソースポリシー言語「Dogwood」を発表しました。既存のCedar言語と互換性を保ちつつ、承認済みか・回数制限内か・累計金額が上限を超えていないかといった「過去の出来事」を踏まえた制御が可能になります。Amazon Bedrock AgentCoreのAgentCore Policyにも組み込まれ、既存ポリシーの移行なしに時間軸ベースのルールを追加できます。
GitHub Blog·重要度 72·掲載 2026/8/8 01:53
ワンポイントnpm限定だったマルウェア勧告がエコシステム横断へ拡大
GitHub Blogによると、GitHub Advisory Databaseにおけるマルウェア勧告がこれまでnpmエコシステムに限定されていた状態から、OpenSSFのmalicious-packagesデータを取り込む形で対象範囲を広げました。悪意あるデータを扱う性質上、パイプラインは慎重(パラノイド)な設計で構築されています。

Cloudflare (Bluesky)·重要度 65·掲載 2026/8/6 19:21
ワンポイント社内実証済みの安全機構「WriteGuard」がMCPサーバーに拡大
Cloudflareは、AIエージェントの書き込み権限を安全に管理する仕組み「WriteGuard」を、自社のMCPサーバー運用で先行導入した後、外部提供するCloudflare MCP server portalsにも展開すると発表しました。従業員全員が設定やツール呼び出しを完璧に監視できるわけではないという前提に基づく対応です。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/6 19:20
ワンポイントAI Gatewayが利用者・エージェントの異常行動を即時検知
Cloudflareは、利用者や自動化エージェントの身元を識別できる「Identity-aware AI Gateway」をオープンベータとして公開しました。合わせて発表された「User Insights」は、そのトラフィックから人・エージェントごとの行動ベースラインを作成し、インサイダーリスクの兆候が現れた瞬間に検知する機能です。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/6 15:23
ワンポイントAIエージェントの権限管理に「継続的な検証」という新発想
Cloudflareは、タスクの範囲に限定して動作するAIエージェントを安全に運用するための新アーキテクチャ「Agent Access Model」を発表しました。厳格なID仲介、継続的な仲介処理、状態を持つ信頼モデルという3つの要素で構成されています。詳細はCloudflareが公開したブログ記事で解説されています。