
nginx·重要度 85·掲載 2026/8/22 19:21
ワンポイントrewriteモジュールのCVE-2026-9256を1.31.1で緊急修正
nginxのmainlineブランチで最新版となる1.31.1がリリースされました。目玉は ngx_http_rewrite_module に存在したバッファオーバーフロー脆弱性(CVE-2026-9256)の修正で、HTTP/2やMp4、メールプロキシ関連の細かな修正も含まれています。rewriteディレクティブを利用する環境では早めのアップデートが推奨されます。
Redis Blog·重要度 65·掲載 2026/8/22 18:52
ワンポイントAIエージェントの記憶要件は「短期・長期・実行中」の3種類に分かれる
Redis公式ブログは、AIエージェントの記憶には短期・長期・実行中の状態管理という3種類の異なる要件があり、多くのデータベースはそのうち1パターンにしか強くないと指摘しています。RedisとPinecone、MongoDB、Weaviateを比較する記事の導入部として、この課題が提示されています。
Redis Blog·重要度 65·掲載 2026/8/22 18:52
ワンポイント量子化は本当にLLM推論を速くするのか、Redisが問い直す
Redisブログが公開した記事「Does quantization speed up inference?」は、大規模言語モデル運用のコスト増大を背景に、量子化という定番の軽量化・高速化テクニックが実際に効果を発揮するのかを問い直す内容です。GPU利用時間やメモリ消費、運用コストがアプリの成長とともに膨らむ現実を踏まえ、量子化の位置づけを見つめ直しています。

Redis Blog·重要度 65·掲載 2026/8/22 18:51
ワンポイントAIエージェントが40ターンの学びを45ターン目で忘れる問題
Redisの公式ブログが、長時間動作するAIエージェントが直面する記憶喪失問題を題材に「コンテキスト圧縮(context compaction)」というテーマを取り上げています。原文はガイドの冒頭部分のみが公開されており、具体的な解決策の詳細は今後の内容に委ねられています。
GitHub Changelog·重要度 72·掲載 2026/8/22 18:51
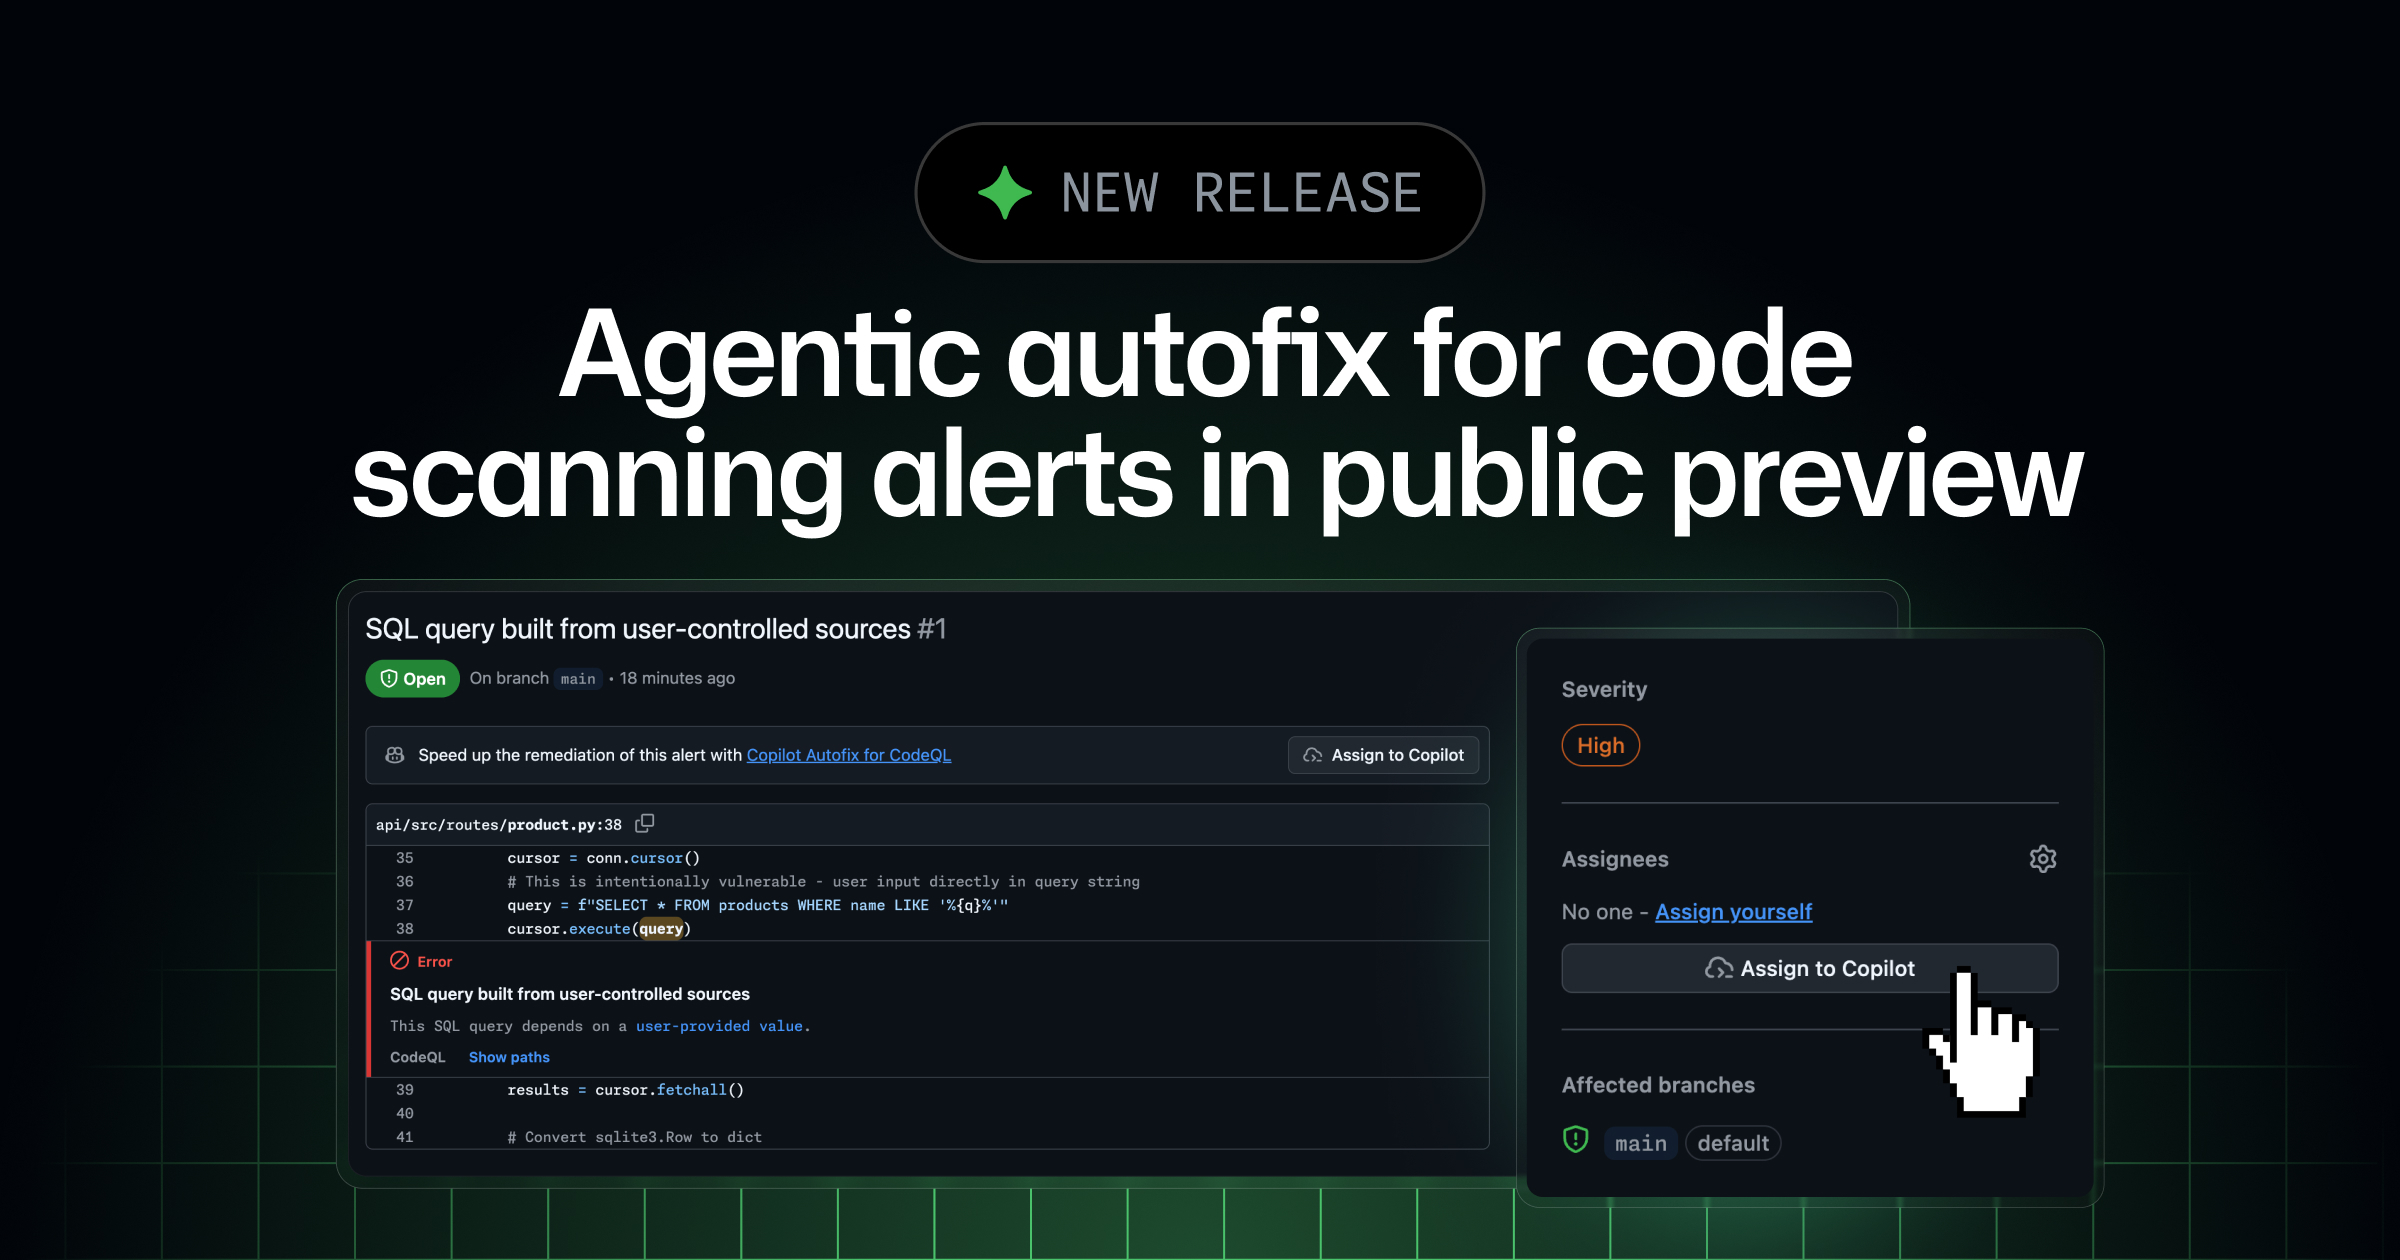
ワンポイントコードスキャンのアラート修正をAIエージェントが自律的に提案
GitHubは、コードスキャンで検出したアラートをAIエージェントが自律的に修正する新機能「Agentic autofix」をパブリックプレビューとして公開しました。開発者のようにコードベース全体を探索し、修正案を提示する点が特徴です。
tech/ai news
Azure Blog·重要度 85·掲載 2026/8/22 18:51
ワンポイントGPT-5.6がMicrosoft Foundryで一般提供開始
Microsoftは公式ブログで、OpenAIの最新フロンティアモデルシリーズ「GPT-5.6」がMicrosoft Foundryで一般提供(GA)になったと発表しました。同時にアジア太平洋データゾーンとプロダクトエージェント機能もGAとなっています。

Hacker News (trusted domains)·重要度 65·掲載 2026/8/22 18:24
ワンポイント設定を揃えると両者とも約56QPSで実質互角だった
Elastic Search Labsは、以前公開したElasticsearchとQdrantのベクトル検索ベンチマークについて、Qdrant側の反論(io_uringの非同期ディスクスコアラーやメモリ使用量の違い)を実際に検証しました。結果、両者の性能差の正体はディスクI/Oやメモリではなく、セグメント数と結果ID取得の仕組みにあることが判明しています。
GitHub Changelog·重要度 65·掲載 2026/8/22 18:23
ワンポイントシークレットスキャニングのカスタムパターン管理がREST APIで自動化可能に
GitHubは、Advanced Securityのシークレットスキャニング機能におけるカスタムパターンの作成・編集・管理をREST API経由で行えるようにしました。これまでWeb UIでの操作が必要だったカスタムパターンの管理が、GET・POSTなどのエンドポイントを通じてプログラムから実行できるようになります。セキュリティチームによる大規模組織での運用自動化が期待されます。

Redis Blog·重要度 65·掲載 2026/8/22 18:23
ワンポイントLangGraph・CrewAI・OpenAI Agents SDK、社内エージェントは連携できるか
Redis Blogが公開した記事は、LangGraph、CrewAI、OpenAI Agents SDKといった異なるフレームワークで構築されたAIエージェント同士を連携させられるかという、多くの組織が直面する課題を取り上げています。フレームワークの乱立がもたらす相互運用性の壁を、具体的な社内シナリオを通じて描き出しています。
tech/ai news
OpenAI News·重要度 65·掲載 2026/8/22 18:22
ワンポイントAI投資は「ドルあたりの成果」で測る時代へ
OpenAIが公式ブログで、AIエージェントが普及する時代における企業のAI投資管理の考え方を提示しました。ドルあたりの有用な作業量を測定し、効率を高めながら高価値なワークフローへ投資を拡大していく方針が柱とされています。

Redis Blog·重要度 65·掲載 2026/8/22 18:22
ワンポイント言葉が一致しなくても「意味」で検索結果を返す仕組みの正体
Redis Blogは、音楽アプリの検索を例に「ベクトル埋め込み(vector embeddings)」の仕組みを解説する記事を公開しました。キーワードが一致しなくても意味的に近い結果を返す仕組みの入り口を紹介する内容です。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 18:21
ワンポイントCopilotがVercelの最新API・推奨パターンを直接参照可能に
Vercelは自社プラットフォーム向けの知識を提供する「Vercel Plugin」を、VS CodeとGitHub Copilot CLIで利用できるようにしました。Next.jsやAI SDK、Vercel Functionsなどに関するスキルを備え、Copilotが最新のVercel APIや推奨パターンを踏まえたコード支援を行えるようになります。

GitHub Changelog·重要度 72·掲載 2026/8/22 18:21
ワンポイントCopilotアプリに/security-reviewコマンドが登場、コード変更を即レビュー
GitHub Copilotアプリに、進行中のコード変更に対してセキュリティレビューを実行できる新機能が追加されました。新しいスラッシュコマンド「/security-review」がパブリックプレビューとして提供開始され、開発者はアプリ上から直接レビューを呼び出せるようになります。
tech/ai news
Vercel Blog·重要度 75·掲載 2026/8/22 18:21
ワンポイントNode.js 20は2026年10月1日以降、Vercelの新規デプロイで使えなくなる
Vercelは、Node.jsのランタイムとして20系を利用しているBuildsとFunctionsについて、2026年10月1日をもって非推奨とすることを発表しました。既存のデプロイやすでに稼働中のServerless Functionsの呼び出しには影響がなく、新規デプロイのみが対象です。開発者はProject Settingsまたはpackage.jsonのenginesフィールドから、期限までにNode.jsバージョンをアップグレードする必要があります。

Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 17:53
ワンポイント1.1.1.1がDNSSEC検証スキップを示す新コード「EDE 33」に対応
DNSSECのロールオーバー不備により.AL(アルバニア)のトップレベルドメインが丸ごと到達不能になった際、Cloudflareは1.1.1.1にNegative Trust Anchorを適用してサイトへのアクセスを維持しました。今回新たに、DNSSEC検証がスキップされたことを示すExtended DNS Error「EDE 33」を1.1.1.1が返すようになり、クライアント側が状況を推測する必要がなくなります。
Hacker News (trusted domains)·重要度 72·掲載 2026/8/22 17:52
ワンポイント米国K-12教師にClaudeの上位機能が全50州の学習基準連携付きで無料開放
Anthropicは2026年7月14日、米国の認証済みK-12教師を対象に、上位版Claudeの機能や指導スキル集、全50州の学習基準に対応したカリキュラム連携を無料提供する「Claude for Teachers」を発表しました。授業計画の作成や個別最適化された教材づくり、生徒データの分析などを支援し、教師が生徒と向き合う時間を確保することを狙っています。
GitHub Changelog·重要度 72·掲載 2026/8/22 17:51
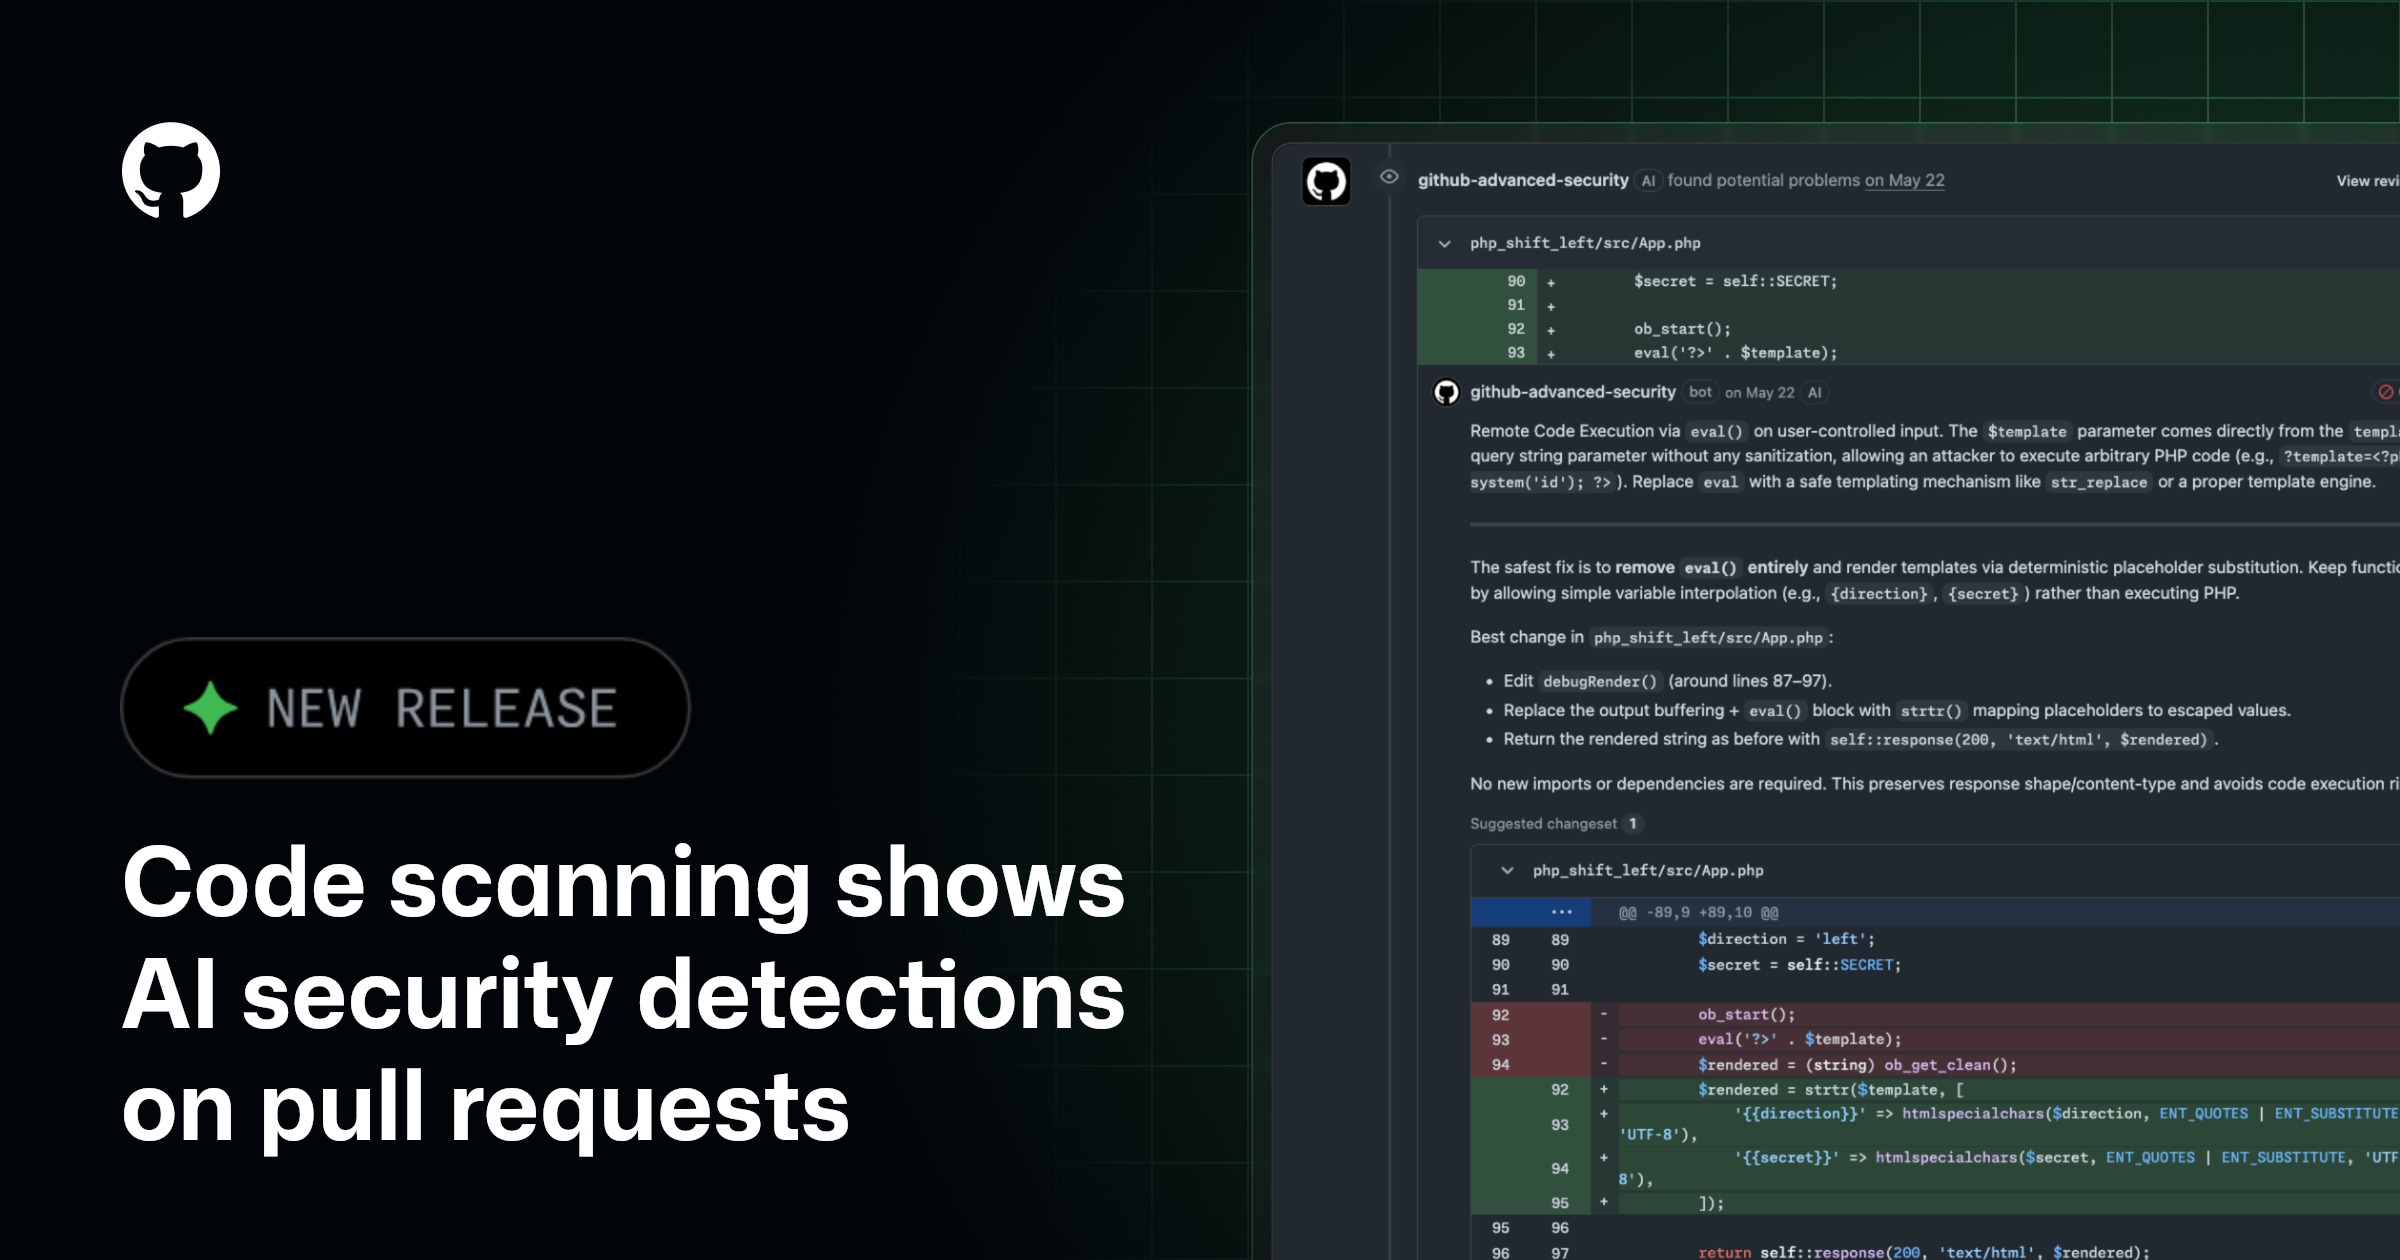
ワンポイントAI検出がPR上に表示、CodeQL非対応の言語もカバー
GitHubはコードスキャン機能に、AIを活用したセキュリティ検出結果をプルリクエスト上で直接表示する機能を追加しました。これにより、既存のCodeQLが対応していない言語やフレームワークにも脆弱性検出の範囲が広がります。原文は短い抜粋のみの公開で、詳細な仕組みは今後の続報が待たれます。

Pinia·重要度 75·掲載 2026/8/22 17:51
ワンポイントPiniaがついに**ESM専用**に、診断機能「Nostics」も新登場
Vue.js公式の状態管理ライブラリPiniaがメジャーバージョン4.0.0を公開しました。ESM専用化と@vue/devtools-apiのアップグレードという技術的な破壊的変更に加え、「Nostics」と呼ばれる新しい仕組みでエラーメッセージや開発時警告を刷新しています。storeToRefsまわりの診断強化やバグ修正も多数含まれます。

LLVM·重要度 75·掲載 2026/8/22 17:51
ワンポイントLLVM 24系列の開発が正式にスタート
LLVMプロジェクトのGitHubリポジトリに、新たなタグ**llvmorg-24-init**が公開されました。これはLLVM 24系列の開発サイクルが始まったことを示すマーカー的なタグであり、現時点では詳細な変更点やリリースノートは公開されていません。

Redis Blog·重要度 65·掲載 2026/8/22 17:23
ワンポイントAIエージェントの誤判断、原因は「4分前」の古いデータだった
Redisの公式ブログが、AIエージェントが古い(フレッシュでない)入力データをもとに誤った判断を下してしまう問題を、返金処理の具体例とともに取り上げています。エージェントの各ステップで参照するデータの鮮度が、自動化の信頼性を左右することが示されています。