Google DeepMindが「Gemini 3.7 Flash」を発表——詳細情報は現時点で未公開
ワンポイントGemini 3.7 Flash発表も詳細は現時点で未公開
Google DeepMindの公式ブログに「Introducing Gemini 3.7 Flash」というタイトルの記事が掲載されたことが確認されました。ただし今回参照した原文には見出しと公開情報のみが含まれており、機能や性能に関する具体的な記述は含まれていませんでした。本記事では確認できた事実のみをお伝えします。
まとめサイトの記事や機械翻訳ではなく、一次情報だけを追っています。興味のあるトピックだけ選んで読めます。
Google DeepMindの公式ブログに「Introducing Gemini 3.7 Flash」というタイトルの記事が掲載されたことが確認されました。ただし今回参照した原文には見出しと公開情報のみが含まれており、機能や性能に関する具体的な記述は含まれていませんでした。本記事では確認できた事実のみをお伝えします。
RemixのRemix Session Middlewareがv0.4.0にアップデートされ、httpOnlyオプションを省略した場合のセッションCookieの既定値がHttpOnlyになりました。従来の挙動に依存していたアプリケーションでは動作確認が必要です。あわせてcookieとfetch-routerの依存関係もバージョンアップされています。
Remixの`@remix-run/ui`パッケージがv0.5.0にアップデートされ、フォーム送信のフレームナビゲーション化やrmx-preserve-dom属性などが追加されました。一方でresolveFrameコールバックの引数仕様に破壊的変更が入っています。

Hugging Face Blogに2026年8月14日付で公開された「State of Open Models: Summer 2026 Observations」というタイトルの記事が存在することは確認できましたが、今回提供された原文には本文テキストが含まれていませんでした。事実に基づく記事作成の原則上、内容の要約や解説を行うことができません。
Remixのルーティングライブラリroute-patternがv0.24.0で破壊的変更を含む更新を実施しました。パラメータマッチングが区切り文字ベースの厳密な方式に変わり、UUIDのようなハイフンを含む値も壊れずに扱えるようになった一方、複合パラメータパターンやcreateHref()の呼び出し方法は移行が必要です。マッチング処理にはリソース上限とエラー通知の仕組みも追加されました。
pnpmの次期メジャーバージョンとなるv12.0.0-rc.6がリリースされました。目玉は、pnpmがnpmやYarn、Bunといった他のパッケージマネージャーを自ら取得・検証して実行できるようになったことです。pnpm dlxやグローバルインストール、shim機構も刷新され、Corepack経由でpnpm 12を実行できなかった不具合も修正されています。

CloudflareがCloudflare Access for Workersを発表しました。Accessポリシーを直接Workerに紐づけることで、ルート・カスタムドメイン・workers.dev・プレビューなど、そのWorkerが公開されるあらゆる場所に自動的に適用されます。社内向けに手早く作られたアプリの保護を簡素化する狙いです。
GitHub Blogが8月10日週のCopilotアップデートをまとめて公開しました。新しいモデルの追加、環境を問わず使えるポータブルなプラグイン、そしてエージェントワークフローの改善が中心テーマです。エディタ・コマンドライン・Copilotアプリを横断してより柔軟に使えるようになった点が特徴です。
Vercelは自社のCDNにおいて、TLSハンドシェイクで接続先ホスト名を秘匿する新機能Encrypted Client Hello (ECH)のサポートを追加しました。Vercel DNSで管理されているドメインが対象で、対応環境では自動的に有効化されます。ネットワーク上の観測者からは、実際の接続先ではなくVercelの共有ホスト名への接続として見えるようになります。

Google Cloudの2026年8月14日付リリースノートでは、App Engineの全ランタイムでTLS 1.2未満の通信を段階的に遮断するセキュリティ強化が発表されました。合わせて、Gemini Enterpriseモバイルアプリへの「Gemini 3.7 Flash」搭載、Google SecOpsのHealth Hubによるデータ取り込み遅延の可視化機能(プレビュー)、IAMでのAgent Identity向けカスタム制約のGA、Cortex Frameworkの不具合修正なども公開されています。

Cloudflareは新機能「Cloudflare Access for Workers」を発表しました。Workerに直接Accessポリシーをアタッチするだけで、そのWorkerが動作するルート・カスタムドメイン・workers.dev・プレビューといった公開経路すべてに自動的にアクセス制御が適用されます。個別のドメインごとに設定を繰り返す必要がなくなる点が特徴です。
GitHub Blogが、機能のスコープ策定からセキュリティ確認、ロールアウト、リリースまでをGitHubから離れずに完結できる4つのエージェントアプリを紹介する記事を公開しました。ソフトウェア開発ライフサイクル(SDLC)全体をGitHub上に統合する狙いがあるとされています。
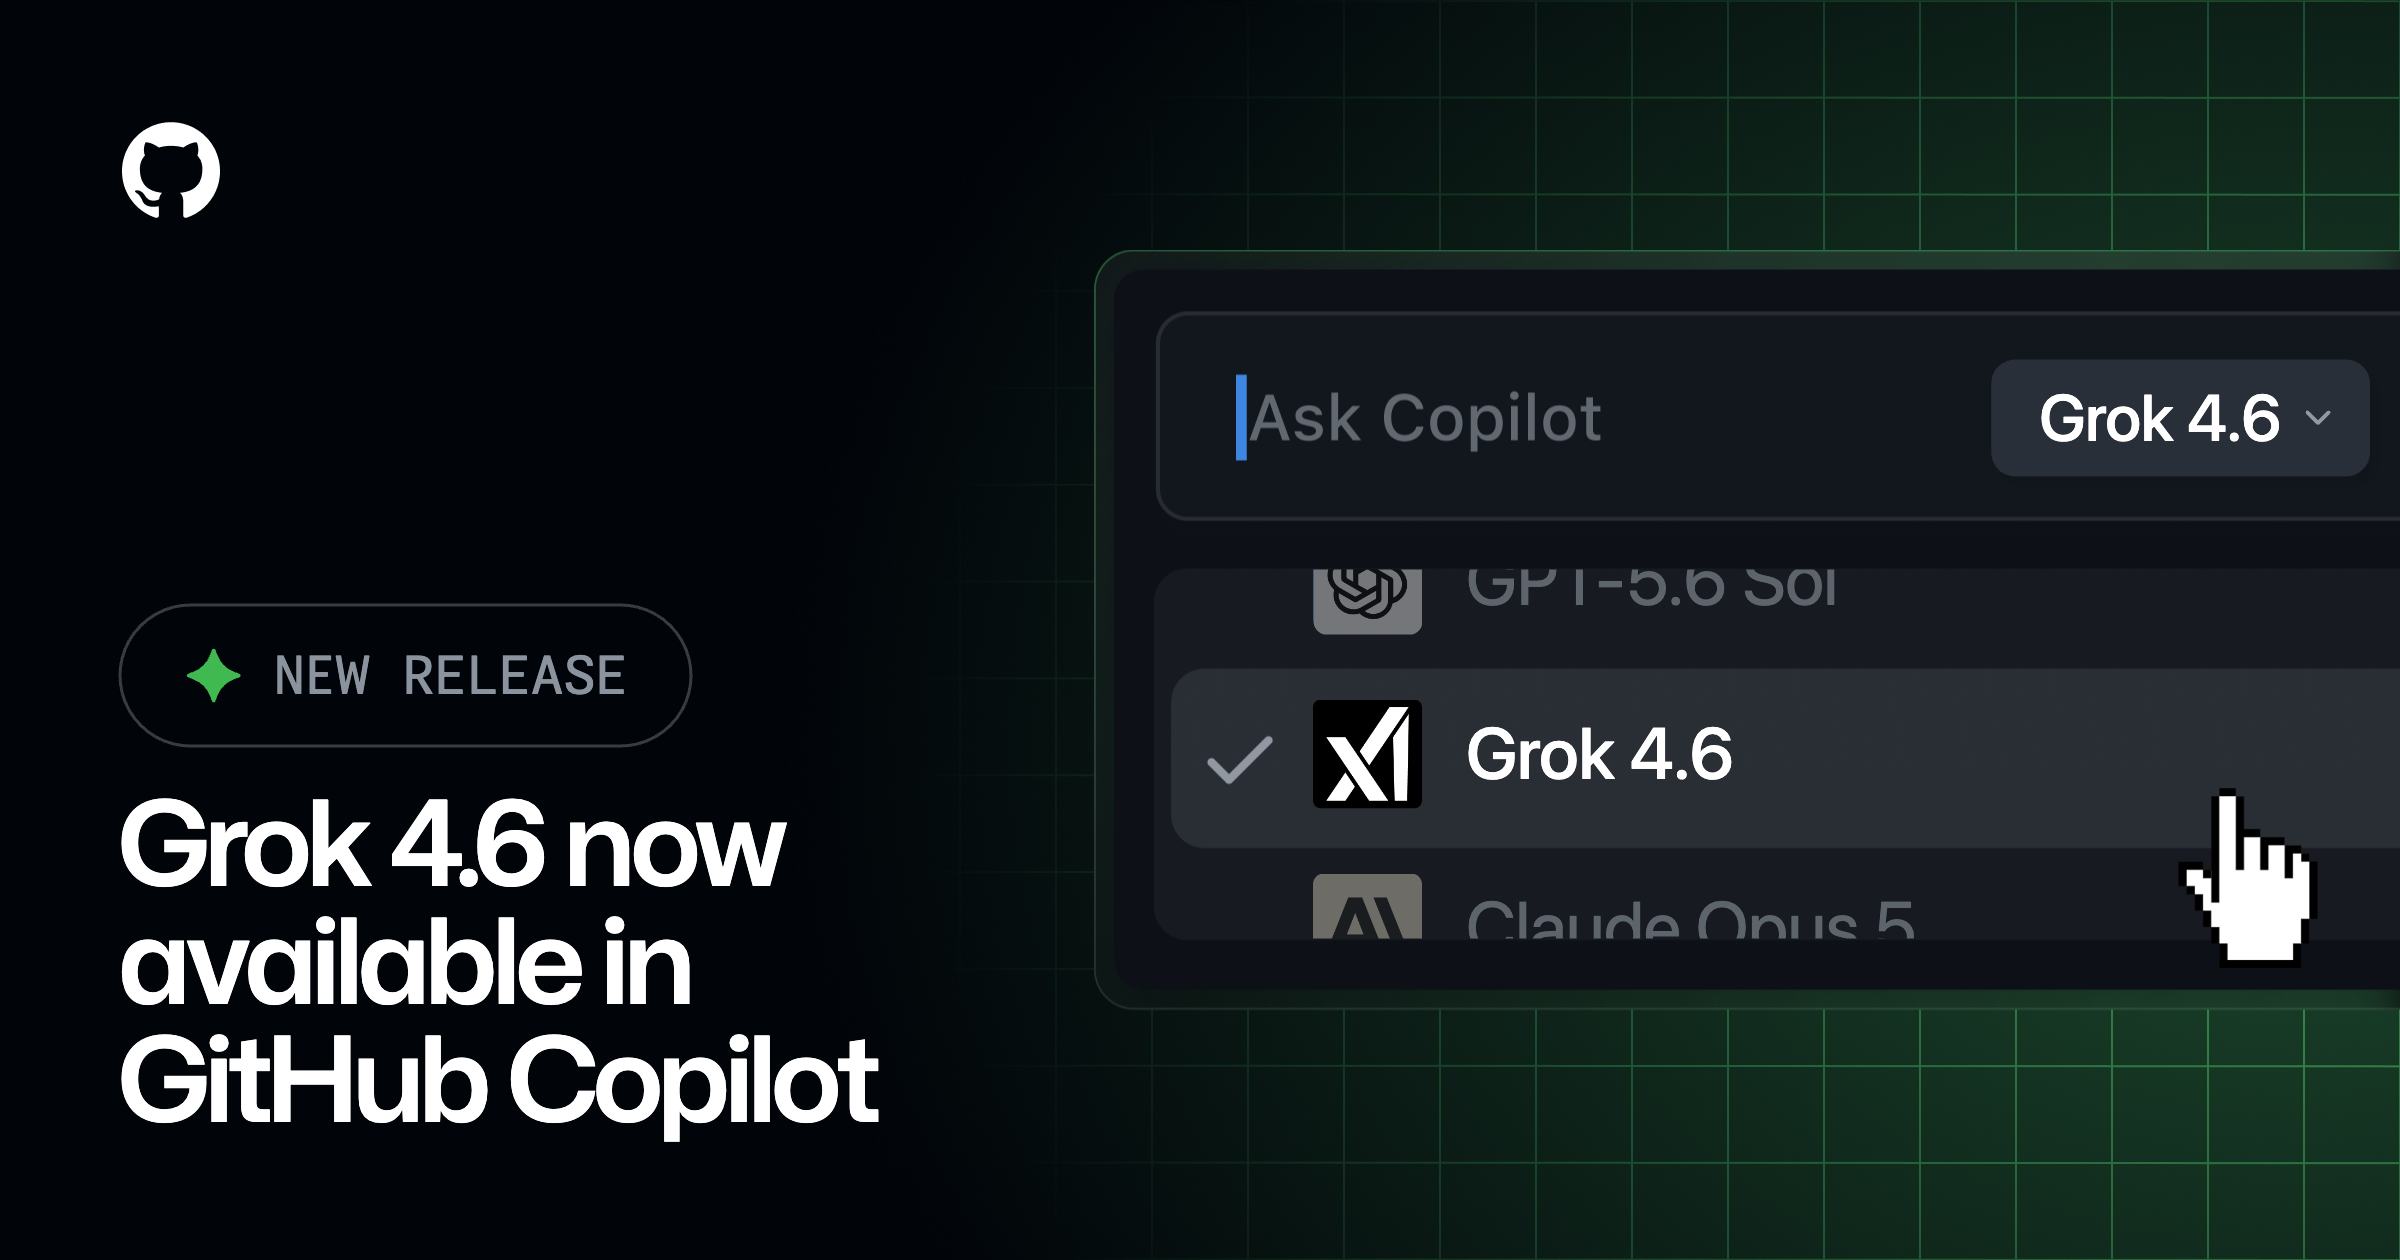
GitHub Copilotに、xAIの最新推論モデル「Grok 4.6」が順次展開されています。エージェント型のコーディングや複数ステップにまたがる複雑なワークフローを想定して設計されたモデルです。GitHubの社内テストでも良好な結果が示されたとされていますが、詳細は本記事執筆時点の原文では明らかにされていません。
Redisの公式リポジトリから6.2.24がリリースされました。TLSの保留データリストにおけるuse-after-free脆弱性を修正するセキュリティアップデートです。TLSを有効にしてRedisを運用している環境では速やかな更新が推奨されます。
Redisの公式リポジトリからバージョン7.2.16が公開され、4件のセキュリティ問題が修正されました。TLS接続処理やACL権限チェック、ブロッキングクライアント管理における複数のuse-after-freeやアクセス制御のバイパスが対象で、更新の緊急度は「SECURITY」に指定されています。
Redisの公式リポジトリで8.2.9がリリースされ、CVE-2026-62356を含む10件のセキュリティ問題が修正されました。RDBロード時のメモリ破損によるリモートコード実行の恐れがある脆弱性や、ACLのキー権限バイパス、Vector Sets機能のuse-after-freeなど多岐にわたる修正が含まれています。本番環境でRedisを運用している場合は速やかなアップデートが推奨されます。
Redisの公式リポジトリから緊急度「SECURITY」でバージョン8.8.2が公開されました。CVE-2026-62356をはじめ、RDBロード時のメモリ破損やTLS認証のバイパスなど10件の脆弱性が修正されています。中にはリモートコード実行につながりうる問題も含まれるため、早急なアップデートが推奨されます。
Redisの公式GitHubリリースにより、バージョン7.4.11が公開されました。今回はセキュリティ専用のアップデートで、ACLのキー権限バイパスやuse-after-free、RDBロード時のメモリ破損など計5件の脆弱性が修正されています。特に不正なRDBペイロードによる問題はリモートコード実行につながる可能性があるとされ、緊急度は「SECURITY」に分類されています。
Redisの公式GitHubリリースノートにより、8.10.1が緊急度「SECURITY」として公開されました。RDBロード処理やVector Sets、TLSクライアント証明書認証などに存在する複数の脆弱性が修正されており、中にはリモートコード実行につながりうるものも含まれます。Redisを運用しているすべてのユーザーに速やかなアップデートが推奨されます。
Redisプロジェクトはセキュリティリリースとして8.4.6を公開しました。CVE-2026-62356を含む10件近くの脆弱性が修正されており、その中には悪意あるRDBファイルの読み込みによるリモートコード実行につながりうるものも含まれます。ACLのキー権限バイパスやVector Sets関連のメモリ破損バグも修正対象です。