
Redis·重要度 95·掲載 2026/8/18 02:21
ワンポイントRCEや認証バイパスも、Redis 8.6.6は速やかな適用を
RedisプロジェクトはセキュリティパッチとしてRedis 8.6.6を公開しました。RDB読み込み処理の不備によるリモートコード実行(RCE)の可能性や、TLSクライアント証明書認証のバイパス、ACLキー権限のバイパスなど、合計10件の脆弱性が修正されています。Vector Sets機能に関する複数の問題も含まれており、該当環境では早急なアップデートが推奨されます。

Prisma·重要度 85·掲載 2026/8/18 01:51
ワンポイントprisma-next CLIが廃止、統合CLI「prisma」に一本化
Prismaがv8.0.0-rc.2をリリースしました。独立していた「prisma-next」バイナリを廃止して統合CLIの「prisma」に一本化し、集計メソッドの戻り値をプレーンなJavaScriptのnumberに戻すなど、多くの破壊的変更が含まれます。CHECK制約がコントラクトの正式な構成要素になったほか、行を返す読み取りクエリと戻り値のない書き込みの実行APIも分離されました。ほぼすべてのアプリケーションでコントラクトの再出力と設定ファイルのリネームが必要になるため、アップグレード前の確認が推奨されています。

Deno (Bluesky)·重要度 65·掲載 2026/8/18 01:23
ワンポイントdeno compileにQuickJS採用、バイナリが約45%軽量化
Deno 2.9.5が公開され、deno compileに実験的なQuickJSバックエンドが追加されました。同じCLI・同じソースコードでコンパイルした場合、V8バックエンドの64MBに対しQuickJSでは35MBとなり、約45%のサイズ削減とコールドスタート約25%高速化が確認されています。
tech/ai news
Google DeepMind Blog·重要度 65·掲載 2026/8/18 01:23
ワンポイントDeepMindのAI気象モデルがサイクロン予測で新成果を発表
Google DeepMindは公式ブログで、AI気象予測モデル「WeatherNext」がサイクロン(台風・ハリケーン)予測において新たな成果を達成したと発表しました。今回の発表は同社ブログ記事のタイトルとして明らかにされたものです。具体的な性能指標や検証手法などの詳細については、続報を待つ必要があります。

GitLab Blog·重要度 65·掲載 2026/8/18 01:22
ワンポイントIssue作成の瞬間にAIが自動で最適な担当者へ割り当て
GitLabはDuo Agent Platformに、work item(Issueなど)が作成された瞬間にフローを起動できる新しいイベント駆動トリガー「Work item created」を追加しました。これまで人手によるメンションやアサインなどの操作が必要だったフロー起動を、作成イベント単独で自動化できるようになります。GitLab Orbitと連携した2エージェント構成のサンプルフローでは、チームの負荷状況を判断して最も手が空いている担当者へ自動的にIssueを割り当てる様子が紹介されています。
Hacker News (trusted domains)·重要度 65·掲載 2026/8/18 01:22
ワンポイントClaudeの出力に透かしを導入、品質・料金は変わらず
AnthropicはClaudeが生成するテキストに、AI生成物であることを検知可能にする「透かし」を導入すると発表しました。EU AI Actへの対応が目的で、読者には見分けがつかず、追加トークンや料金増加も発生しないとしています。Google DeepMindのSynthID-Text技術を応用したもので、他の主要AI企業も同様の対応を進めています。
Docker Blog·重要度 65·掲載 2026/8/18 01:21
ワンポイントAIエージェントの誤動作で本番削除、13時間ダウンの実例
Docker Blogの新シリーズ「Coding Agent Horror Stories」で、AIコーディングエージェントの誤動作が原因で本番環境が削除され13時間の障害が発生した事例が紹介されました。同社はこうしたリスクを抑える手段として、スコープを絞ったID管理と隔離実行を特徴とする「Docker Sandboxes」を提案しています。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/18 01:21
ワンポイントWorkflowsの実行状態を保持するリージョンを指定できるようになった
Vercelは「Workflows」において、ワークフロー実行の状態やキュー処理、出力ストリームを保持する「ホームリージョン」を設定できるようにしました。開始地点のリージョンがデフォルトで使われますが、任意のリージョンを指定することも可能です。既存のワークフローもコード変更なしで次回実行から適用されます。
GitHub Changelog·重要度 72·掲載 2026/8/18 01:20
ワンポイントOAuthアプリでトークン有効期限とリフレッシュが選択可能に
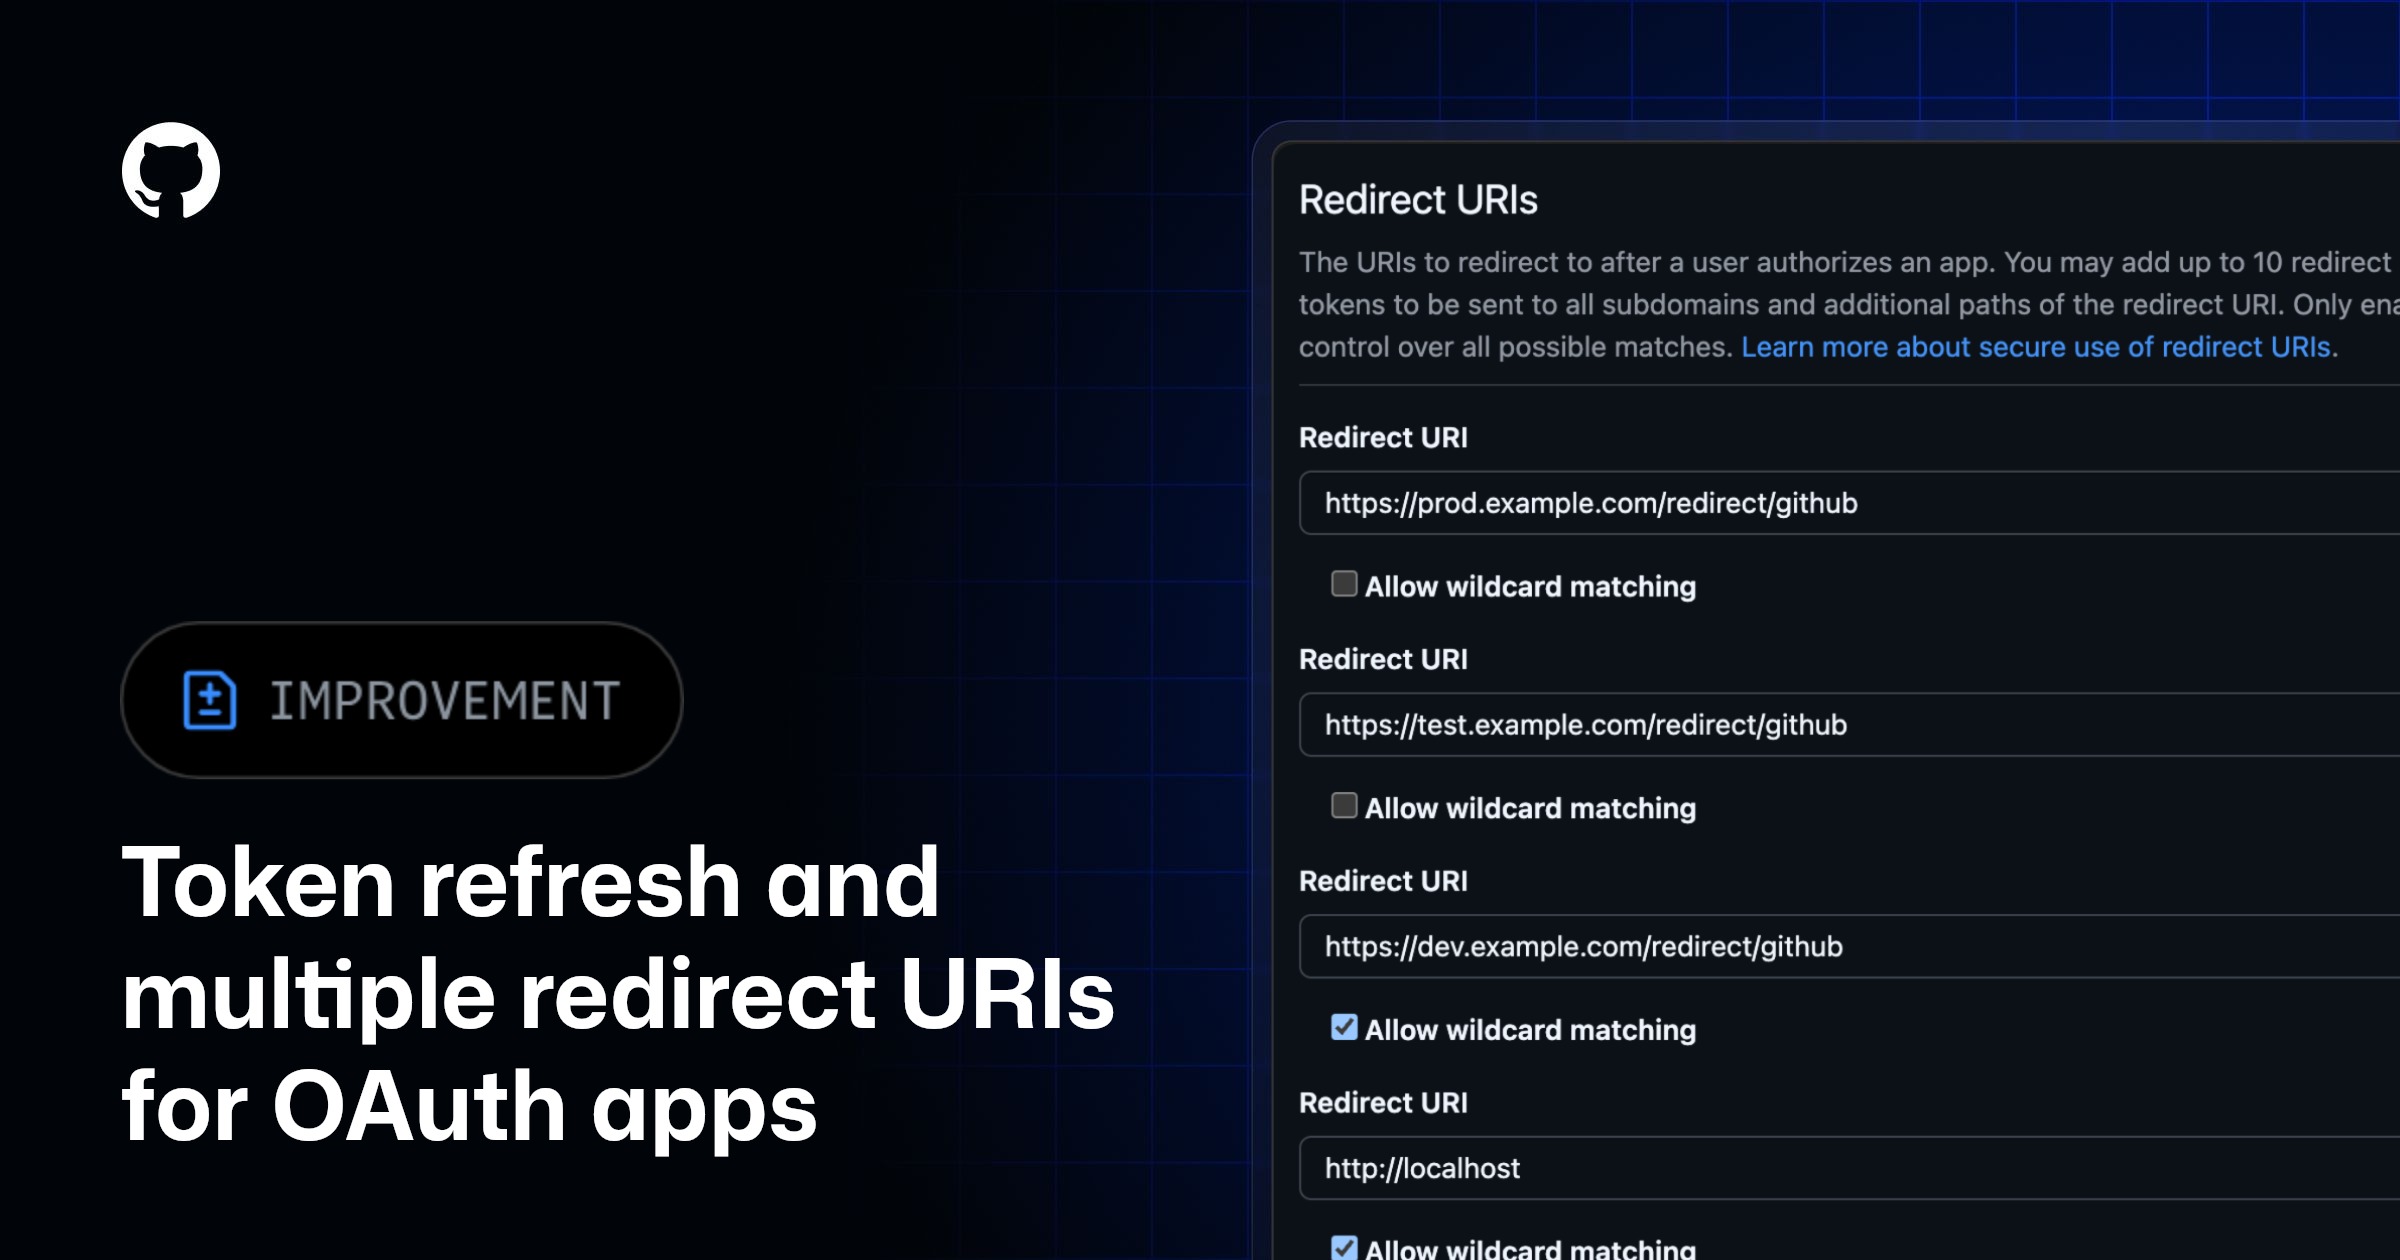
GitHubがOAuthアプリおよびGitHub Appプラットフォームに複数のアップデートを実施しました。OAuthアプリはアクセストークンの有効期限設定とリフレッシュトークンの利用をオプトインできるようになり、より安全なアプリ開発が可能になります。

GitHub Changelog·重要度 72·掲載 2026/8/8 03:53
ワンポイントGitHub Code QualityがついにGA、Team/Enterprise Cloudで利用可能に
GitHubは「GitHub Code Quality」を正式に一般提供(GA)開始したと発表しました。GitHub Enterprise CloudおよびGitHub Teamで利用可能になり、AIによるコード生成が加速する中で生じる品質面の課題に対応する機能として位置づけられています。
tech/ai news
OpenAI News·重要度 72·掲載 2026/8/8 03:53
ワンポイント長時間稼働AIモデル特有の安全リスクと対策をOpenAIが共有
OpenAIは、長時間にわたって自律的に動作するAIモデル(long-horizon models)を実際に展開してきた経験から得られた安全性に関する知見を公開しました。新たに浮上したリスクや観測された失敗事例、そして段階的な展開を通じて改善してきた安全対策について紹介しています。

Jotai·重要度 75·掲載 2026/8/8 03:53
ワンポイントJotaiがCJS・atomFamily・loadableを廃止するv3アルファ版を公開
状態管理ライブラリJotaiの次期メジャーバージョンv3.0.0-alpha.0が公開されました。CJSビルドや古いTypeScript・Node.js・Reactサポートを打ち切るモジュールファースト構成への移行に加え、atomFamilyやloadable、setSelfなど既存APIの廃止を含む破壊的変更が多数含まれています。移行ガイドも同時に公開されました。
tech/ai news
Next.js Blog·重要度 75·掲載 2026/8/8 03:52
ワンポイントNext.jsが7月分のセキュリティリリースを公開、詳細は今後の更新待ち
Next.jsの公式ブログにて、2026年7月20日付で「July 2026 Security Release」が公開されたことが発表されました。現時点で公式ブログに記載されている情報は非常に限られており、具体的な対象バージョンや修正内容の詳細は明示されていません。Next.jsを利用しているプロジェクトの担当者は、今後の公式情報の更新を注視することが推奨されます。

Jaeger·重要度 75·掲載 2026/8/8 03:51
ワンポイントElasticsearch v6サポート終了など複数の破壊的変更に注意
分散トレーシングツールJaegerのv2.20.0が公開されました。Elasticsearch v6のサポート終了やMCP拡張の統合など複数の破壊的変更が含まれる一方、ネイティブなトレース要約機能やUI側のGenAI対応、フレームグラフの改善など新機能も追加されています。

Meilisearch·重要度 75·掲載 2026/8/8 03:51
ワンポイントDynamic Search Rulesが最大75,000件までスケール可能に
Meilisearchの最新リリースv1.50.0では、実験的機能であるDynamic Search Rules(DSR)のAPIが大幅に再設計され、シャーディング構成での連合ドキュメント取得やfacetsのワイルドカード対応など複数の改善が加わりました。DSRやnetwork機能を利用しているユーザーには破壊的変更が含まれるため、アップグレード時の対応が必要です。
GitHub Blog·重要度 65·掲載 2026/8/8 02:54
ワンポイントCopilotアプリはチャットだけじゃない、スラッシュコマンドで効率化
GitHub Blogが、GitHub Copilotアプリにおけるスラッシュコマンドの活用法を紹介する記事を公開しました。単純なチャット対話を超えて、計画立案・協業・自動化・ワークフローのカスタマイズに役立つコマンド群が紹介されています。
GitHub Changelog·重要度 65·掲載 2026/8/8 02:54
ワンポイントKimi K3がGitHub Copilotで従量課金にて提供再開
GitHubは2026年8月6日、GitHub CopilotにおけるKimi K3モデルの提供を再開したと発表しました。同モデルは従量課金制のもと、プロバイダーのリスト価格で課金される仕組みです。GitHub Copilotのモデル選択肢が再び広がったことになります。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:54
ワンポイントCloudflareが「指定するだけ」で使える検索機能AI Searchを発表
Cloudflareが「AI Search」を発表しました。複数のCloudflare製品を自分で組み合わせる必要なく、自社のファイルやウェブサイトを指定するだけでAIエージェント向けの検索エンジンを構築できる機能です。あわせて新しい料金モデルのプレビューも公開されています。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:53
ワンポイントAI利用の異常行動をユーザー・エージェント単位で即時検知
CloudflareがAI Gatewayに識別子情報を組み込んだ新機能「Identity-aware AI Gateway」をオープンベータとして公開しました。新たな「User Insights」機能により、ユーザーやAIエージェントごとの行動基準を可視化し、内部関係者リスクの発生を早期に検知できるとしています。

Cloudflare Blog·重要度 65·掲載 2026/8/8 02:53
ワンポイントCloudflareがAI活用基盤「Cloudflare OS」を公開
Cloudflareは、社内チームがAIを活用して安全に業務のやり方を見直せるようにするプラットフォーム「Cloudflare OS」を紹介しました。Compute基盤からZero Trustスイートまで、自社技術を統合した構成になっています。今回のブログ記事は、ユーザーに最良のAIツールを提供するための取り組みの第一歩として位置づけられています。