tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 07:23
ワンポイントVercelのeveがClaude Codeより実サイト成功率2倍を記録
AIエージェントが実際のWebサイトでサインアップや決済までこなせるかを検証するOraが、自社の検証基盤をVercel上に一本化し、Vercelのエージェントフレームワーク「eve」を他の主要ハーネスと同条件でベンチマークしました。結果を受けてeve自体も改善され、Oraは自社の内部エージェント開発にeveを採用しています。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 07:22
ワンポイント過去デプロイの保存領域「Deployment Storage」が可視化・GB課金対象に
Vercelは各デプロイのファイル(ページ、Functions、アセット)を保持する仕組みを「Deployment Storage」として明確化し、インスタントロールバックの基盤として説明しました。あわせて保存量に応じた課金体系と保持期間を制御する「Deployment Retention Policy」を導入しています。既存チームの請求額は当面変更ありません。
tech/ai news
Google DeepMind Blog·重要度 72·掲載 2026/8/22 07:22
ワンポイント脆弱性の発見と修正に特化した軽量AIモデルが登場
Google DeepMindは、サイバーセキュリティ用途に特化した軽量モデル「Gemini 3.5 Flash Cyber」を発表しました。脆弱性の発見とパッチ適用を主目的とするモデルで、Gemini 3.5 Flashシリーズの軽量性を継承しています。現時点で公開されている情報は概要にとどまります。

Hacker News (trusted domains)·重要度 75·掲載 2026/8/22 07:21
ワンポイントSVG国旗画像にマルウェアを隠す新手口、全AVが未検知
Elastic Security Labsは、北朝鮮系とみられる攻撃グループによる新キャンペーン「REF9403」を報告しました。偽の求人とコーディング課題を通じて開発者を狙い、SVGのフラグ画像にステガノグラフィで隠したマルウェアで認証情報や暗号資産ウォレットを窃取する手口です。同社の調査時点でどのアンチウイルス製品も検知できていなかったといいます。

Next.js (Bluesky)·重要度 85·掲載 2026/8/22 07:21
ワンポイントNext.js、8月26日にCritical脆弱性1件を修正予定
Next.jsチームは公式Blueskyアカウントを通じて、2026年8月26日に予定するセキュリティリリースを事前告知しました。深刻度「Critical」の脆弱性1件を修正し、バージョン16.3.2および15.5.24として公開されます。7月から始まった事前告知の取り組みの一環です。
GitHub Blog·重要度 65·掲載 2026/8/22 05:21
ワンポイントAIでコードは速く書けても「所有コスト」は下がっていない
GitHub Blogの記事「The cost of saying yes has changed」は、AIによってコードを書くコストが下がった一方で、そのコードを所有し続けるコストは変わっていないと指摘しています。AI時代において、どの変更が本当に「安い」のかを見極めるための考え方の枠組みを提示する内容です。
elastic.co·重要度 65·掲載 2026/8/22 05:21
ワンポイントECK 3.5で名前空間管理やmTLS対応など運用機能が強化
ElasticがKubernetes向け公式オペレーター「Elastic Cloud on Kubernetes(ECK)」の最新版3.5を公開しました。ラベルセレクターによる動的な名前空間管理や、メンテナンス時に安全に処理を止められるポーズ機能、全スタック間のmutual TLS対応などが追加され、運用面の使い勝手が向上しています。

Cloudflare Blog·重要度 65·掲載 2026/8/22 04:53
ワンポイントWordPressの深刻な脆弱性2件、Cloudflareが即座にWAFで保護
CloudflareはWordPressセキュリティチームから報告を受けた深刻度の高い脆弱性2件に対応するため、新たなWAFルールを2件デプロイしました。対象バージョンのWordPressを利用するすべてのCloudflare顧客が保護対象となりますが、パッチ適用済みリリースへの早急なアップデートも呼びかけられています。
Spring Blog·重要度 65·掲載 2026/8/22 04:53
ワンポイントSpring Boot 4.1.1が公開、メンテナンス目的のパッチリリース
Spring Blogにて「Spring Boot 4.1.1」の公開が発表されました。バージョン番号の付番から、Spring Boot 4.1系のメンテナンス目的のリリースであることがうかがえます。詳細な変更内容については、公式のリリースノートを参照する必要があります。
GitHub Changelog·重要度 65·掲載 2026/8/22 04:53
ワンポイントCopilot利用状況をリポジトリ単位・日次で追跡できるAPIがGA
GitHubは、Copilotの利用状況を取得するREST APIにリポジトリ単位でのアクティビティ集計機能を追加し、正式提供(GA)を開始しました。Copilotコーディングエージェントとコードレビューについて、リポジトリごと・日次でのプルリクエスト活動を取得できる新エンドポイントが2つ追加されています。

pnpm·重要度 65·掲載 2026/8/22 04:52
ワンポイント新コマンドpnpm doctorで環境トラブルを自己診断できる
pnpmの最新リリース11.14では、peerDependenciesにnpm:エイリアスやGit/URL指定などのスキーム付き記法が使えるようになったほか、環境診断用の新コマンド`pnpm doctor`が追加されました。さらに`pnpm run`が正規表現による複数スクリプト実行や逐次実行オプションに対応し、シンボリックリンク化されたlockfileの扱いなど多数の不具合も修正されています。
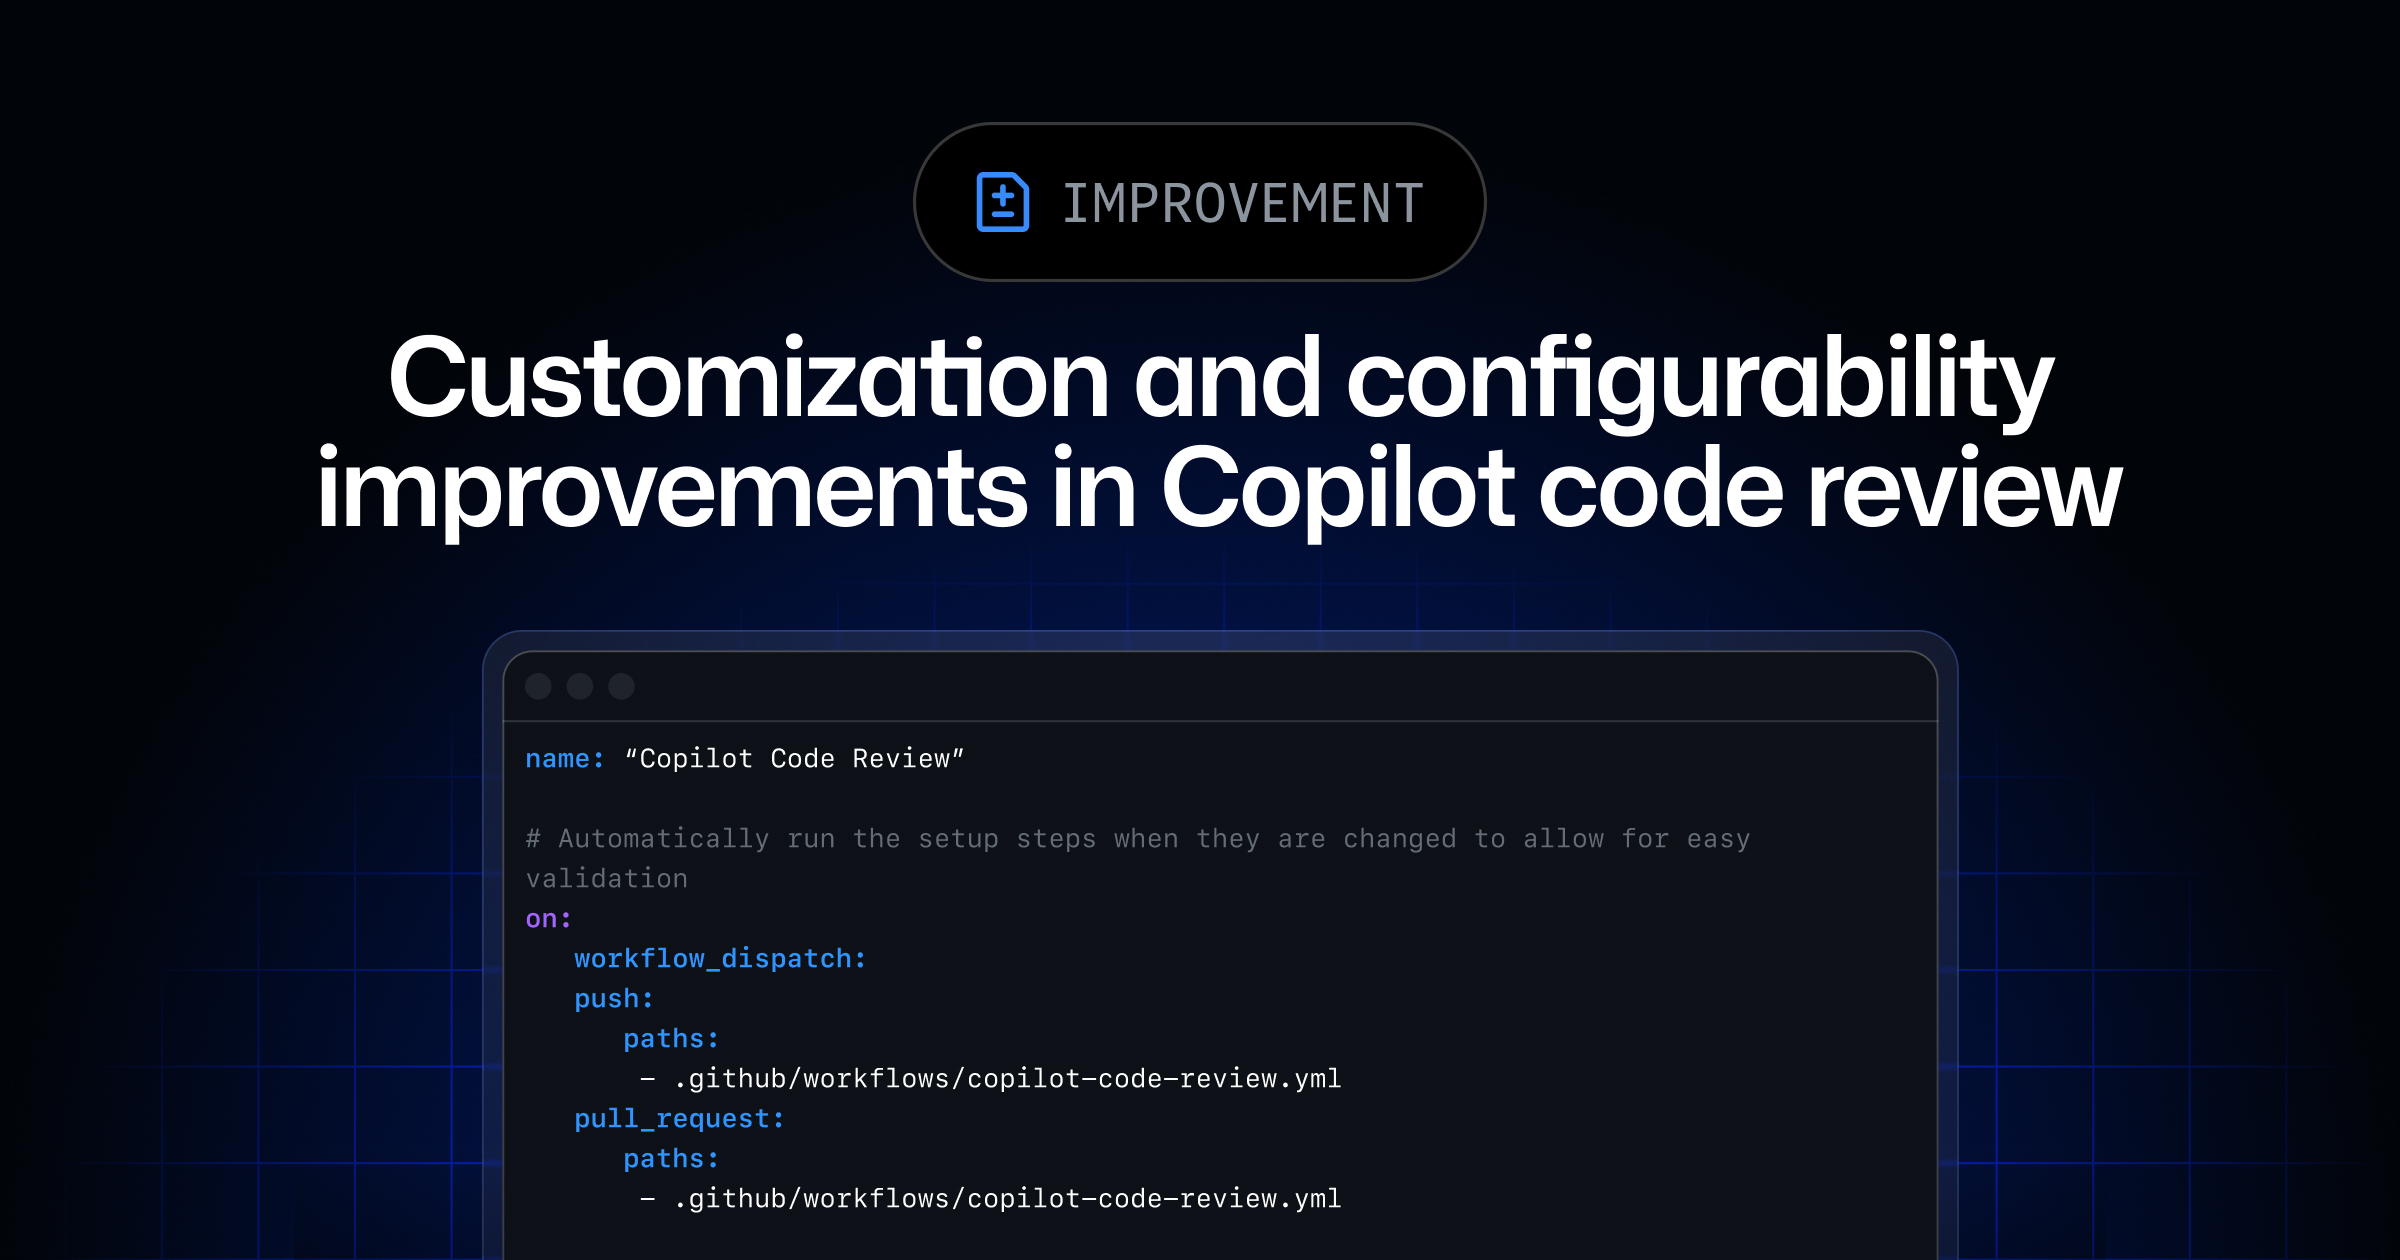
GitHub Changelog·重要度 68·掲載 2026/8/22 04:52
ワンポイントCopilotコードレビューがファイアウォールやカスタム設定に対応
GitHubはCopilotによるコードレビュー機能をアップデートし、ファイアウォールや独立したランナー設定、カスタムセットアップステップに対応しました。またhead branchからカスタム指示を読み取れるようになり、レビュー動作のテスト・検証がしやすくなっています。

Cloudflare (Bluesky)·重要度 75·掲載 2026/8/22 04:51
ワンポイントWordPressの未公開の重大脆弱性2件に先行してWAF保護を配信
Cloudflareは、WordPressに存在する未認証のリモートコード実行(RCE)とSQLインジェクション(SQLi)という2つの重大な脆弱性について、公式な脆弱性情報が公開される前にWAF(Web Application Firewall)による保護ルールを配信したと発表しました。攻撃者に悪用される前にサイト側の防御を先回りして強化する取り組みです。

Rust·重要度 85·掲載 2026/8/22 04:51
ワンポイントrepr(transparent)の判定基準が厳格化、既存コードに影響も
Rust公式が最新安定版1.98.0を公開しました。unsize-coercion時の&mutライフタイム短縮の適用範囲拡大や新規lintの追加、thumbv7系ターゲットのTier 2昇格に加え、repr(transparent)の厳格化やimport解決の変更など、既存コードに影響し得る互換性変更が多く含まれています。

Vue·重要度 85·掲載 2026/8/22 04:21
ワンポイントVapor Modeが機能完成、Vue 3.6がRCフェーズ入り
Vue.jsの次期メジャーバージョン3.6がRC1に到達し、新しいコンパイルモード「Vapor Mode」の機能セットが完成しました。あわせてalien-signalsをベースにしたリアクティビティシステムの大規模なリファクタリングも実施され、パフォーマンスとメモリ使用量が改善されています。

Python·重要度 75·掲載 2026/8/22 03:51
ワンポイントPython 3.15系列の4番目のベータ版が公開
Python公式のGitHubリポジトリにて、Python 3.15系列の4番目のベータ版となる「3.15.0b4」がリリースされました。原文には具体的な変更点の記載はなく、リリースタグの公開のみが確認できます。次期メジャーバージョンに向けた開発が継続していることを示すマイルストーンです。

Cloudflare Blog·重要度 60·掲載 2026/8/22 03:25
ワンポイントボット判定、一度きりの採点から継続的な信頼評価へ転換
Cloudflareは、ボットやAIエージェントの検知手法を、アクセス時点でのリスクスコアリングから継続的なトラスト評価へと移行させています。新システム「BotBase」と「Precursor」がボット・エージェントの良い/悪い振る舞いを評価し、カーソルの動きを人間かボットか判定するシミュレーション「Precursor Trace」も公開されました。
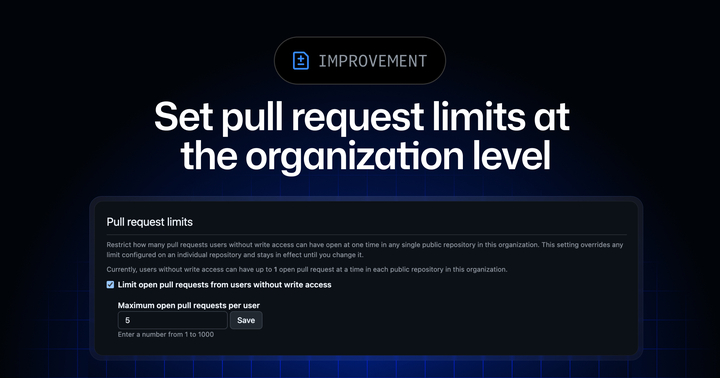
GitHub Changelog·重要度 60·掲載 2026/8/22 03:24
ワンポイント組織単位で外部ユーザーのPR上限数を一括設定可能に
GitHubは、組織レベルでプルリクエストの上限数を設定できる新機能を追加しました。書き込み権限を持たないユーザーが同時に開けるオープンなプルリクエスト数を制御できるようになります。オープンソースプロジェクトなど外部コントリビューターを受け入れるリポジトリの運用に役立つ機能です。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 03:24
ワンポイントボット判定を一発勝負から継続評価へ、Cloudflareが方針転換
Cloudflareは、ボットや自律型エージェントへの対策方針を見直し、これまでのリスクの一時点評価から継続的な信頼性評価へと移行することを発表しました。新たに導入される「BotBase」と「Precursor」という仕組みにより、ボットやエージェントの挙動を継続的に監視・判定していくとしています。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 03:23
ワンポイントリクエストの半数超がAI由来、Cloudflareが新指標AEOを発表
Cloudflareは公式Blueskyアカウントで、ウェブサイトへのリクエストのうち半数以上がすでに人間ではなくAIエージェントなどの機械からのものになっていると発表しました。これに合わせ、AIエージェントによるサイトの発見・読み取りやすさを測る「Agent Readiness」と、AIアシスタントがどれだけ自社サイトを推薦しているかを追跡する「Answer Engine Optimization(AEO)」という2つの新しい取り組みを紹介しています。