GitLab Blog·重要度 72·掲載 2026/8/22 15:22
ワンポイントCustom FlowsがGA、Agentic Chatから専門フローを直接起動可能に
GitLab 19.2で、GitLabイベントをトリガーに多段階のAI自動化を組めるCustom FlowsがGA(一般提供)となりました。あわせてFoundational Flowsは、ボタンや@メンションだけでなくAgentic Chatでの自然な依頼からも起動できるようになり、チーム固有の作業手順を人手を介さず実行できる範囲が広がります。
GitLab Blog·重要度 75·掲載 2026/8/22 15:21
ワンポイントターミナルからGitLab Duo Agentic Chatを直接操作できるように
GitLabは「GitLab 19.2」において、ターミナルからGitLab Duo Agentic Chatを利用できる「GitLab Duo CLI」を一般提供(GA)しました。パイプラインの失敗調査やCI/CD設定の修正など、コミット後の運用作業をシェル内で完結できるようになります。GitLab.com、Self-Managed、Dedicatedのいずれでも利用可能です。
Ruby News·重要度 75·掲載 2026/8/22 15:21
ワンポイントRuby 3.3.12でERBの脆弱性CVE-2026-41316などを修正
Ruby公式サイトにて、セキュリティ修正を含む「Ruby 3.3.12」のリリースが発表されました。ERBのデシリアライズ検証バイパスに対応するCVE-2026-41316のほか、bundled gemであるnet-imapの複数の脆弱性が修正されています。安定版であるRuby 3.3系を利用しているユーザーは早めのアップデートが推奨されます。

Qwik·重要度 72·掲載 2026/8/22 13:52
ワンポイント404/errorページがレイアウト内で描画され、SPAビュー遷移はopt-in化
Qwikのルーティングパッケージ@qwik.dev/routerがbeta.38にアップデートされ、404/errorページがレイアウト内でレンダリングされるようになったほか、SPAビュー遷移がデフォルト無効化されるなど2件の破壊的変更が加わりました。あわせてSSGビルドの分離やroute loaderのブロッキング制御など、パフォーマンスと開発体験を改善する変更も多数含まれています。
Hacker News (trusted domains)·重要度 72·掲載 2026/8/22 13:51
ワンポイントCodeQL未対応言語もAIがPR上で脆弱性検出、マージ前に確認可能に
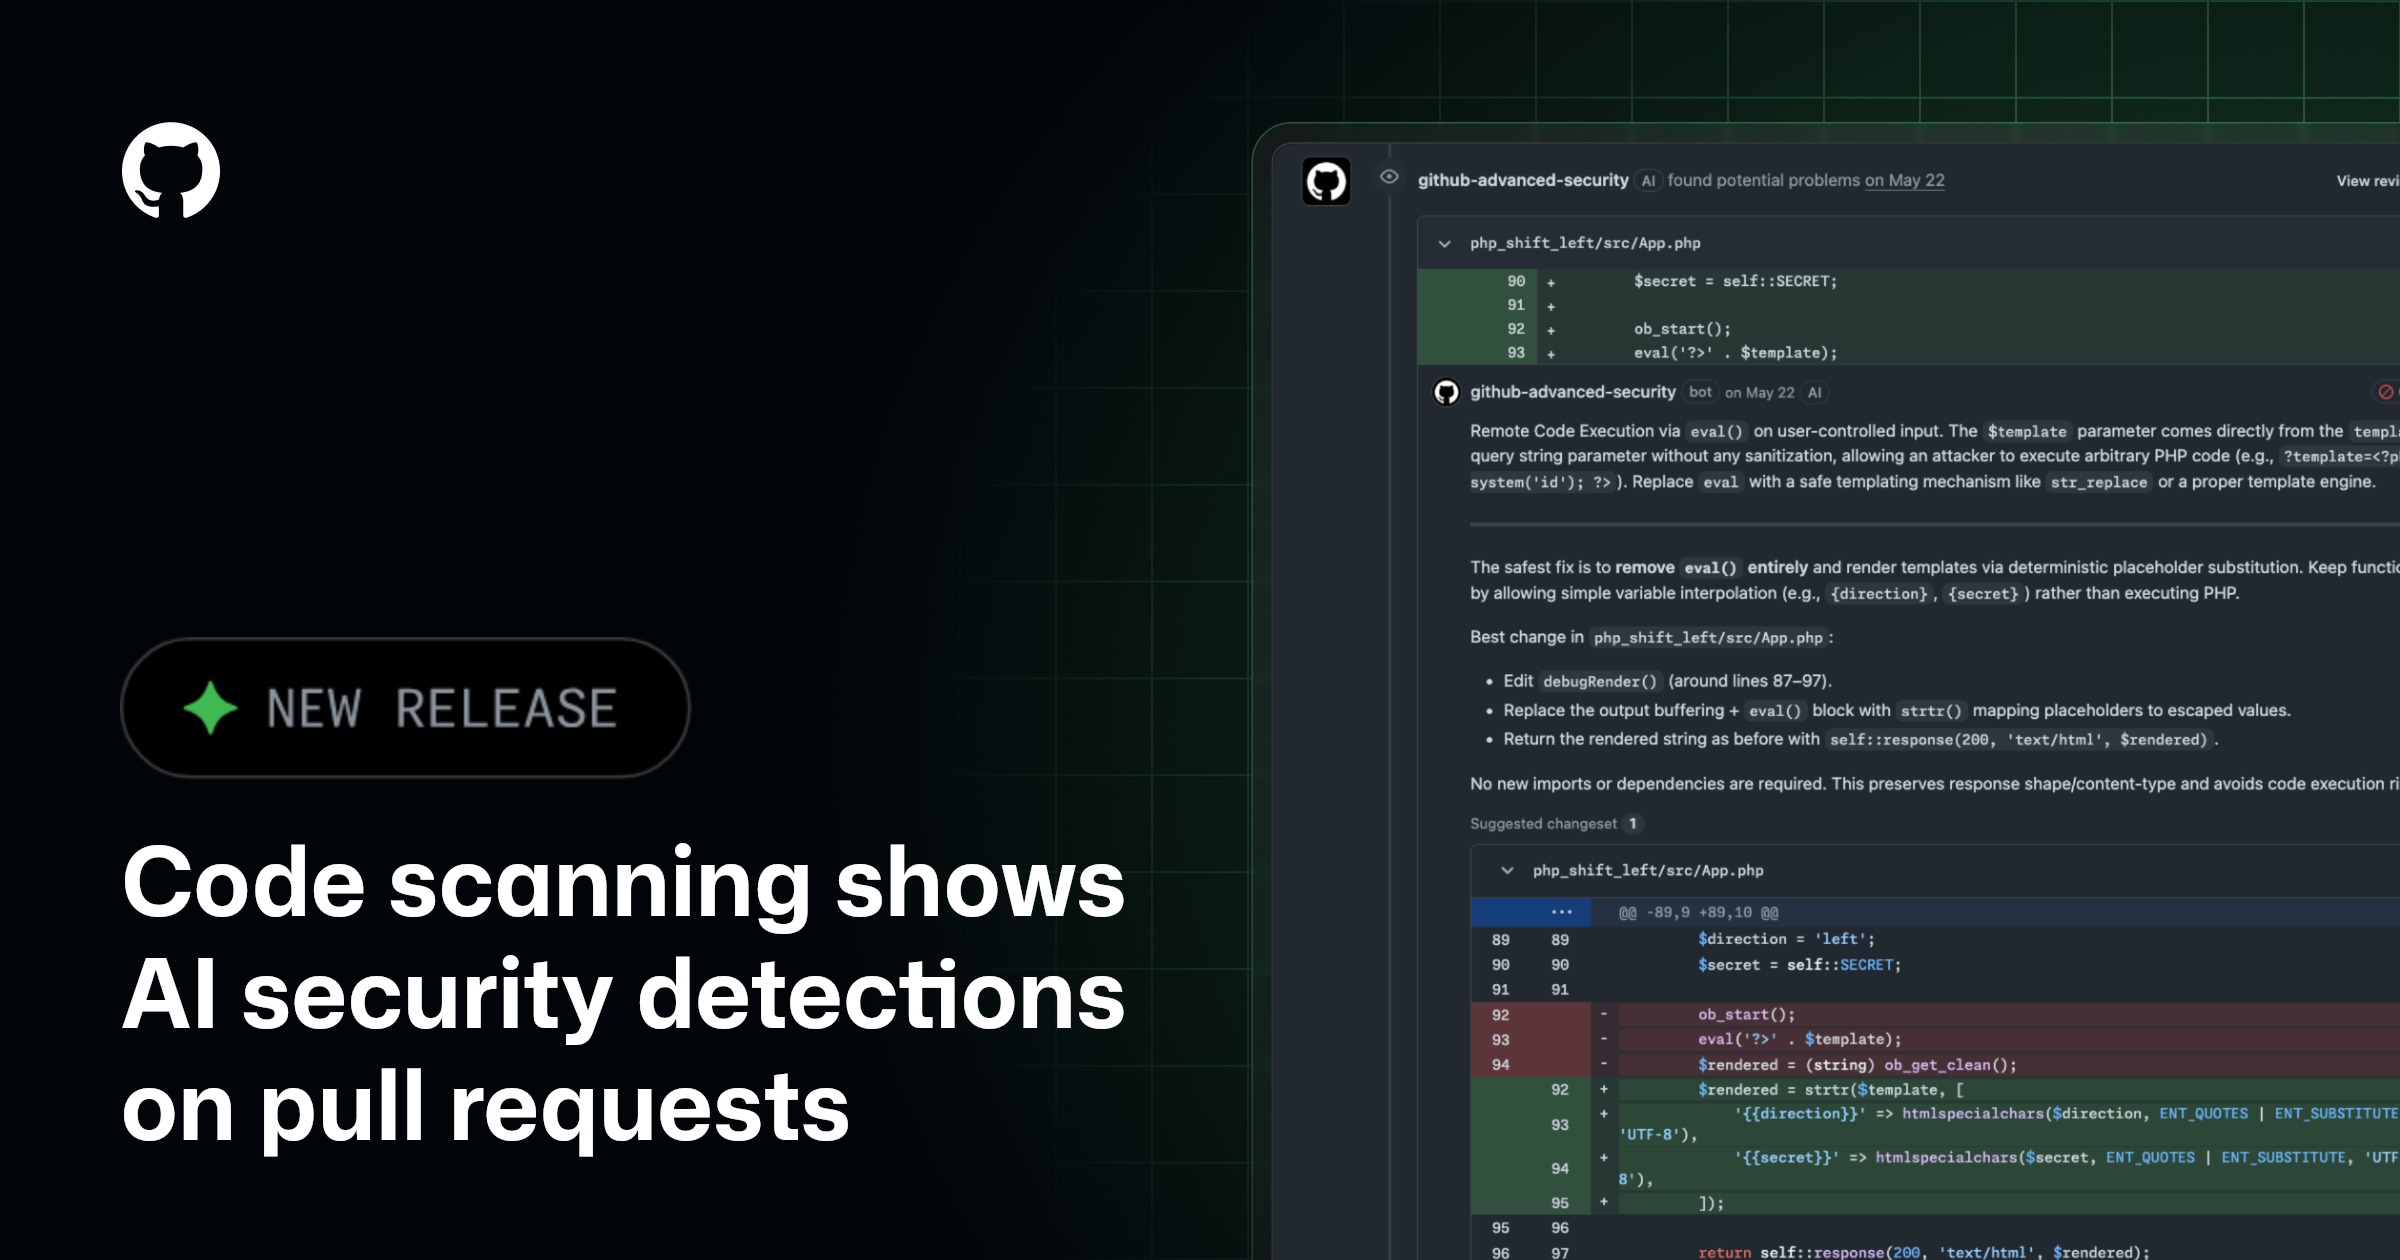
GitHubのコードスキャンが、CodeQLが未対応の言語・フレームワークに対してもAIによる脆弱性検出を行い、その結果をプルリクエスト上に直接表示できるようになりました。マージ前にコードレビューの一環として問題を確認できるようになり、これまでスキャン対象外だった領域のセキュリティカバレッジが広がります。現在はGitHub Code Security(GitHub Advanced Security)利用者向けにパブリックプレビューとして提供されています。

Rust·重要度 75·掲載 2026/8/22 13:51
ワンポイントRust 1.97.1はLLVM由来の誤コンパイルを修正する緊急パッチ
Rust公式は緊急パッチとして1.97.1をリリースしました。LLVMの最適化処理に起因する誤コンパイル(miscompilation)を修正するもので、LLVMサブモジュールの更新と、バグの誘発要因の一つとされたrustc側変更のロールバックが含まれます。

Ruby·重要度 75·掲載 2026/8/22 13:51
ワンポイントERBのデシリアライズ検証回避脆弱性CVE-2026-41316を修正
Ruby 3.3.12がリリースされ、ERBのデシリアライズ検証を回避できる脆弱性CVE-2026-41316が修正されました。あわせて標準添付gemのerbが4.0.3.1に、net-imapが0.4.25に更新され、net-imap側の複数の脆弱性も解消されています。

Hacker News (trusted domains)·重要度 65·掲載 2026/8/22 13:23
ワンポイント1-bit量子化LLMをブラウザ単体で動かす試みが登場
Hugging Face Spacesに、1-bit量子化LLMをWebGPUでブラウザ実行するとみられる「Bonsai 1-bit WebGPU」というSpaceが公開されました。Hacker Newsでも「1-Bit LLM in the Browser」として取り上げられていますが、公開ページの情報は非常に限られており、詳細な仕様は明らかになっていません。

Crystal·重要度 70·掲載 2026/8/22 13:23
ワンポイントExecution Contextsが正式リリース、PCREフォールバックは廃止に
Crystal言語の最新版1.21.0がリリースされました。並行処理の新モデル「Execution Contexts」が正式リリースとなったほか、正規表現エンジンの挙動変更という破壊的変更が含まれています。OpenSSL 4.0対応やSocket#sendfileの追加など、実用面での強化も多数盛り込まれています。

Hugging Face Blog·重要度 72·掲載 2026/8/22 13:22
ワンポイントNVIDIA Nemotron 3 EmbedがRTEBで総合1位を獲得
Hugging Face Blogによると、NVIDIAの埋め込みモデル「Nemotron 3 Embed」がベンチマーク「RTEB」で総合1位にランクインしました。これはエージェント型検索(agentic retrieval)の発展を後押しする成果として紹介されています。

Docker (Moby)·重要度 75·掲載 2026/8/22 13:22
ワンポイントDocker Engine v29.6.2で5件のCVEを一挙修正
Docker(Moby)プロジェクトがDocker Engineのメンテナンスリリース「v29.6.2」を公開しました。BuildKitやDocker CLIに関わる5件のセキュリティ脆弱性(CVE-2026-15793、15792、15791、15789、15788)が修正されているほか、containerdやGoランタイム、RootlessKitといった依存コンポーネントも更新されています。

Hacker News (trusted domains)·重要度 85·掲載 2026/8/22 13:21
ワンポイント攻撃も防御もAIエージェント同士の戦いになった
Hugging Faceは2026年7月、production基盤への不正侵入を検知したと公式ブログで発表しました。攻撃は自律型AIエージェントによって実行された点が特徴で、同社もAIを使って検知・分析を行いました。内部データセットや一部の認証情報への不正アクセスが確認された一方、公開モデルやSpaces、ソフトウェアサプライチェーンへの改ざんは確認されていません。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 09:22
ワンポイントv0がプロンプトだけで100以上の外部サービスに安全接続可能に
VercelはAIアプリビルダー「v0」において、SlackやGoogle、Notion、GitHub、Salesforceなど100以上のサードパーティサービスと安全に接続できる新機能「Vercel Connect」を発表しました。接続はチーム単位で一度設定すれば複数アプリで再利用でき、認証情報は短命トークンとして発行されるため管理の手間が減ります。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 09:21
ワンポイント本番・プレビューの実トラフィックを常時トレースし再現なしでデバッグ
Vercelは、本番環境とプレビュー環境のトラフィックを継続的にトレースできる新機能「Always-on tracing」をベータ公開しました。サンプリングルールで収集範囲とコストを制御でき、実際のユーザーリクエストを再現せずにデバッグできるようになります。全プランのチームが利用可能で、$0.50/100万span unitで課金されます。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 09:21
ワンポイントPythonのCeleryタスクがVercel Functionsとして自動スケール実行可能に
Vercelが、Python向けの非同期分散タスクキュー「Celery」をネイティブサポートしました。Celeryのタスクは Vercel Functions として実行され、トラフィックに応じて自動的にスケールします。Vercel Queues を使った専用ブローカーの自動設定や、Fluid compute による従量課金にも対応しています。
tech/ai news
Vercel Blog·重要度 72·掲載 2026/8/22 09:21
ワンポイント頻繁デプロイでグローバルTTFBが60%以上短縮
Vercelは、フレームワークが出力するコンテンツアドレス型の静的ファイルをデプロイ間で再利用する仕組みをゼロコンフィグで導入しました。CDNリクエスト数やTTFBの削減、デプロイ速度の向上といった効果が確認されています。Next.js 16.3プレビュー以降ではすでに有効化されています。

pnpm·重要度 65·掲載 2026/8/22 07:25
ワンポイントpnpm 12でLinuxインストールがbtrfs上で最大半分高速化
pnpmの次期メジャーバージョンのRCであるv12.0.0-rc.8が公開されました。Linux上でpackageImportMethod: autoがクローンよりハードリンクを優先するようになりbtrfsで大幅な高速化を実現したほか、node-linker=hoisted構成でのホイスティング不具合やpnpm auditの誤報告など多数の修正が含まれます。
OpenAI News·重要度 65·掲載 2026/8/22 07:24
ワンポイントAIのROIを「4つの軸」で測るスコアカードをOpenAI CFOが提唱
OpenAIのCFOであるSarah Friar氏が、企業がAI投資の成果を測定するための実践的な指標群「スコアカード」を提唱しました。有用な仕事量、成功タスクあたりのコスト、信頼性、計算資源に対するリターンという4つの観点でAIのROIを評価する枠組みです。

Hugging Face Blog·重要度 65·掲載 2026/8/22 07:24
ワンポイントHFとNVIDIAが動画・画像モデルの大規模チューニングで協業
Hugging FaceがNVIDIAとの協業により、NeMo AutomodelとDiffusersライブラリを組み合わせて動画・画像生成モデルを大規模にファインチューニングする取り組みを発表しました。詳細な技術仕様は原文に記載がないため、ここでは発表の概要のみをお伝えします。

Google Cloud Blog·重要度 65·掲載 2026/8/22 07:23
ワンポイントApp EngineのCloud SQL接続がAuth Proxy v2へ刷新
Google Cloudが2026年8月20日付のリリースノートを公開し、App Engineフレキシブル環境のCloud SQL接続方式の刷新、BigQueryの時系列分析関数追加、Gemini EnterpriseへのAntigravity統合などを発表しました。GKEの各チャネルでもバージョン更新が実施されています。