GitHub Copilotアプリ専用のアクセス管理ポリシーが追加
ワンポイントCopilotアプリだけを狙って権限を絞れる専用ポリシーが登場
GitHubは、GitHub Copilotアプリに対して専用のポリシーを新設し、エンタープライズおよびオーガニゼーション単位でのアクセス制御を可能にしました。これまでCopilotアプリへのアクセス管理は他の設定と紐づいていましたが、独立した設定項目として管理できるようになります。
トピック別に新着順で読めます。「あのアップデート何だっけ」はキーワード・期間からも探せます。
GitHubは、GitHub Copilotアプリに対して専用のポリシーを新設し、エンタープライズおよびオーガニゼーション単位でのアクセス制御を可能にしました。これまでCopilotアプリへのアクセス管理は他の設定と紐づいていましたが、独立した設定項目として管理できるようになります。
GitHubは、エンタープライズ管理設定(enterprise managed settings)の適用範囲をGitHub Copilotアプリおよびクラウドエージェントにまで拡大しました。これにより、企業内でCopilotの利用を統制する既存の中央管理ポリシーが、これらの機能にも一貫して反映されるようになります。詳細な設定項目の内訳は原文では明示されていません。
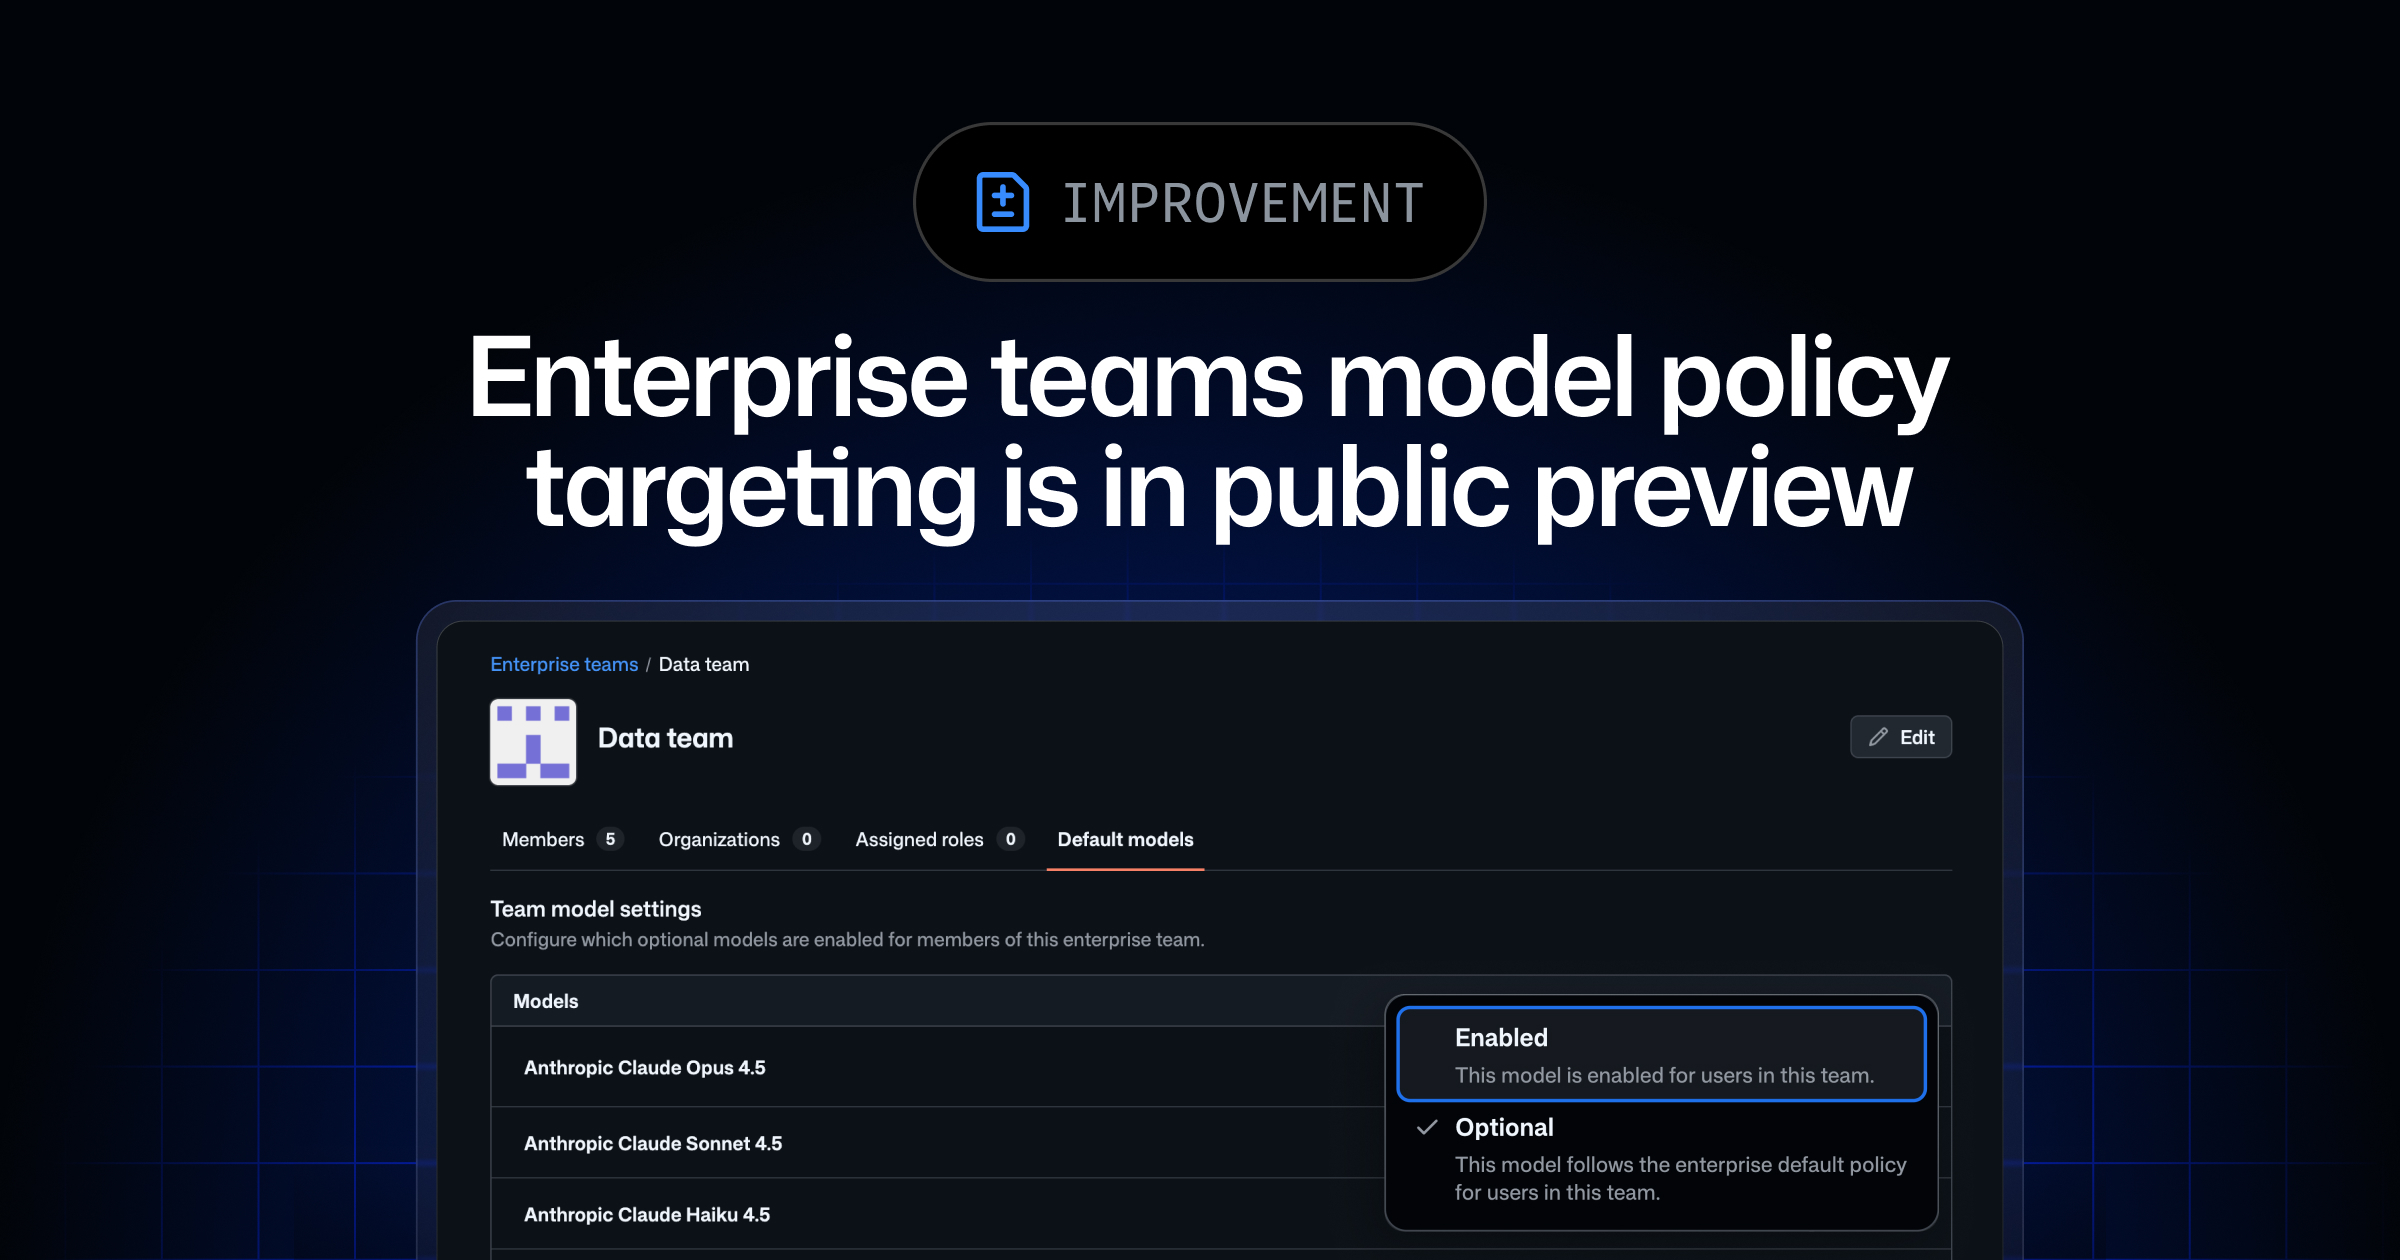
GitHubは、Copilot BusinessまたはCopilot Enterpriseライセンスを持つGitHub Enterprise顧客向けに、ユーザー単位でモデル利用ポリシーを設定できる機能をパブリックプレビューとして公開しました。AI管理者がユーザーやチームごとに利用可能なAIモデルの基準を設定できるようになります。

GitHubは公式Blueskyアカウントで、Stacked PRs(積み重ね型プルリクエスト)がGitHub上で利用できるようになったと発表しました。「Stacked PRs, now on GitHub. Go forth and stack 🥞」という短い投稿のみで、具体的な操作方法や画面仕様は明らかにされていません。大きな変更を小さな単位に分割して段階的にレビューする開発フローが、GitHub本体でサポートされる点が今回のポイントです。
GitHubは公式Changelogで、GitHub Actionsのuses:に同一リポジトリ内のアクションやリユーザブルワークフローを参照するための新しい構文「$/」を発表しました。従来必要だったリポジトリの所有者名やリポジトリ名の明記を省略できるようになります。

GitHubは公式Blueskyアカウントで、大きな変更を小さなプルリクエストの連なりとして扱える「Stacked PRs」機能の提供を発表しました。レビューのしにくさが課題だった大規模な変更を、段階的にマージしやすくすることを目的としています。詳細はGitHub公式ドキュメントで案内されています。
GitHub Changelogによると、Visual Studio向けGitHub Copilotの2026年7月アップデートでは、Copilot SDKをベースにした新しいエージェントが追加されました。加えて.NETおよびAzureチームの専門知識が組み込まれ、Copilotを自分の作業スタイルに合わせて調整する手段も増えています。
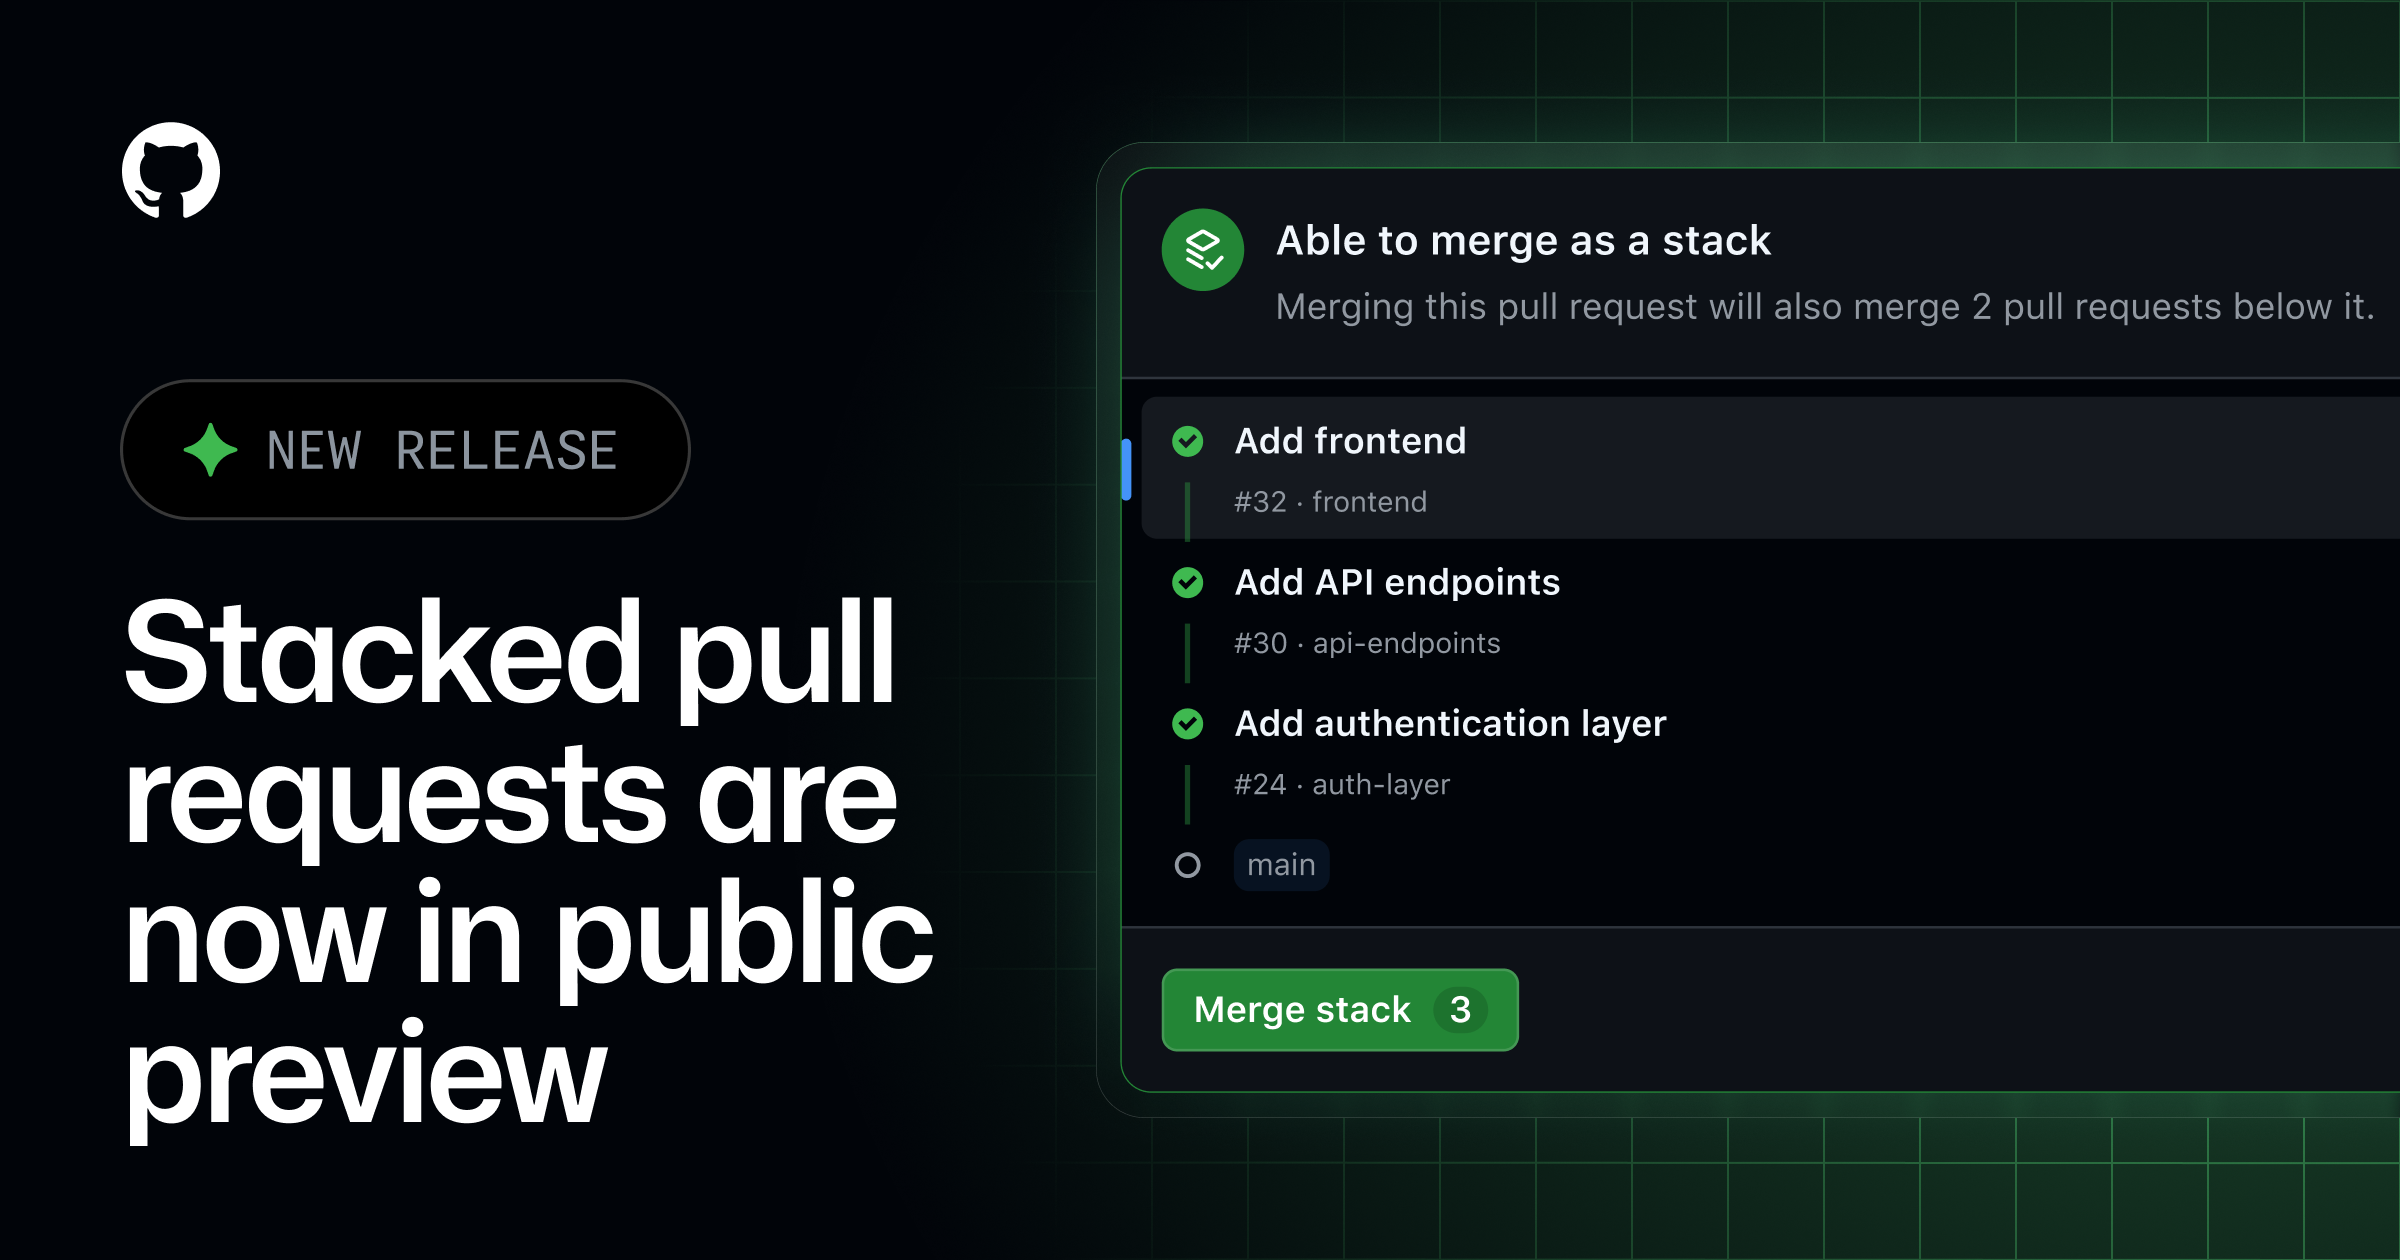
GitHubが大きな変更を小さく分割してレビューしやすくする「Stacked Pull Requests(スタックPR)」をパブリックプレビューとして公開しました。変更を順序付けられた複数のPRに分割し、それぞれを変更の一つのレイヤーとして扱える機能です。現時点では原文の情報が限定的で、詳細な操作方法や対応範囲は今後の発表を待つ必要があります。
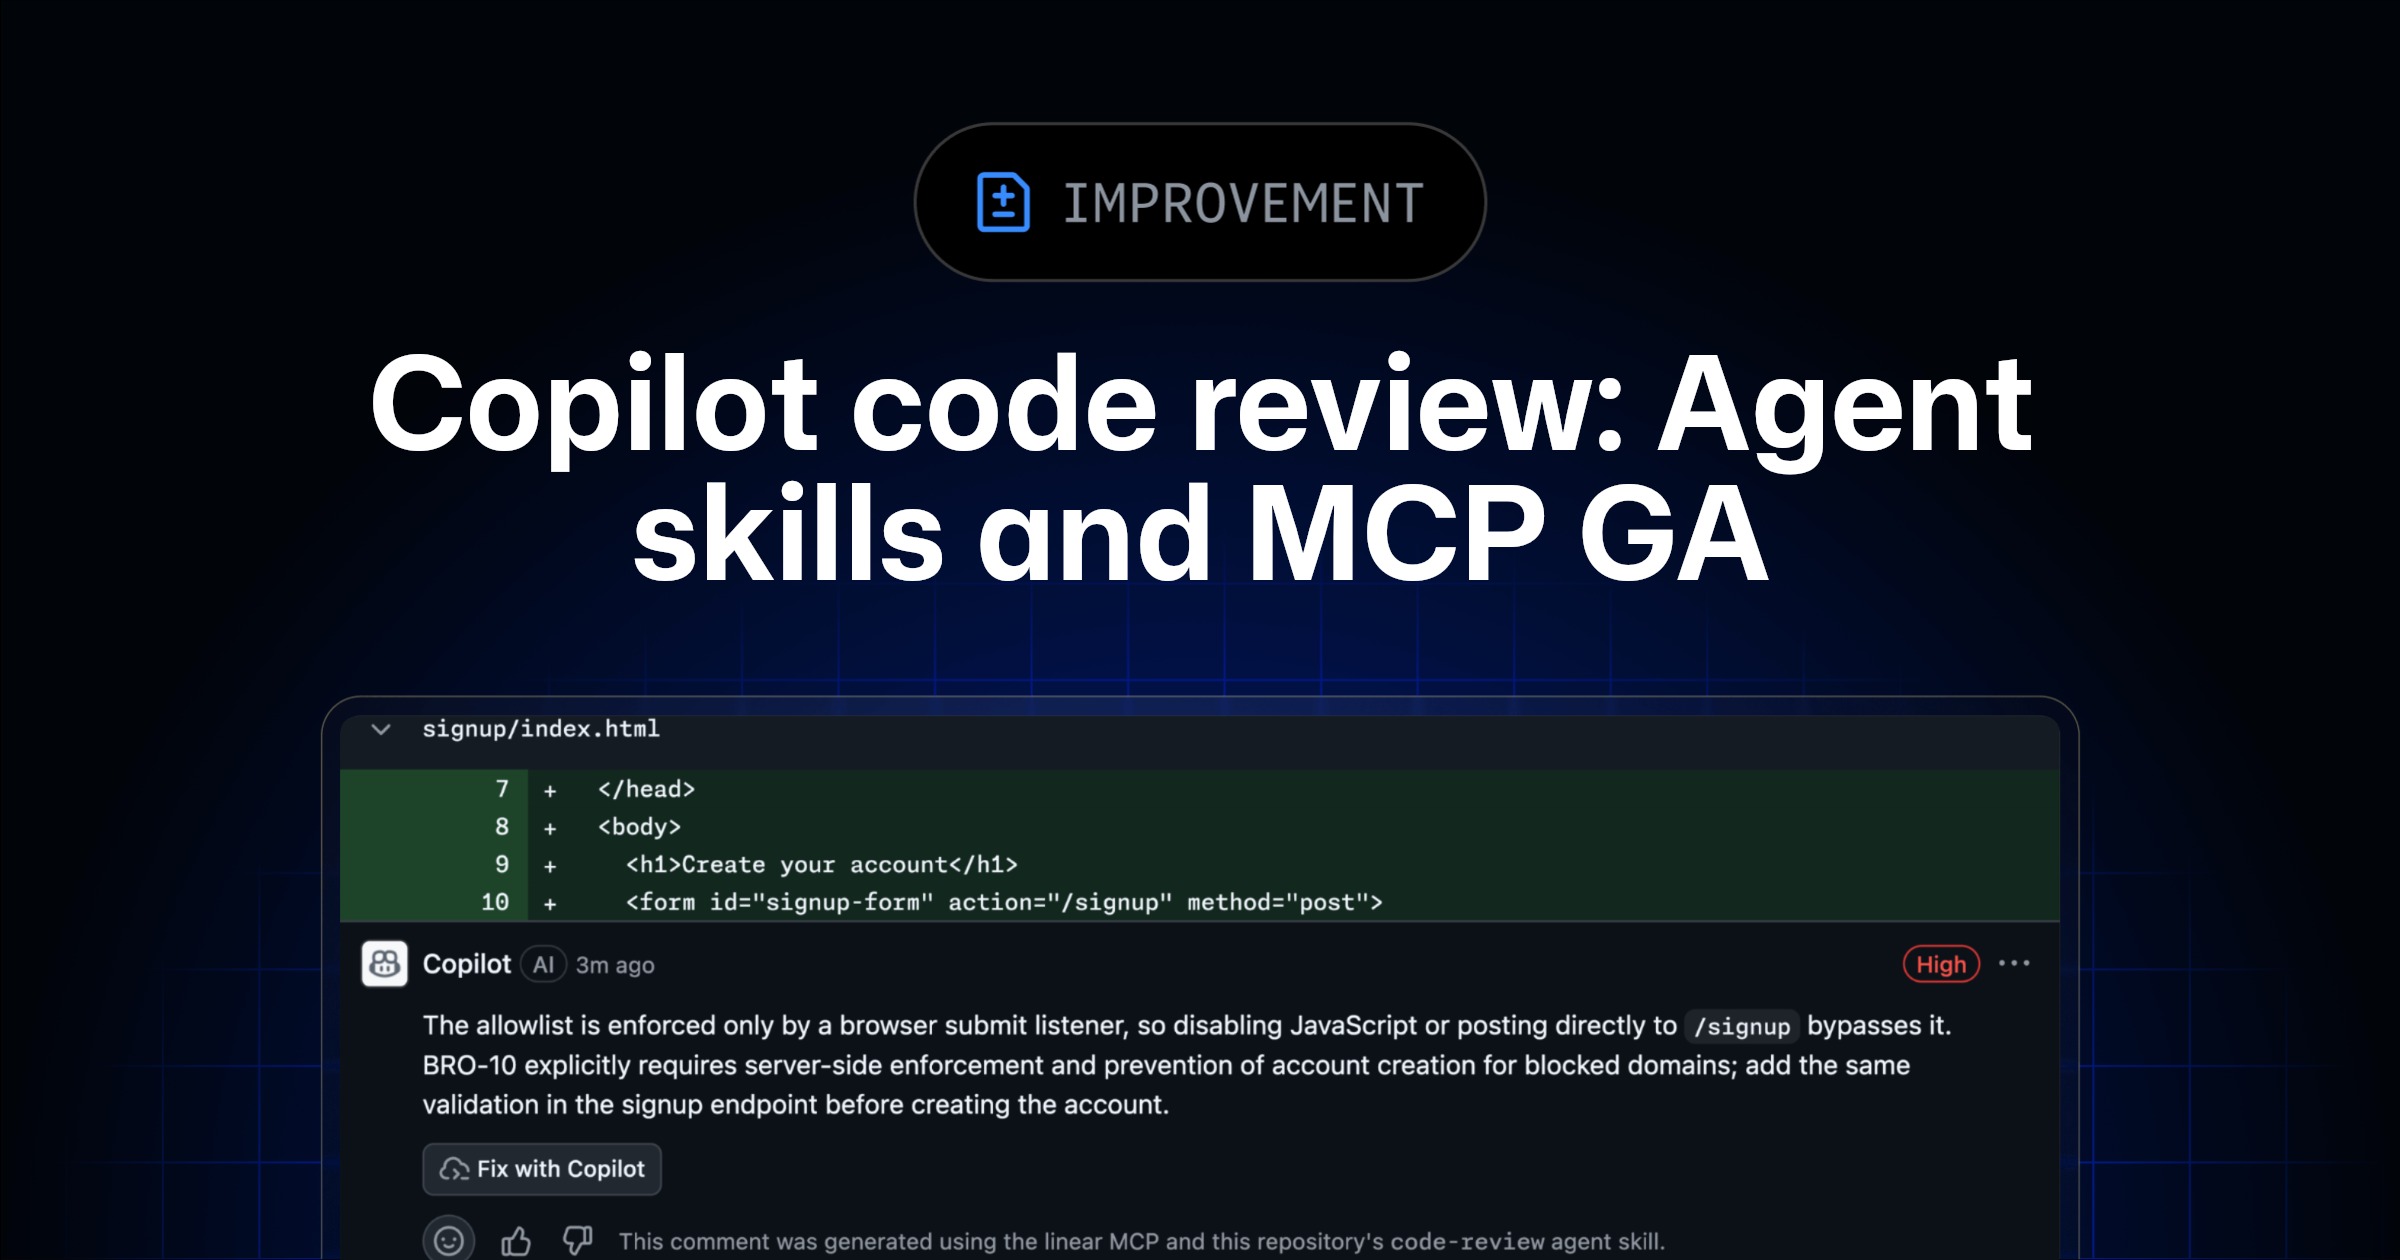
GitHubはCopilotのコードレビュー機能における「Agent skills」と「MCPサーバー」対応を正式に一般公開しました。これまでパブリックプレビューだった機能が、Copilot Pro、Pro+、Business、Enterpriseの全ユーザーに提供されます。GitHub公式ブログのChangelogで発表されました。
GitHubは、2FAをバイパスできるnpmのgranular access tokens(GATs)について、アカウントや組織、パッケージ管理に関わる機密操作の実行を禁止しました。これらの操作には今後インタラクティブな2FA認証が必須となります。サプライチェーン攻撃につながりやすいセキュリティの隙を塞ぐ対応です。
GitHubは2026年7月31日付で、Gemini 2.5 ProとGemini 3 Flashの2モデルをGitHub Copilotの全機能から非推奨としました。対象はCopilot Chat、インライン編集、ask/agentモード、コード補完など主要な利用シーン全般に及びます。詳細はGitHub Changelogで公表されています。

GitHub Actionsに、悪意の疑いがあるワークフローの実行を自動的に保留し、承認を求める仕組みが導入されました。侵害されたGitHub認証情報を悪用してCI/CD認証情報を盗み出すサプライチェーン攻撃への対策として、パブリックリポジトリの保護を強化する狙いです。
GitHubは、GitHub Advisory DatabaseにOpenSSFのmalicious-packagesリポジトリ由来のマルウェア情報を取り込むようにしました。これによりDependabot alertsが検知できる悪意あるパッケージの範囲が広がります。詳細な対象エコシステムなどは原文に明記されていませんが、既存ユーザーは追加設定なしで恩恵を受けられる可能性があります。

GitHubは公式ブログで、ここ数か月にわたりnpmとGitHub Actionsに対して実施してきたサプライチェーン攻撃対策の取り組みを紹介しました。攻撃手法そのものを無効化し、被害範囲を抑えることを目的とした一連の変更が行われたとしています。具体的な変更内容の詳細は原文記事本体で解説されています。
GitHubはCopilotに、xAIの新しい推論モデル「Grok 4.5」を追加しました。最大50万トークンのコンテキストウィンドウとテキスト・画像入力への対応、推論強度の切り替えが特徴で、ターミナル操作を伴うエージェント型コーディングに強みを発揮するとしています。段階的に展開中で、企業プランでは管理者による有効化が必要です。
GitHub Copilotにおいて、xAIの最新推論モデル「Grok 4.5」の提供が始まりました。高速な応答と複雑な多段階のワークフローを想定したエージェント型コーディング向けに設計されており、大きめのコンテキストウィンドウを備えている点が特徴です。
VercelはTurborepoとVercel Remote CacheでOpenID Connect(OIDC)による認証をサポートしました。GitHub ActionsなどのCI/CDワークフローからOIDCトークンを短期間有効なアクセストークンに交換できるようになり、長寿命のPersonal Access Tokenからの移行が推奨されています。設定はVercelの管理画面から簡単に行えます。

GitHubの公式Blueskyアカウントが、エージェント型開発における新たなリリースを発表したことを予告する投稿を行いました。具体的な機能内容は本投稿では明かされておらず、開発者が「主導権を握ったまま」エージェントとの作業に集中できることを強調しています。

GitHubの公式Blueskyアカウントが、AIエージェントが生成したプルリクエストに潜む危険性を指摘しました。テストが通り差分が綺麗に見えても、実際には隠れた問題があるとして、それを見抜くためのチェックリストの活用を呼びかけています。

GitHubは、Issueに優先度や工数、期日などの型付きメタデータを付与できる「GitHub Issue Fields」を一般提供(GA)しました。複数リポジトリのIssueに統一的な情報を持たせられるようになり、各Issueを開かずに一覧から重要な情報を確認できます。