
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 17:53
ワンポイント1.1.1.1がDNSSEC検証スキップを示す新コード「EDE 33」に対応
DNSSECのロールオーバー不備により.AL(アルバニア)のトップレベルドメインが丸ごと到達不能になった際、Cloudflareは1.1.1.1にNegative Trust Anchorを適用してサイトへのアクセスを維持しました。今回新たに、DNSSEC検証がスキップされたことを示すExtended DNS Error「EDE 33」を1.1.1.1が返すようになり、クライアント側が状況を推測する必要がなくなります。
GitHub Changelog·重要度 72·掲載 2026/8/22 17:51
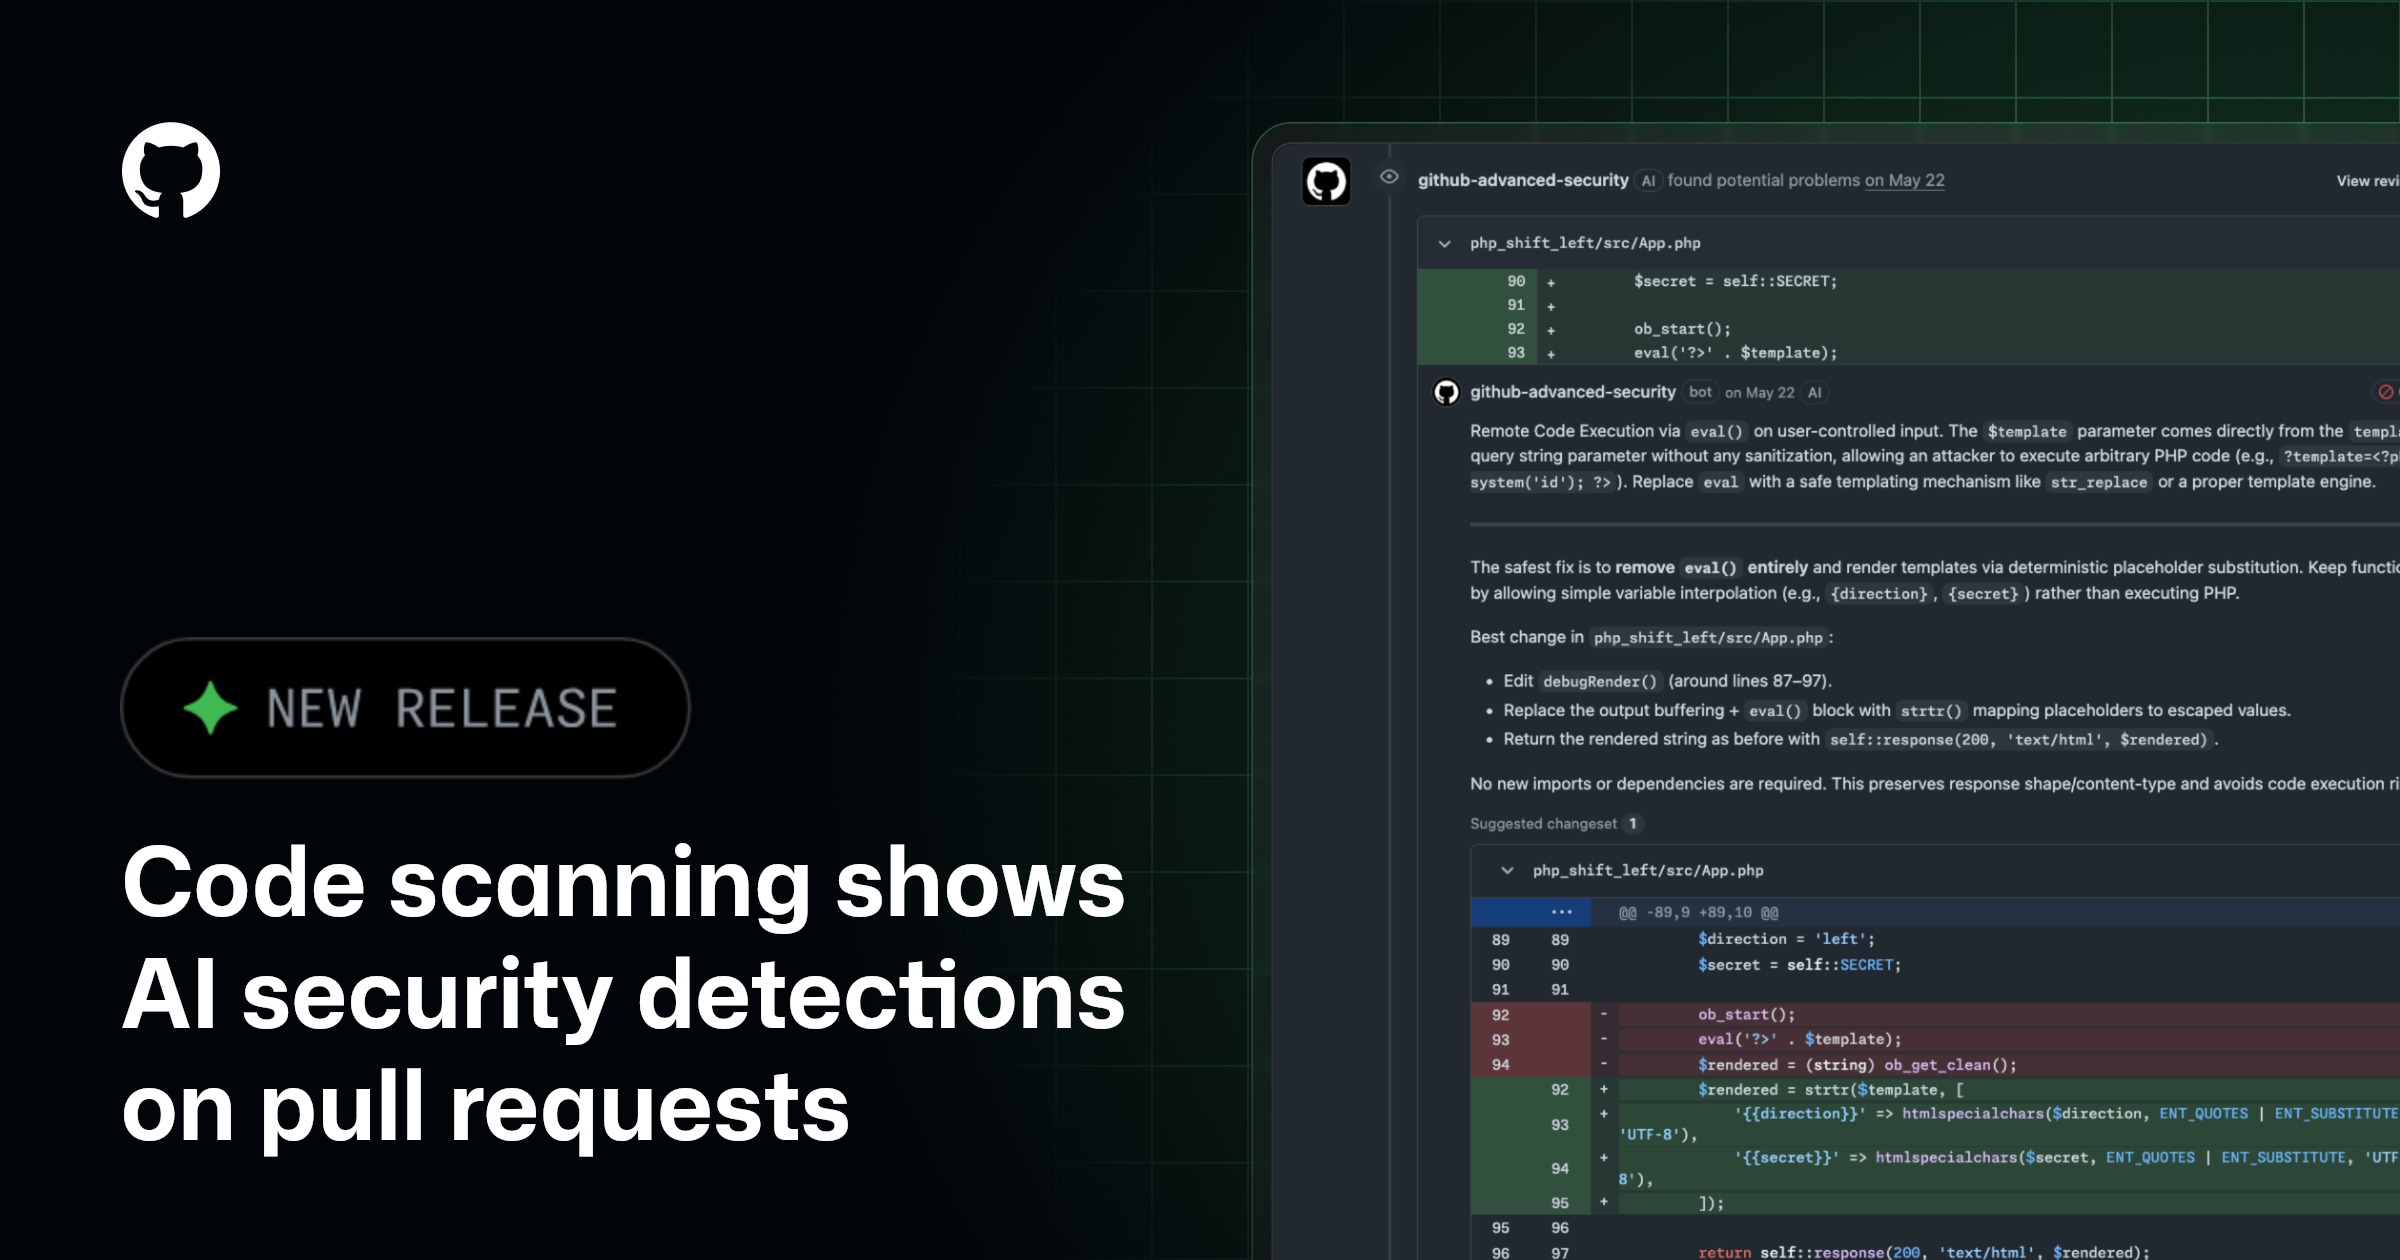
ワンポイントAI検出がPR上に表示、CodeQL非対応の言語もカバー
GitHubはコードスキャン機能に、AIを活用したセキュリティ検出結果をプルリクエスト上で直接表示する機能を追加しました。これにより、既存のCodeQLが対応していない言語やフレームワークにも脆弱性検出の範囲が広がります。原文は短い抜粋のみの公開で、詳細な仕組みは今後の続報が待たれます。
Hacker News (trusted domains)·重要度 65·掲載 2026/8/22 17:22
ワンポイントDependabotのバージョン更新に新規リリース後3日待つクールダウンが標準搭載
GitHubは、Dependabotのバージョン更新プルリクエストについて、新しいリリースがレジストリに公開されてから最低3日間待ってから開くデフォルトの「クールダウン」機能を導入しました。セキュリティ更新は即時対応のまま維持され、設定ファイルで期間の変更や無効化も可能です。GHESでは3.23で提供されます。
tech/ai news
OpenAI News·重要度 72·掲載 2026/8/22 15:53
ワンポイントAI同士の自己対戦でプロンプトインジェクション耐性を自動強化
OpenAIは、self-play(自己対戦)の仕組みを用いてAIモデルの安全性・アラインメント・プロンプトインジェクション耐性を高める自動レッドチーミングシステム「GPT-Red」を発表しました。人手に頼らずAI自身が弱点を探索し改善につなげる点が特徴です。

nginx·重要度 85·掲載 2026/8/22 15:51
ワンポイントnginx 1.30.4は3件のCVEを修正するセキュリティリリース
nginxの安定版最新版となる**1.30.4**が公開されました。正規表現付きmapディレクティブのバッファオーバーフロー、ngx_http_slice_moduleのメモリ情報漏えい、ngx_http_ssi_moduleのuse-after-freeという3件のCVEに対応する修正が含まれています。詳細はnginx.orgの公式CHANGES-1.30に記載されています。

nginx·重要度 85·掲載 2026/8/22 15:51
ワンポイントmapのregex利用時のバッファオーバーフロー等3件のCVEを修正
nginxのmainlineブランチで最新版となる**1.31.3**が公開されました。regexを使ったmap設定でのバッファオーバーフロー、ngx_http_slice_moduleでのメモリ漏洩、ngx_http_ssi_moduleでのuse-after-freeという3件の脆弱性が修正されたほか、HTTP/2やXSLT、upstreamソケット周りの改善も含まれています。
GitHub Changelog·重要度 65·掲載 2026/8/22 15:25
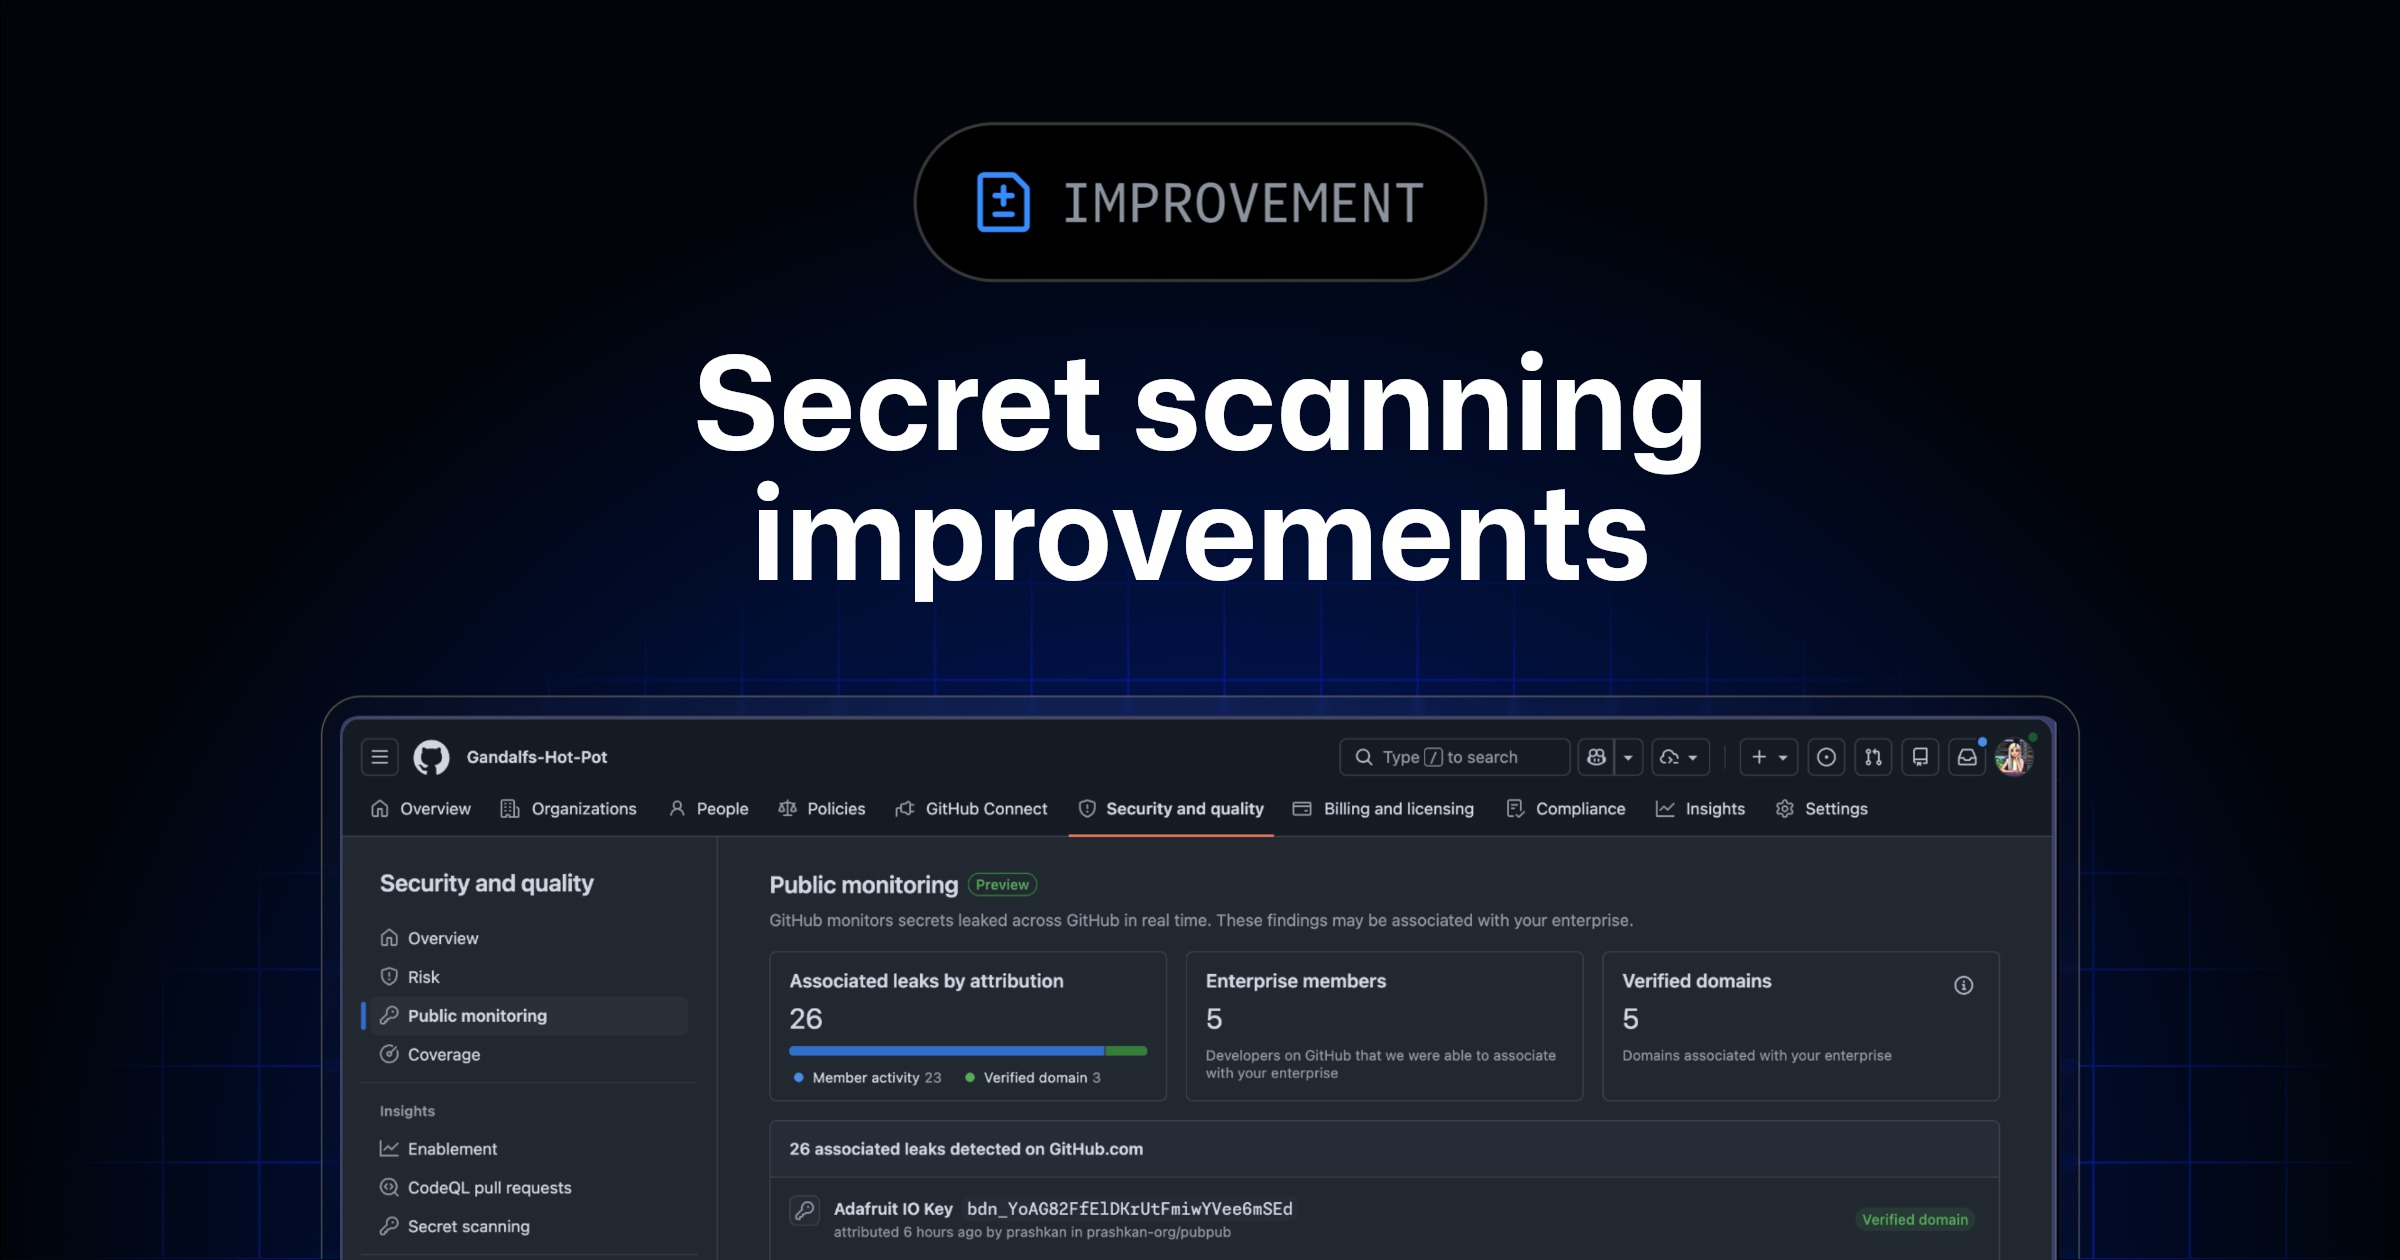
ワンポイントResendがGitHub Secret Scanningの新パートナーに追加
GitHubは2026年7月、Secret Scanningとpublic monitoringの機能強化を発表しました。メール配信サービスの**Resend**が新たにSecret Scanningのパートナーとして加わり、あわせて**APIclub**由来の新しい種類のシークレットも検出できるようになりました。誤ってリポジトリに含まれた認証情報の検出範囲がさらに広がる形です。
tech/ai news
GitLab Blog·重要度 65·掲載 2026/8/22 15:24
ワンポイントGitLab 19.2が公開、詳細は公式ドキュメントで要確認
GitLabの公式リリースノートにて、GitLab 19.2の公開が発表されました。本記事執筆時点では、原文に具体的な変更点や新機能の詳細情報が含まれていないため、詳細は公式ドキュメントの続報をご確認ください。
GitLab Blog·重要度 72·掲載 2026/8/22 15:23
ワンポイント認可漏れなど業務ロジックの脆弱性をAIがMR単位で検出
GitLabは、コードの意図を読み取ってロジック脆弱性を検出する「Security Review Flow」をパブリックベータとして公開しました。認可漏れや情報漏えい、レースコンディションなど従来の静的スキャナーが苦手とする脆弱性クラスをマージリクエスト単位で検出し、人間のレビューを補完します。GitLab Ultimateユーザー向けにGitLab Duo Agent Platform上で提供されます。
GitLab Blog·重要度 72·掲載 2026/8/22 15:22
ワンポイント依存関係の脆弱性修正でビルドが壊れてもAIが自動で直す
GitLabは依存関係スキャンで検出した脆弱なパッケージを自動でマージリクエスト化し、バージョン更新でビルドが壊れた場合はGitLab Duo Agent PlatformがAIでコード修正まで行う「Dependency Scanning Auto-Remediation」をパブリックベータとして公開しました。既存の承認フローや監査ログを維持したまま、脆弱性対応の滞留を減らすことが狙いです。
Ruby News·重要度 75·掲載 2026/8/22 15:21
ワンポイントRuby 3.3.12でERBの脆弱性CVE-2026-41316などを修正
Ruby公式サイトにて、セキュリティ修正を含む「Ruby 3.3.12」のリリースが発表されました。ERBのデシリアライズ検証バイパスに対応するCVE-2026-41316のほか、bundled gemであるnet-imapの複数の脆弱性が修正されています。安定版であるRuby 3.3系を利用しているユーザーは早めのアップデートが推奨されます。
Hacker News (trusted domains)·重要度 72·掲載 2026/8/22 13:51
ワンポイントCodeQL未対応言語もAIがPR上で脆弱性検出、マージ前に確認可能に
GitHubのコードスキャンが、CodeQLが未対応の言語・フレームワークに対してもAIによる脆弱性検出を行い、その結果をプルリクエスト上に直接表示できるようになりました。マージ前にコードレビューの一環として問題を確認できるようになり、これまでスキャン対象外だった領域のセキュリティカバレッジが広がります。現在はGitHub Code Security(GitHub Advanced Security)利用者向けにパブリックプレビューとして提供されています。

Ruby·重要度 75·掲載 2026/8/22 13:51
ワンポイントERBのデシリアライズ検証回避脆弱性CVE-2026-41316を修正
Ruby 3.3.12がリリースされ、ERBのデシリアライズ検証を回避できる脆弱性CVE-2026-41316が修正されました。あわせて標準添付gemのerbが4.0.3.1に、net-imapが0.4.25に更新され、net-imap側の複数の脆弱性も解消されています。

Docker (Moby)·重要度 75·掲載 2026/8/22 13:22
ワンポイントDocker Engine v29.6.2で5件のCVEを一挙修正
Docker(Moby)プロジェクトがDocker Engineのメンテナンスリリース「v29.6.2」を公開しました。BuildKitやDocker CLIに関わる5件のセキュリティ脆弱性(CVE-2026-15793、15792、15791、15789、15788)が修正されているほか、containerdやGoランタイム、RootlessKitといった依存コンポーネントも更新されています。

Hacker News (trusted domains)·重要度 85·掲載 2026/8/22 13:21
ワンポイント攻撃も防御もAIエージェント同士の戦いになった
Hugging Faceは2026年7月、production基盤への不正侵入を検知したと公式ブログで発表しました。攻撃は自律型AIエージェントによって実行された点が特徴で、同社もAIを使って検知・分析を行いました。内部データセットや一部の認証情報への不正アクセスが確認された一方、公開モデルやSpaces、ソフトウェアサプライチェーンへの改ざんは確認されていません。
tech/ai news
Google DeepMind Blog·重要度 72·掲載 2026/8/22 07:22
ワンポイント脆弱性の発見と修正に特化した軽量AIモデルが登場
Google DeepMindは、サイバーセキュリティ用途に特化した軽量モデル「Gemini 3.5 Flash Cyber」を発表しました。脆弱性の発見とパッチ適用を主目的とするモデルで、Gemini 3.5 Flashシリーズの軽量性を継承しています。現時点で公開されている情報は概要にとどまります。

Hacker News (trusted domains)·重要度 75·掲載 2026/8/22 07:21
ワンポイントSVG国旗画像にマルウェアを隠す新手口、全AVが未検知
Elastic Security Labsは、北朝鮮系とみられる攻撃グループによる新キャンペーン「REF9403」を報告しました。偽の求人とコーディング課題を通じて開発者を狙い、SVGのフラグ画像にステガノグラフィで隠したマルウェアで認証情報や暗号資産ウォレットを窃取する手口です。同社の調査時点でどのアンチウイルス製品も検知できていなかったといいます。

Next.js (Bluesky)·重要度 85·掲載 2026/8/22 07:21
ワンポイントNext.js、8月26日にCritical脆弱性1件を修正予定
Next.jsチームは公式Blueskyアカウントを通じて、2026年8月26日に予定するセキュリティリリースを事前告知しました。深刻度「Critical」の脆弱性1件を修正し、バージョン16.3.2および15.5.24として公開されます。7月から始まった事前告知の取り組みの一環です。
elastic.co·重要度 65·掲載 2026/8/22 05:21
ワンポイントECK 3.5で名前空間管理やmTLS対応など運用機能が強化
ElasticがKubernetes向け公式オペレーター「Elastic Cloud on Kubernetes(ECK)」の最新版3.5を公開しました。ラベルセレクターによる動的な名前空間管理や、メンテナンス時に安全に処理を止められるポーズ機能、全スタック間のmutual TLS対応などが追加され、運用面の使い勝手が向上しています。

Cloudflare Blog·重要度 65·掲載 2026/8/22 04:53
ワンポイントWordPressの深刻な脆弱性2件、Cloudflareが即座にWAFで保護
CloudflareはWordPressセキュリティチームから報告を受けた深刻度の高い脆弱性2件に対応するため、新たなWAFルールを2件デプロイしました。対象バージョンのWordPressを利用するすべてのCloudflare顧客が保護対象となりますが、パッチ適用済みリリースへの早急なアップデートも呼びかけられています。