
Redis·重要度 92·掲載 2026/8/26 02:21
ワンポイントRedis 8.6.3、RCEにつながる脆弱性5件を一挙修正
Redisの公式GitHubで公開された8.6.3は、リモートコード実行(RCE)につながりうる5件のCVEを修正した緊急度「SECURITY」のリリースです。加えてRediSearchやベクトル検索、TLS周りのクラッシュ・データ不整合を修正する多数のバグ修正も含まれています。Redisをプロダクション環境で利用しているチームは早急なアップデートが推奨されます。

nginx·重要度 92·掲載 2026/8/26 02:21
ワンポイントnginx 1.30.1で6件のセキュリティ脆弱性がまとめて修正
nginxの安定版**1.30.1**が公開され、HTTP/2やHTTP/3、proxy・rewrite・scgi/uwsgi・charset各モジュール、resolverのOCSP処理に存在した合計6件のセキュリティ脆弱性が修正されました。深刻度の異なる問題が含まれており、該当機能を利用している環境では速やかなアップデートが推奨されます。
tech/ai news
Kubernetes Blog·重要度 75·掲載 2026/8/26 01:53
ワンポイントService ExternalIPsが1.36で非推奨、v1.43で完全廃止へ
Kubernetes Blogによると、v1.36でServiceの.spec.externalIPsフィールドが正式に非推奨となりました。セキュリティ脆弱性CVE-2020-8554を背景に、今後数回のリリースを経て段階的に機能が無効化・削除される予定です。MetalLBやGateway APIなど代替手段への移行が推奨されています。

Redis·重要度 75·掲載 2026/8/26 01:52
ワンポイントRedis 8.8 RC1、RCE級の脆弱性5件を修正しArrayとINCREXを追加
RedisプロジェクトはOSS版Redis 8.8の最初のリリース候補「8.8-RC1」を公開しました。リモートコード実行につながりうる5件のCVEを修正したほか、新データ構造Arrayやレート制限機能INCREXを追加し、HyperLogLogやRediSearchの性能改善も盛り込まれています。

nginx·重要度 92·掲載 2026/8/26 01:51
ワンポイントnginx 1.31.0で6件のCVE修正とHTTP CONNECTプロキシ対応が追加
nginxのmainlineバージョン1.31.0が公開されました。HTTP/2リクエストインジェクションやバッファオーバーフローなど6件の脆弱性を修正し、新機能としてHTTPフォワードプロキシ(HTTP CONNECT)とleast_time負荷分散方式が追加されています。詳細な変更点はnginx.orgの公式CHANGESで確認できます。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/22 20:54
ワンポイントWAFが遮断した不正トラフィックの通信費が無料に
Vercelは、Web Application Firewall(WAF)が拒否・チャレンジ・レート制限したトラフィックについて、CDNリクエストとFast Data Transferの課金を免除する変更を発表しました。スクレイパーやボットによる攻撃で発生していた「意図しない高額請求」を防ぐ狙いがあります。設定不要で、Vercel Firewallを利用する全プロジェクトに自動適用されます。
tech/ai news
Vercel Blog·重要度 72·掲載 2026/8/22 20:52
ワンポイントAIエージェントの実行環境を自社Vercelインフラで安全に完結できる
Vercelは、AnthropicのClaude Managed AgentsをVercel Sandbox上でセルフホストできる機能を発表しました。エージェントのツール呼び出しを自社のプライベートAPIや内部サービス、顧客データにアクセスできる既存のVercelインフラ上で実行できるようになります。各セッションはFirecracker microVMで隔離され、エンタープライズ級のセキュリティを確保します。
tech/ai news
OpenAI News·重要度 70·掲載 2026/8/22 20:24
ワンポイントOpenAIがAI生成コンテンツの真正性を確認する検証ツールを公開
OpenAIは、AI生成メディアの信頼性と透明性を高めるための取り組みとして、Content CredentialsやSynthIDといった技術を活用したコンテンツ来歴(プロブナンス)の強化を発表しました。あわせて、コンテンツがAIによって生成されたものかどうかを人々が識別できる検証ツールも提供するとしています。
Ruby News·重要度 75·掲載 2026/8/22 20:23
ワンポイントgetaddrinfoのUse-after-free脆弱性を修正したRuby 4.0.5が公開
Ruby公式は2026年5月20日、安定版最新シリーズであるRuby 4.0系の最新パッチ版「Ruby 4.0.5」を公開しました。今回はセキュリティ修正とビルドシステムの不具合修正のみを含む小規模なリリースです。次回の4.0.6は7月にリリース予定です。

Hono Releases·重要度 75·掲載 2026/8/22 20:22
ワンポイントapp.mount()やJWT認証など4件の脆弱性をHonoが一挙修正
軽量Webフレームワーク「Hono」のv4.12.21が公開され、app.mount()のパス解釈、IP制限のIPv6バイパス、Cookieヘルパーのインジェクション、JWTミドルウェアの認証スキーム検証という4つのセキュリティ問題が修正されました。該当機能を利用しているプロジェクトはアップグレードが推奨されています。
Ruby News·重要度 85·掲載 2026/8/22 20:21
ワンポイントRuby 4.0系のDNSタイムアウト処理にuse-after-free、4.0.5で修正
Rubyのpthreadベースgetaddrinfoタイムアウト処理に、リモートから引き起こせるuse-after-free脆弱性(CVE-2026-46727)が発見されました。影響を受けるのはRuby 4.0.0〜4.0.4で、修正版のRuby 4.0.5が公開されています。対象バージョンを利用している場合は速やかなアップグレードが推奨されます。

Deno (Bluesky)·重要度 60·掲載 2026/8/22 19:54
ワンポイント認証情報を渡さずAIエージェントに本番アクセスを許可する仕組み
DenoがAIエージェント向けの新しいセキュリティツール「Claw Patrol」を発表しました。エージェントと本番環境の間に配置し、HTTP・SQL・Kubernetes・SSHの通信をワイヤーレベルで解析・制御します。運用エージェントに認証情報を渡さずに本番アクセスを与えてきた自社の実運用経験から生まれたもので、MITライセンスで公開されています。

Node.js·重要度 72·掲載 2026/8/22 19:53
ワンポイントHTTPで任意の1xxステータスを送信できるwriteInformationが追加
Node.js開発チームが2026年5月20日にVersion 26.2.0(Current)をリリースしました。stream.composeの安定版化、fs.Stats/BigIntStatsへのTemporal.Instant対応、任意の1xxステータスを送信できるhttp.writeInformationの追加が主な変更点です。あわせてBoringSSL向けのポスト量子暗号対応やQUIC内部実装の完了なども含まれています。

Deno Blog·重要度 65·掲載 2026/8/22 19:24
ワンポイントDenoがOSSのAIエージェント向けファイアウォール「Claw Patrol」を発表
Deno Blogにて、AIエージェントの通信を保護するオープンソースのセキュリティファイアウォール「Claw Patrol」が紹介されました。既存のHTTPレベルの制御だけではエージェント間通信を十分に守れないという問題意識が背景にあるとされています。現時点で公開されている本文情報は限定的です。

Node.js·重要度 75·掲載 2026/8/22 19:22
ワンポイントNode.js 24 LTSにrandomUUIDv7()やno-edit式デバッグプローブが追加
Node.js 24系のLTSラインに新しいマイナーリリース v24.16.0 'Krypton' が公開されました。crypto.randomUUIDv7()の実装やnode inspectへのランタイム式プローブ追加、fs.stat()のsignalオプション対応など、開発・デバッグ体験を改善する変更が多数含まれています。あわせてOpenSSLやundici、npmなど主要依存関係も更新されています。

nginx·重要度 85·掲載 2026/8/22 19:21
ワンポイントnginx 1.30.2でrewriteモジュールの脆弱性CVE-2026-9256を修正
nginxの安定版最新リリース「1.30.2」が公開されました。ngx_http_rewrite_moduleに存在するバッファオーバーフロー脆弱性(CVE-2026-9256)を修正するセキュリティアップデートです。詳細は公式のCHANGES-1.30を参照する必要があります。

nginx·重要度 85·掲載 2026/8/22 19:21
ワンポイントrewriteモジュールのCVE-2026-9256を1.31.1で緊急修正
nginxのmainlineブランチで最新版となる1.31.1がリリースされました。目玉は ngx_http_rewrite_module に存在したバッファオーバーフロー脆弱性(CVE-2026-9256)の修正で、HTTP/2やMp4、メールプロキシ関連の細かな修正も含まれています。rewriteディレクティブを利用する環境では早めのアップデートが推奨されます。
GitHub Changelog·重要度 72·掲載 2026/8/22 18:51
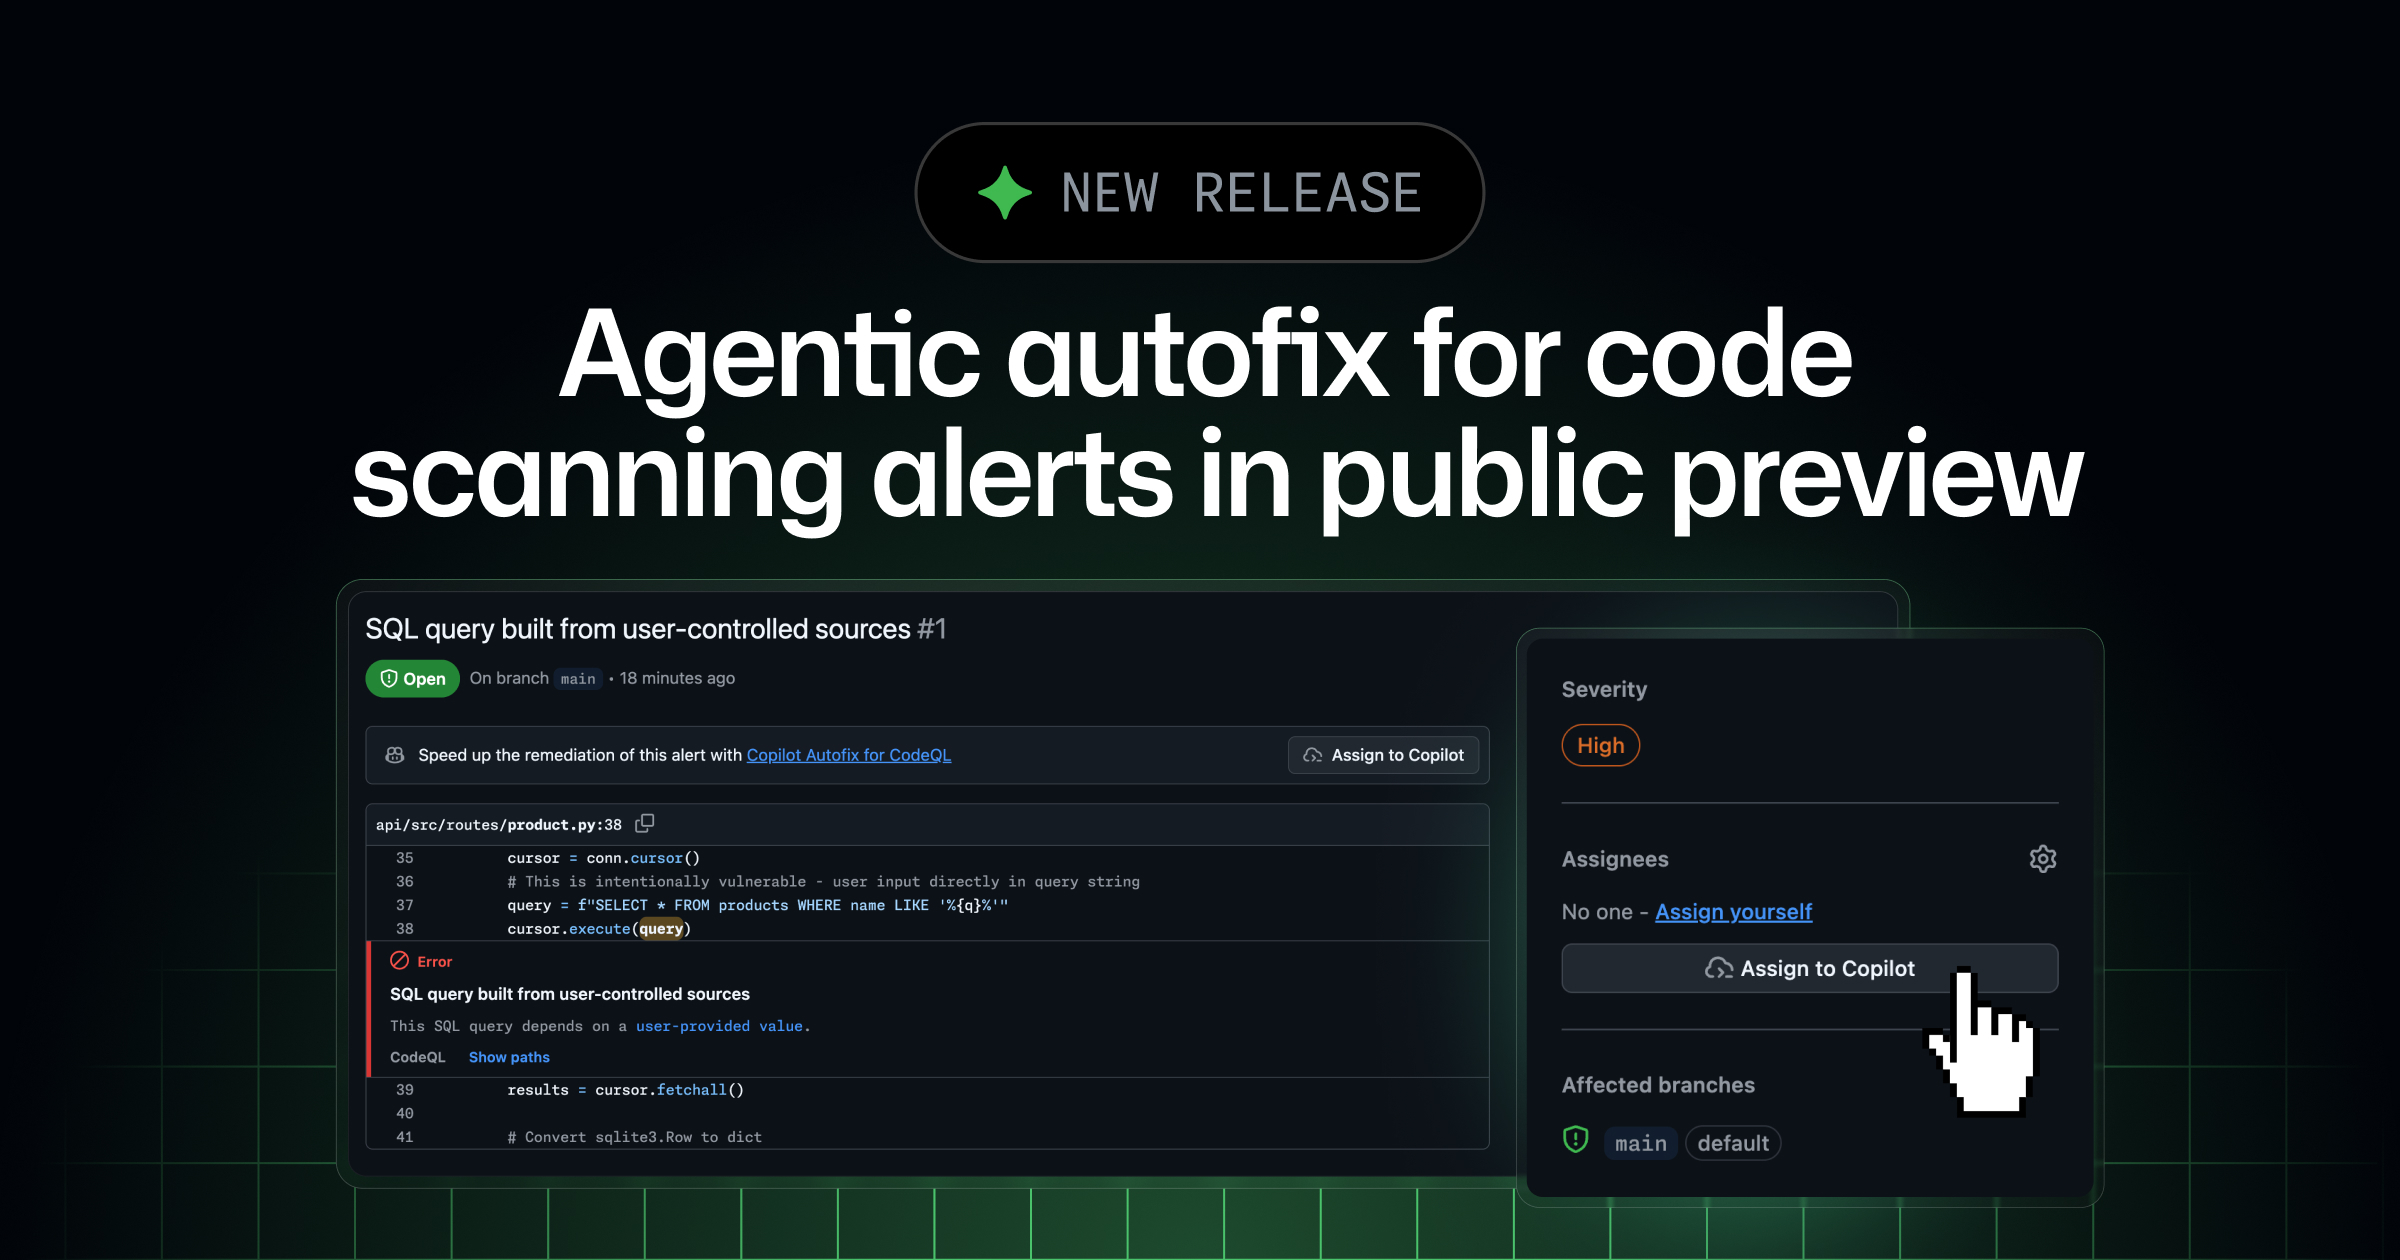
ワンポイントコードスキャンのアラート修正をAIエージェントが自律的に提案
GitHubは、コードスキャンで検出したアラートをAIエージェントが自律的に修正する新機能「Agentic autofix」をパブリックプレビューとして公開しました。開発者のようにコードベース全体を探索し、修正案を提示する点が特徴です。
GitHub Changelog·重要度 65·掲載 2026/8/22 18:23
ワンポイントシークレットスキャニングのカスタムパターン管理がREST APIで自動化可能に
GitHubは、Advanced Securityのシークレットスキャニング機能におけるカスタムパターンの作成・編集・管理をREST API経由で行えるようにしました。これまでWeb UIでの操作が必要だったカスタムパターンの管理が、GET・POSTなどのエンドポイントを通じてプログラムから実行できるようになります。セキュリティチームによる大規模組織での運用自動化が期待されます。

GitHub Changelog·重要度 72·掲載 2026/8/22 18:21
ワンポイントCopilotアプリに/security-reviewコマンドが登場、コード変更を即レビュー
GitHub Copilotアプリに、進行中のコード変更に対してセキュリティレビューを実行できる新機能が追加されました。新しいスラッシュコマンド「/security-review」がパブリックプレビューとして提供開始され、開発者はアプリ上から直接レビューを呼び出せるようになります。