
Cloudflare (Bluesky)·重要度 75·掲載 2026/8/22 04:51
ワンポイントWordPressの未公開の重大脆弱性2件に先行してWAF保護を配信
Cloudflareは、WordPressに存在する未認証のリモートコード実行(RCE)とSQLインジェクション(SQLi)という2つの重大な脆弱性について、公式な脆弱性情報が公開される前にWAF(Web Application Firewall)による保護ルールを配信したと発表しました。攻撃者に悪用される前にサイト側の防御を先回りして強化する取り組みです。

Cloudflare Blog·重要度 60·掲載 2026/8/22 03:25
ワンポイントボット判定、一度きりの採点から継続的な信頼評価へ転換
Cloudflareは、ボットやAIエージェントの検知手法を、アクセス時点でのリスクスコアリングから継続的なトラスト評価へと移行させています。新システム「BotBase」と「Precursor」がボット・エージェントの良い/悪い振る舞いを評価し、カーソルの動きを人間かボットか判定するシミュレーション「Precursor Trace」も公開されました。
GitHub Changelog·重要度 60·掲載 2026/8/22 03:24
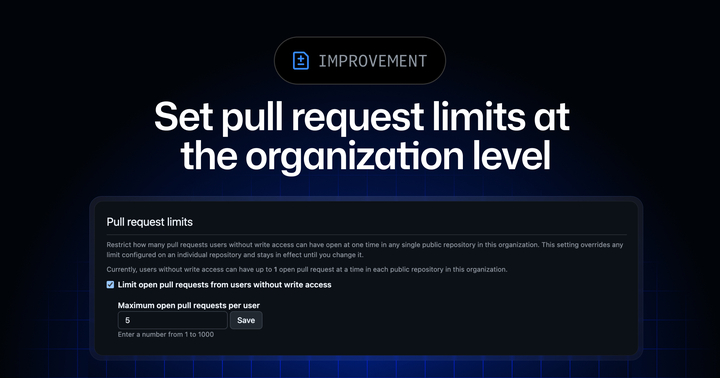
ワンポイント組織単位で外部ユーザーのPR上限数を一括設定可能に
GitHubは、組織レベルでプルリクエストの上限数を設定できる新機能を追加しました。書き込み権限を持たないユーザーが同時に開けるオープンなプルリクエスト数を制御できるようになります。オープンソースプロジェクトなど外部コントリビューターを受け入れるリポジトリの運用に役立つ機能です。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 03:24
ワンポイントボット判定を一発勝負から継続評価へ、Cloudflareが方針転換
Cloudflareは、ボットや自律型エージェントへの対策方針を見直し、これまでのリスクの一時点評価から継続的な信頼性評価へと移行することを発表しました。新たに導入される「BotBase」と「Precursor」という仕組みにより、ボットやエージェントの挙動を継続的に監視・判定していくとしています。
Cloudflare (Bluesky)·重要度 65·掲載 2026/8/22 03:23
ワンポイントリクエストの半数超がAI由来、Cloudflareが新指標AEOを発表
Cloudflareは公式Blueskyアカウントで、ウェブサイトへのリクエストのうち半数以上がすでに人間ではなくAIエージェントなどの機械からのものになっていると発表しました。これに合わせ、AIエージェントによるサイトの発見・読み取りやすさを測る「Agent Readiness」と、AIアシスタントがどれだけ自社サイトを推薦しているかを追跡する「Answer Engine Optimization(AEO)」という2つの新しい取り組みを紹介しています。
GitLab Blog·重要度 65·掲載 2026/8/22 00:23
ワンポイントAIゲートウェイもDedicated環境内で完結、データが域外に出なくなった
GitLabは、シングルテナントSaaSである「GitLab Dedicated」の環境内で、GitLab Duo Agent Platform用のAIゲートウェイを稼働できるようにしました。これにより、AI推論処理を含むデータが顧客の選択したリージョンとテナントの境界内に留まるようになります。監査要件の厳しい企業でもエージェント型のソフトウェア開発を導入しやすくなる点が特徴です。
elastic.co·重要度 65·掲載 2026/8/22 00:23
ワンポイント金融AIエージェントの要はモデルより「信頼できるコンテキスト」
Elasticが公開したブログ記事で、金融サービス領域でエージェント型AIをスケールさせるための土台は強力なAIモデル単体ではなく「信頼できるコンテキスト」であると指摘しています。統合されたデータ、可観測性、エンタープライズ検索、ガバナンスの4要素が、自律的な業務遂行を安全に支えると説明されています。
GitLab Blog·重要度 72·掲載 2026/8/22 00:22
ワンポイント脆弱性バックログをGitLabが一括でトリアージ・自動修復
GitLabは最新版19.3で、既存の脆弱性バックログに対して「SAST誤検知判定」と「エージェント型SAST脆弱性修復」を一括実行できる機能を追加しました。開発がAIによって高速化する一方、攻撃側もAIで脆弱性の悪用を加速させている状況を踏まえた対応です。GitLab Duo Agent Platformの無料トライアルで試すことができます。
GitHub Changelog·重要度 65·掲載 2026/8/21 23:54
ワンポイントエンタープライズ管理設定でMCPサーバーの許可・拒否リストが可能に
GitHubはCopilotクライアントが実行できるMCP(Model Context Protocol)サーバーを、エンタープライズ管理者が一元的に制御できる新機能を発表しました。新設された**allowedMcpServers**と**deniedMcpServers**というキーを使い、組織全体でMCPサーバーの利用可否を管理できます。セキュリティガバナンスを強化したい企業向けの機能です。
tech/ai news
Next.js Blog·重要度 75·掲載 2026/8/21 23:51
ワンポイントNext.jsが8月26日に定例セキュリティリリースを予定
Next.jsの開発チームが、2026年8月26日に予定されているセキュリティリリースについて公式ブログで予告しました。現時点では対象となる脆弱性の詳細は公開されておらず、リリース日の告知にとどまっています。
tech/ai news
OpenAI News·重要度 75·掲載 2026/8/21 23:22
ワンポイントOpenAIがAstraのサイバーセキュリティ評価結果を初公開
OpenAIは、Astraと呼ばれる取り組みに関する予備的なサイバーセキュリティ評価結果を公表し、あわせて安全対策とセキュリティ管理を強化する方針を明らかにしました。AIの持つサイバー能力が高度化する中での対応強化の一環です。

Cloudflare Blog·重要度 65·掲載 2026/8/21 19:25
ワンポイントOAuth同意が全か無かからタスク単位で選べる方式に進化
Cloudflareは自社のOAuth実装に**オプショナルスコープ**のサポートを追加しました。これにより、ユーザーはアプリに与える権限をタスク単位で細かく選べるようになり、開発者はより安全な同意フローを設計しやすくなります。
GitHub Changelog·重要度 65·掲載 2026/8/21 19:23
ワンポイントPush Protectionの検知対象が拡大、新パートナーLovable Labsも追加
GitHubがSecret Scanningのカバレッジ更新を発表しました。Push Protectionでブロックされるシークレットの種類が増加し、新たなパートナーとしてLovable Labsが加わったほか、アラートのメタデータも充実しました。誤って機密情報をリポジトリにプッシュしてしまうリスクをさらに抑える内容です。
tech/ai news
Vercel Blog·重要度 65·掲載 2026/8/21 17:24
ワンポイントAI生成コードにOAuthトークンを渡さずSnowflake認証を実現
Vercelは、AIが生成したアプリがSnowflakeに接続する際にユーザーのOAuthトークンを一切サンドボックスへ渡さない仕組みを解説しています。プレースホルダートークンとリクエストプロキシを組み合わせ、認証フィールドにのみ資格情報を注入することで、プロンプトインジェクションによる漏洩リスクを防いでいます。本番投入から15日で約1万3000件のリクエストを処理し、プレースホルダー悪用による漏洩は0件だったと報告されています。
Cloudflare (Bluesky)·重要度 75·掲載 2026/8/21 17:21
ワンポイントCloudflareがWorkers向けSpectre攻撃を発見・既に修正済みと公表
Cloudflareは、自社のサーバーレス実行環境「Cloudflare Workers」に対してリモートから成立する投機的実行の脆弱性(Spectre系攻撃)を確認したと発表しました。同社によると、この問題は既に修正済みで、実際の悪用は確認されていないとのことです。詳細を解説したブログ記事と技術論文も公開されています。
OpenAI News·重要度 72·掲載 2026/8/21 01:21
ワンポイントOpenAIがサイバー特化モデル「GPT-5.6-Cyber」をDaybreak Redで提供
OpenAIは、サイバーセキュリティに特化した新モデル「GPT-5.6-Cyber」を発表しました。認可された脆弱性調査やエクスプロイト検証、セキュリティテスト向けに、既存プログラム「Daybreak」の一部である「Daybreak Red」を通じて提供されます。記事タイトルからは、サイバー防御に許された対応時間が狭まる中でのDaybreakの拡張という位置づけがうかがえます。
OpenAI News·重要度 65·掲載 2026/8/20 21:52
ワンポイント承認済み「Daybreak」パートナー限定で最先端サイバーAIモデルを提供
OpenAIは、承認を受けた「Daybreak」パートナー企業が、同社の最先端サイバーセキュリティ向けAIモデルを用いて、認可・管理下にあるセキュリティサービスを顧客に提供できるようにする取り組みを発表しました。強力なAIモデルの悪用リスクを抑えつつ、信頼できる相手にのみアクセスを許可する形での展開となります。
tech/ai news
Hacker News (trusted domains)·重要度 75·掲載 2026/8/20 18:21
ワンポイントOpenAIがサイバー防衛強化に向け「Daybreak」拡大を発表
OpenAIが公式ブログで「GPT 5.6 Cyber」というタイトルの記事を公開し、URLからは「サイバー防衛の時間的猶予(ウィンドウ)が狭まる中でDaybreakを拡大する」という文脈が示されています。現時点で公開されている本文情報は限られており、Hacker Newsでも30ポイント・1件のコメントという規模の議論にとどまっています。
Go Blog·重要度 92·掲載 2026/8/20 18:21
ワンポイント小オブジェクトの割り当てが最大30%高速化
Go言語チームがGo 1.27を正式リリースしました。ジェネリックメソッドのサポートや構造体リテラルのキー拡張といった言語仕様の変更に加え、小オブジェクトのメモリ割り当て高速化、encoding/json/v2やML-DSA署名など標準ライブラリの拡充も行われています。ツールチェーンにも複数の改善が加わりました。
GitHub Changelog·重要度 72·掲載 2026/8/20 17:22
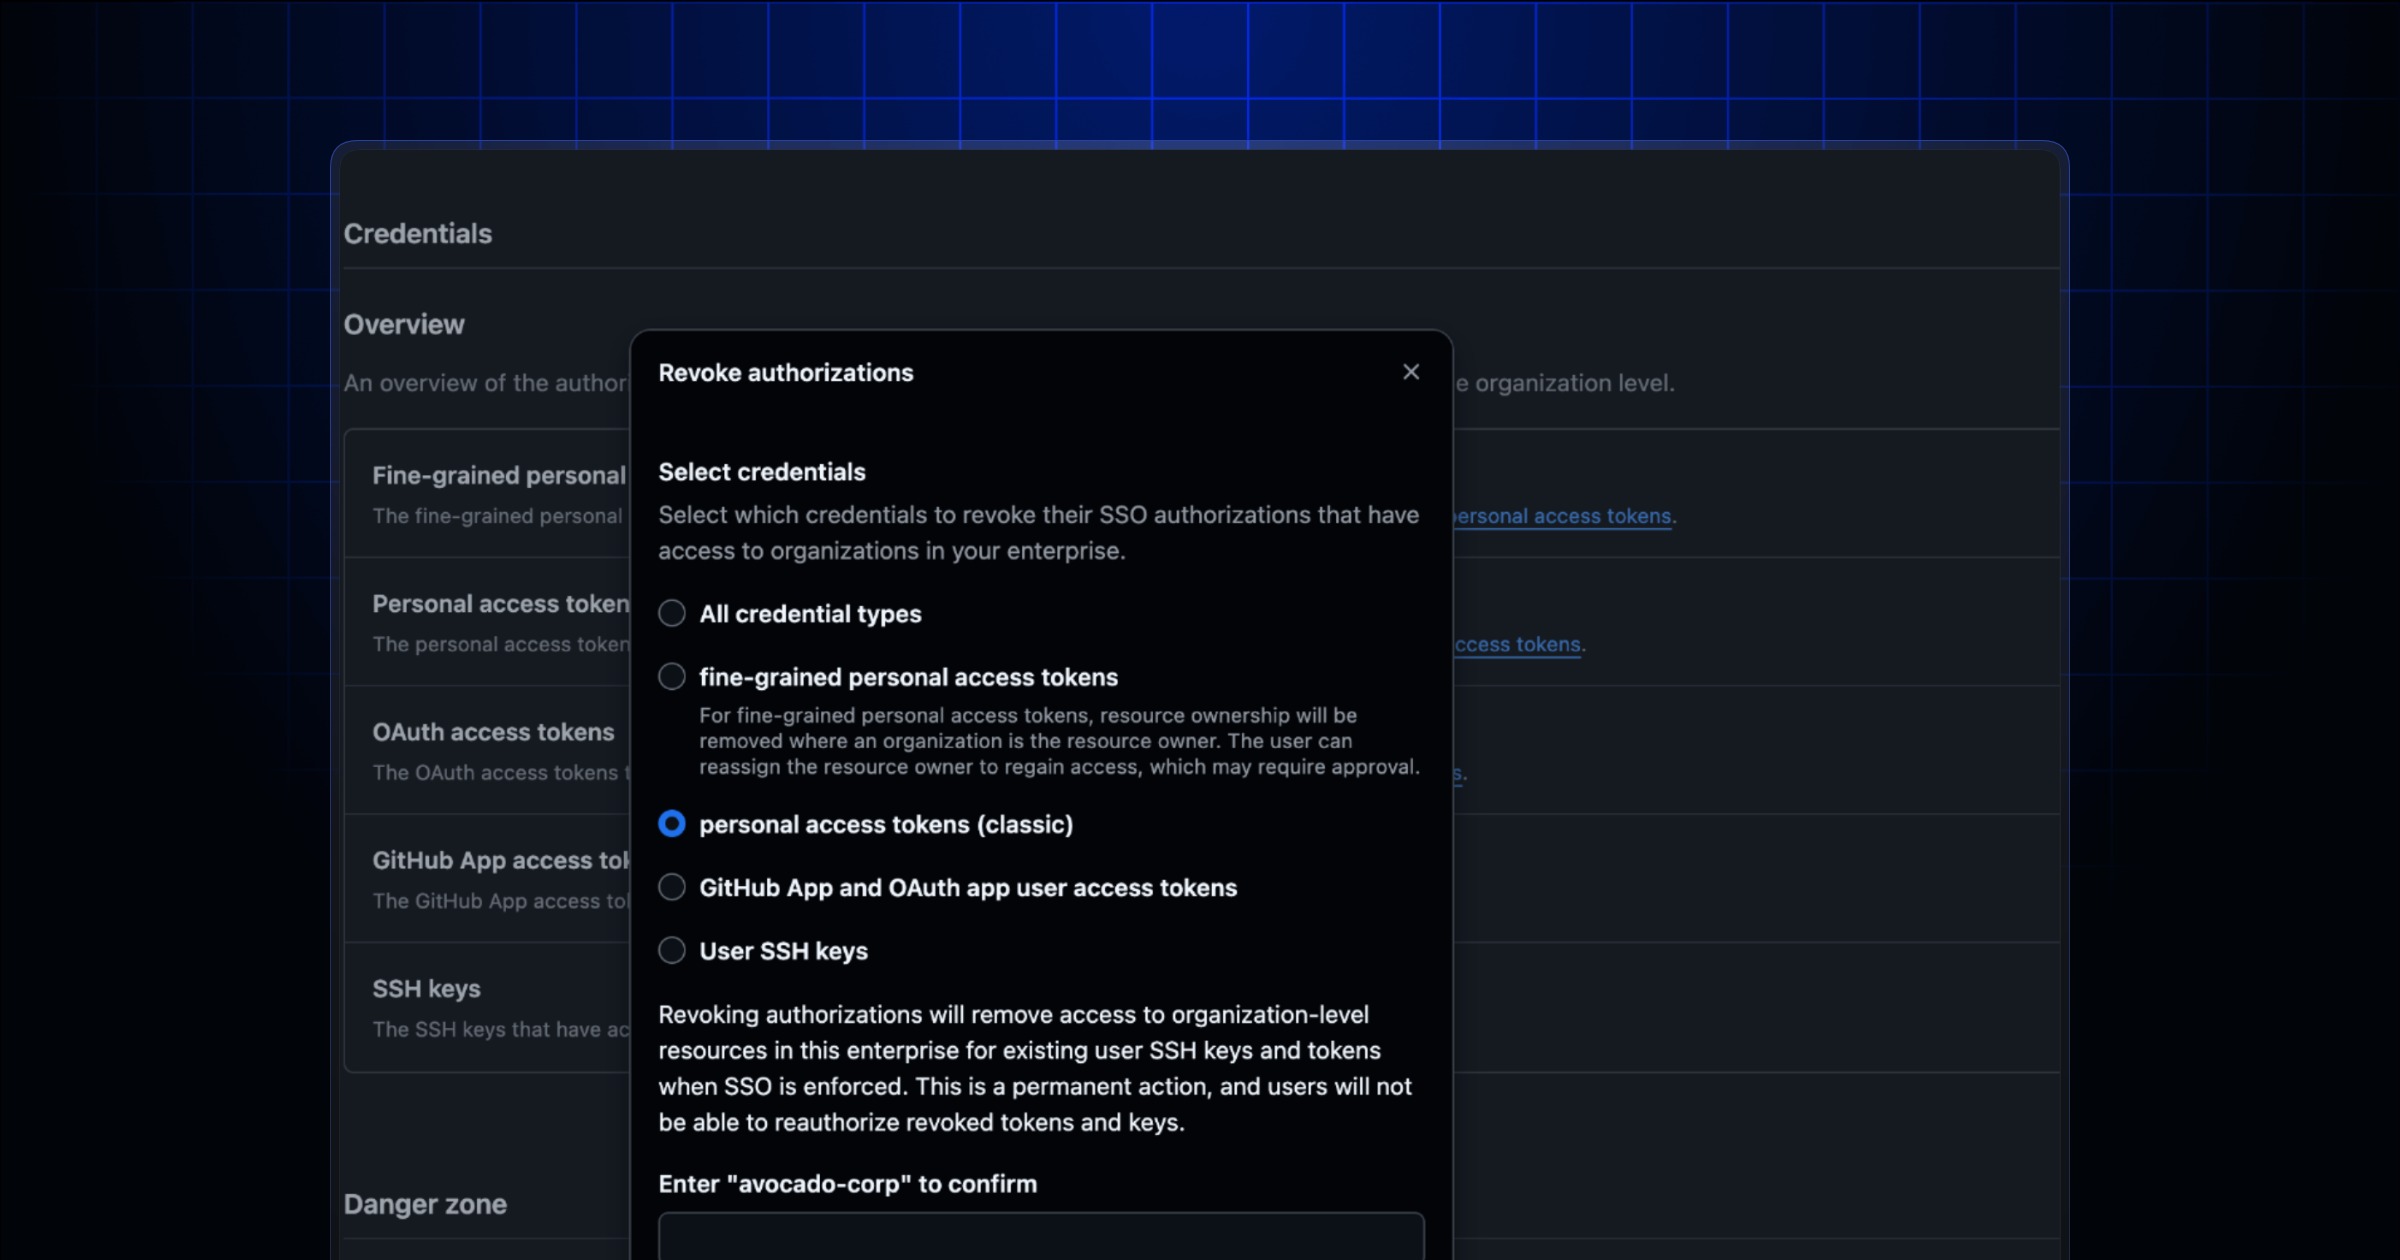
ワンポイントトークン種別・ユーザー単位で認証情報を無効化できるように
GitHubは、セキュリティインシデント対応における既存のセルフサービス型認証情報失効機能を拡張し、トークンの種類やユーザー単位で認証情報の無効化・認可解除ができるようになったと発表しました。インシデント発生時の対応をより細かく制御できるようになります。